Bexxo accompagne les PME suisses dans leur sécurité informatique.

 Swiss
Label
Certification Swiss Label
Bexxo est certifié Swiss Label, le label de qualité qui garantit que nos services sont fournis en Suisse, par une entreprise suisse, selon les standards de qualité helvétiques.
 Partenaire CyberSafe Switzerland
Bexxo est partenaire certifié CyberSafe Switzerland, le programme officiel de la Confédération dédié à la promotion de la cybersécurité pour les entreprises suisses.
Nos Services de Cybersécurité
Sécurité des Sites Internet

01 Audit complet et détection des vulnérabilités
Un audit web Bexxo est un examen technique complet du site de l'entreprise : analyse automatisée et manuelle des vulnérabilités (OWASP Top 10, injections SQL, XSS, CSRF, configuration serveur), rapport classé par criticité, et plan d'action priorisé. Nos clients corrigent en moyenne 12 à 15 failles par mandat, avec un plan de remédiation clair, avant qu'elles n'aient pu être exploitées.

02 Protection contre les attaques
Bexxo déploie des protections contre les vecteurs d'attaque les plus fréquents : injections SQL, XSS, CSRF, force brute et ClickJacking. Ces vecteurs représentent 88 % des attaques web recensées (Verizon DBIR 2025) : les identifier et les bloquer suffit à éliminer la grande majorité du risque. Chaque mesure est documentée dans le rapport d'audit avec son niveau de criticité.

03 Sécurisation des données
La nLPD (en vigueur depuis le 1er septembre 2023) fixe des obligations claires de sécurisation des données personnelles pour toutes les entreprises suisses. Bexxo accompagne les PME dans l'évaluation de leur conformité nLPD, l'identification des écarts et la mise en place des mesures techniques requises. Les amendes jusqu'à 250 000 CHF ne concernent pas nos clients.

Sécurité des Réseaux d'Entreprise
01 Audit et Analyse de l'infrastructure réseau
Notre audit réseau cartographie l'ensemble des vecteurs d'attaque exposés de votre infrastructure, avec un rapport conforme ISO 27001 et NIST CSF. En 2024, le Bureau fédéral de la cybersécurité a recensé 62 954 incidents en Suisse. L'audit vous dit exactement où vous en êtes.
02 Protection globale de l'infrastructure IT
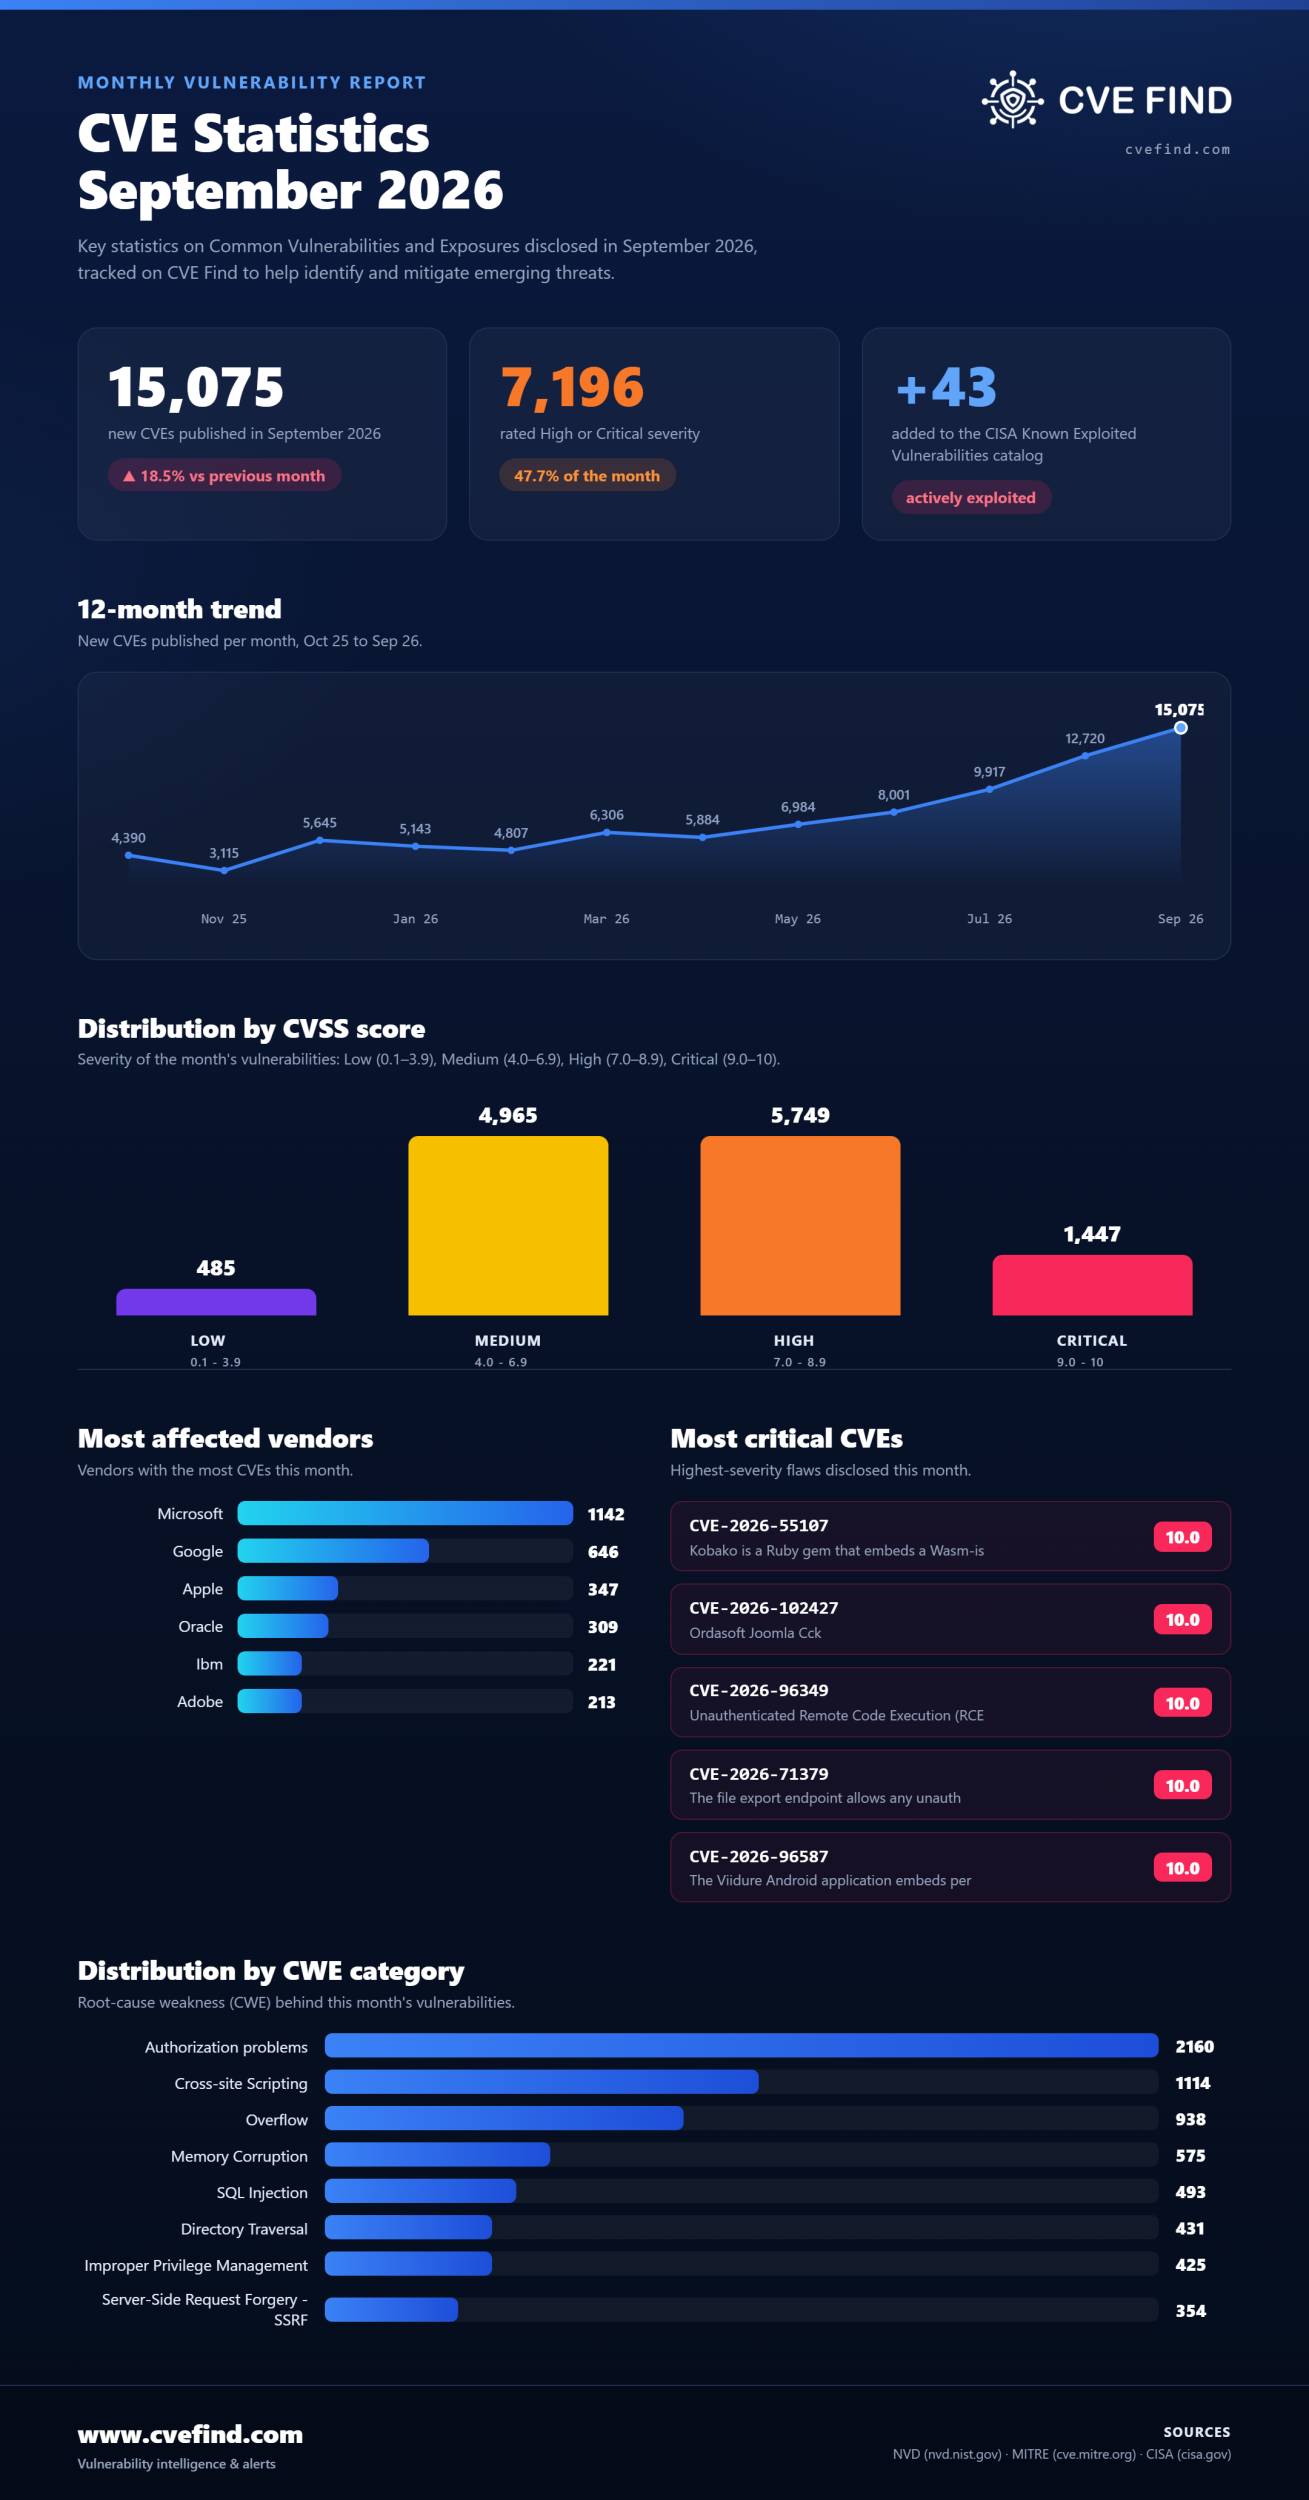
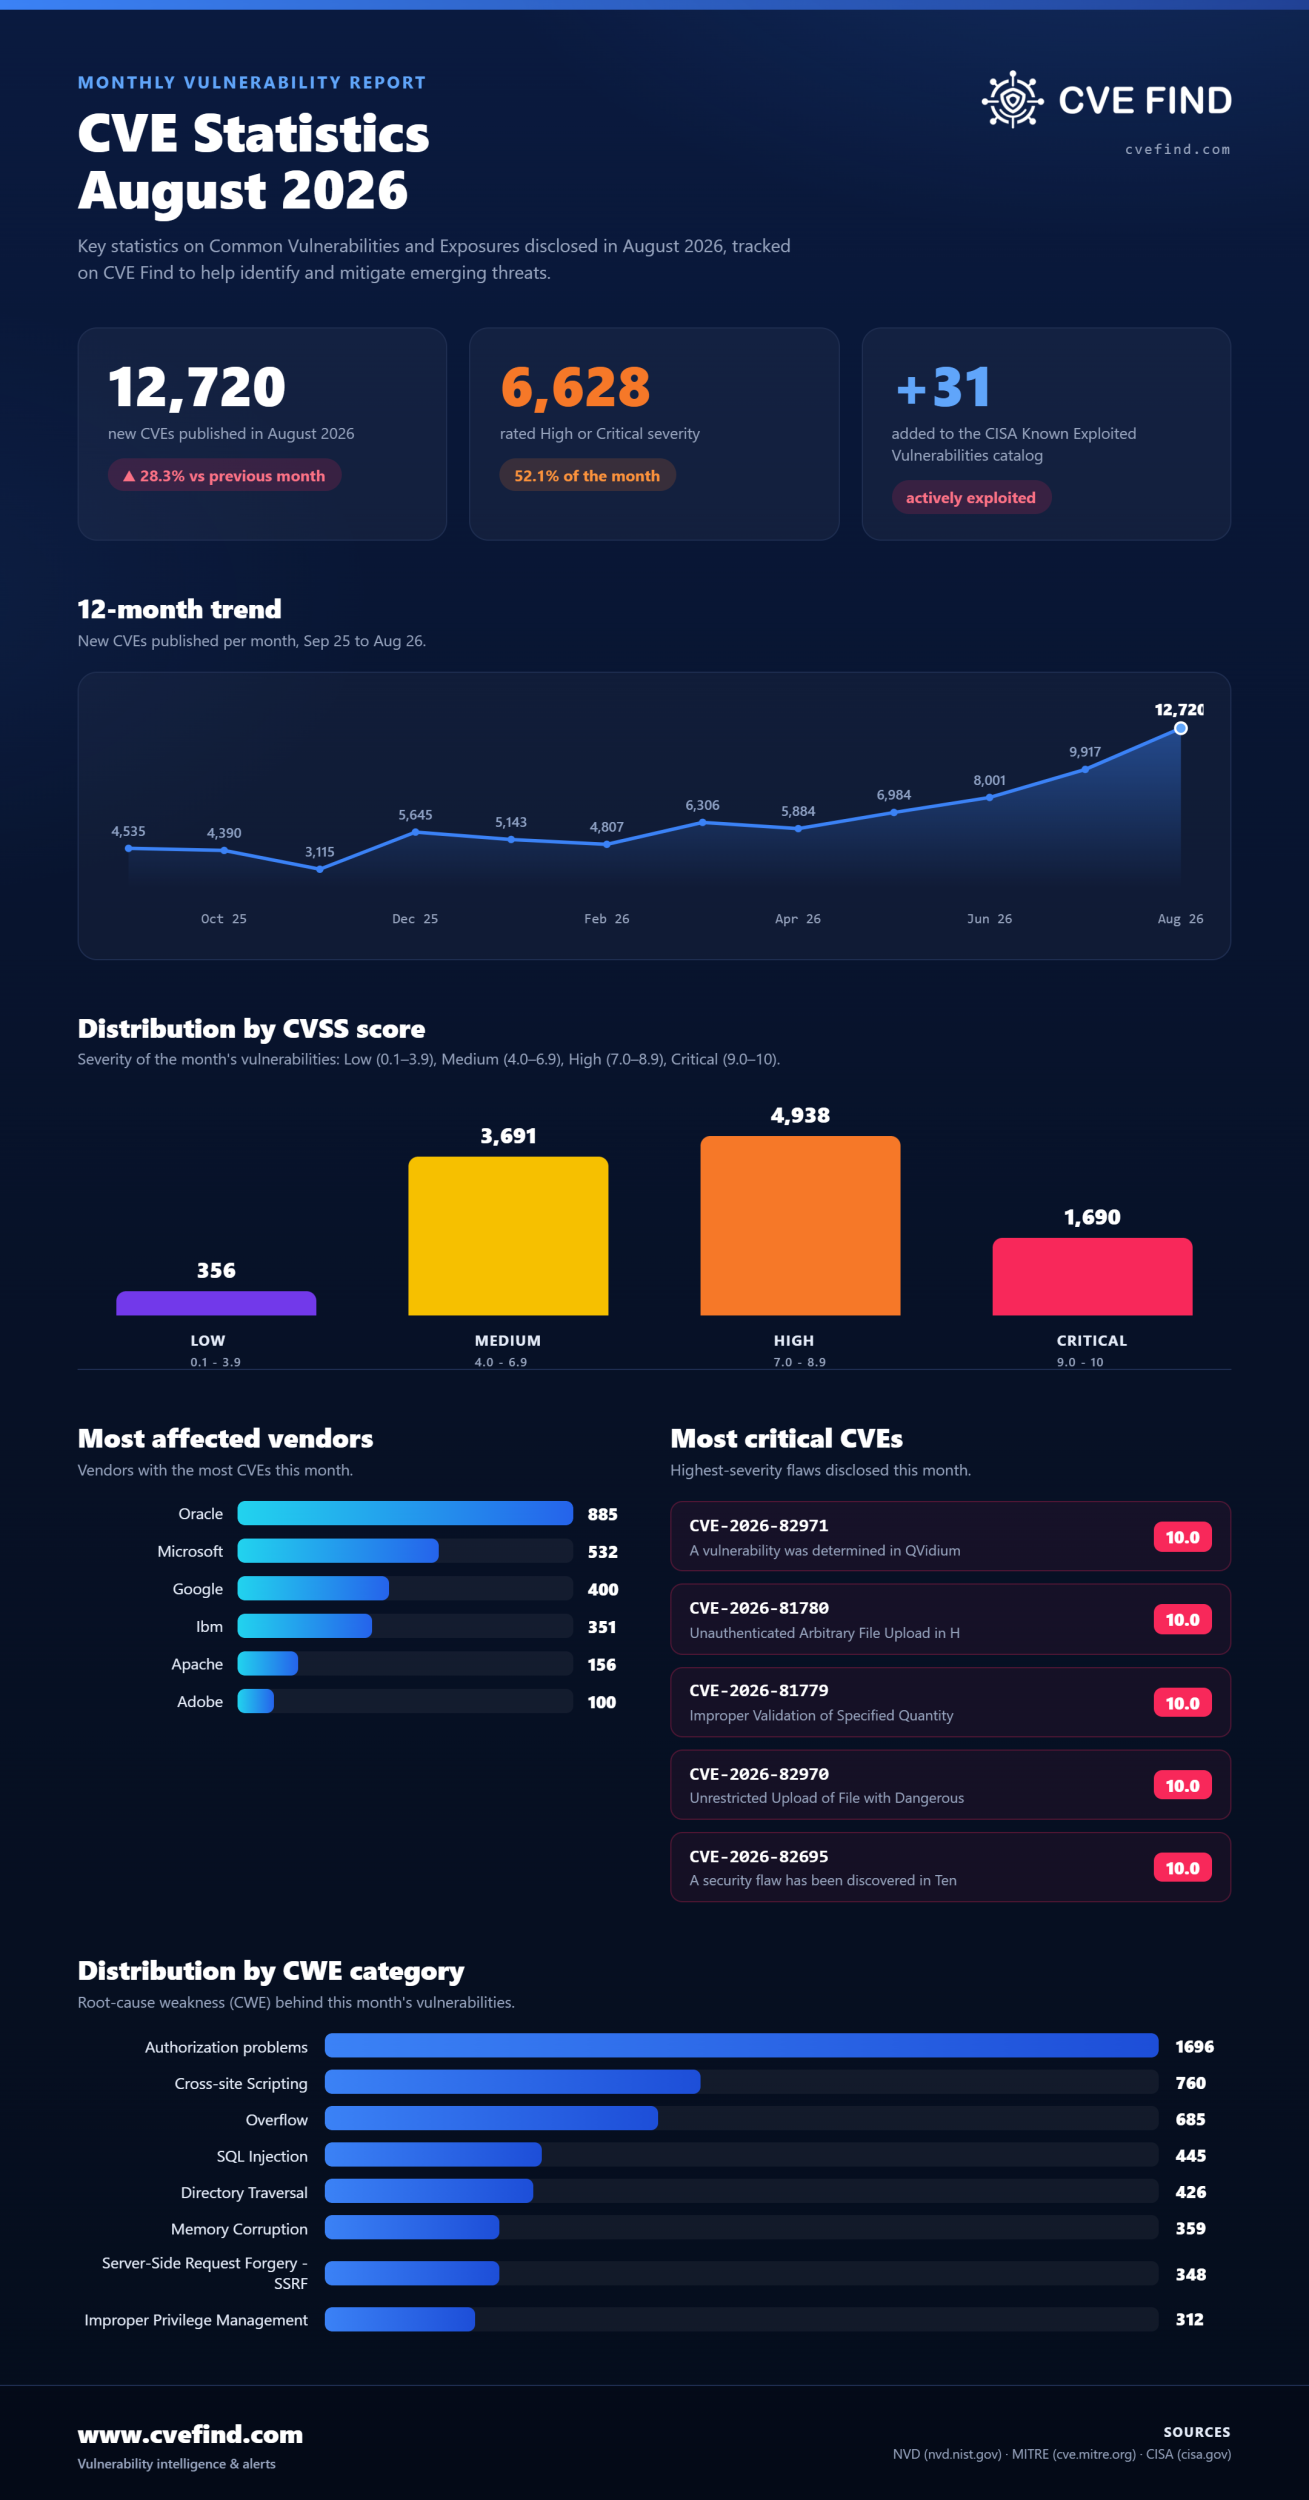
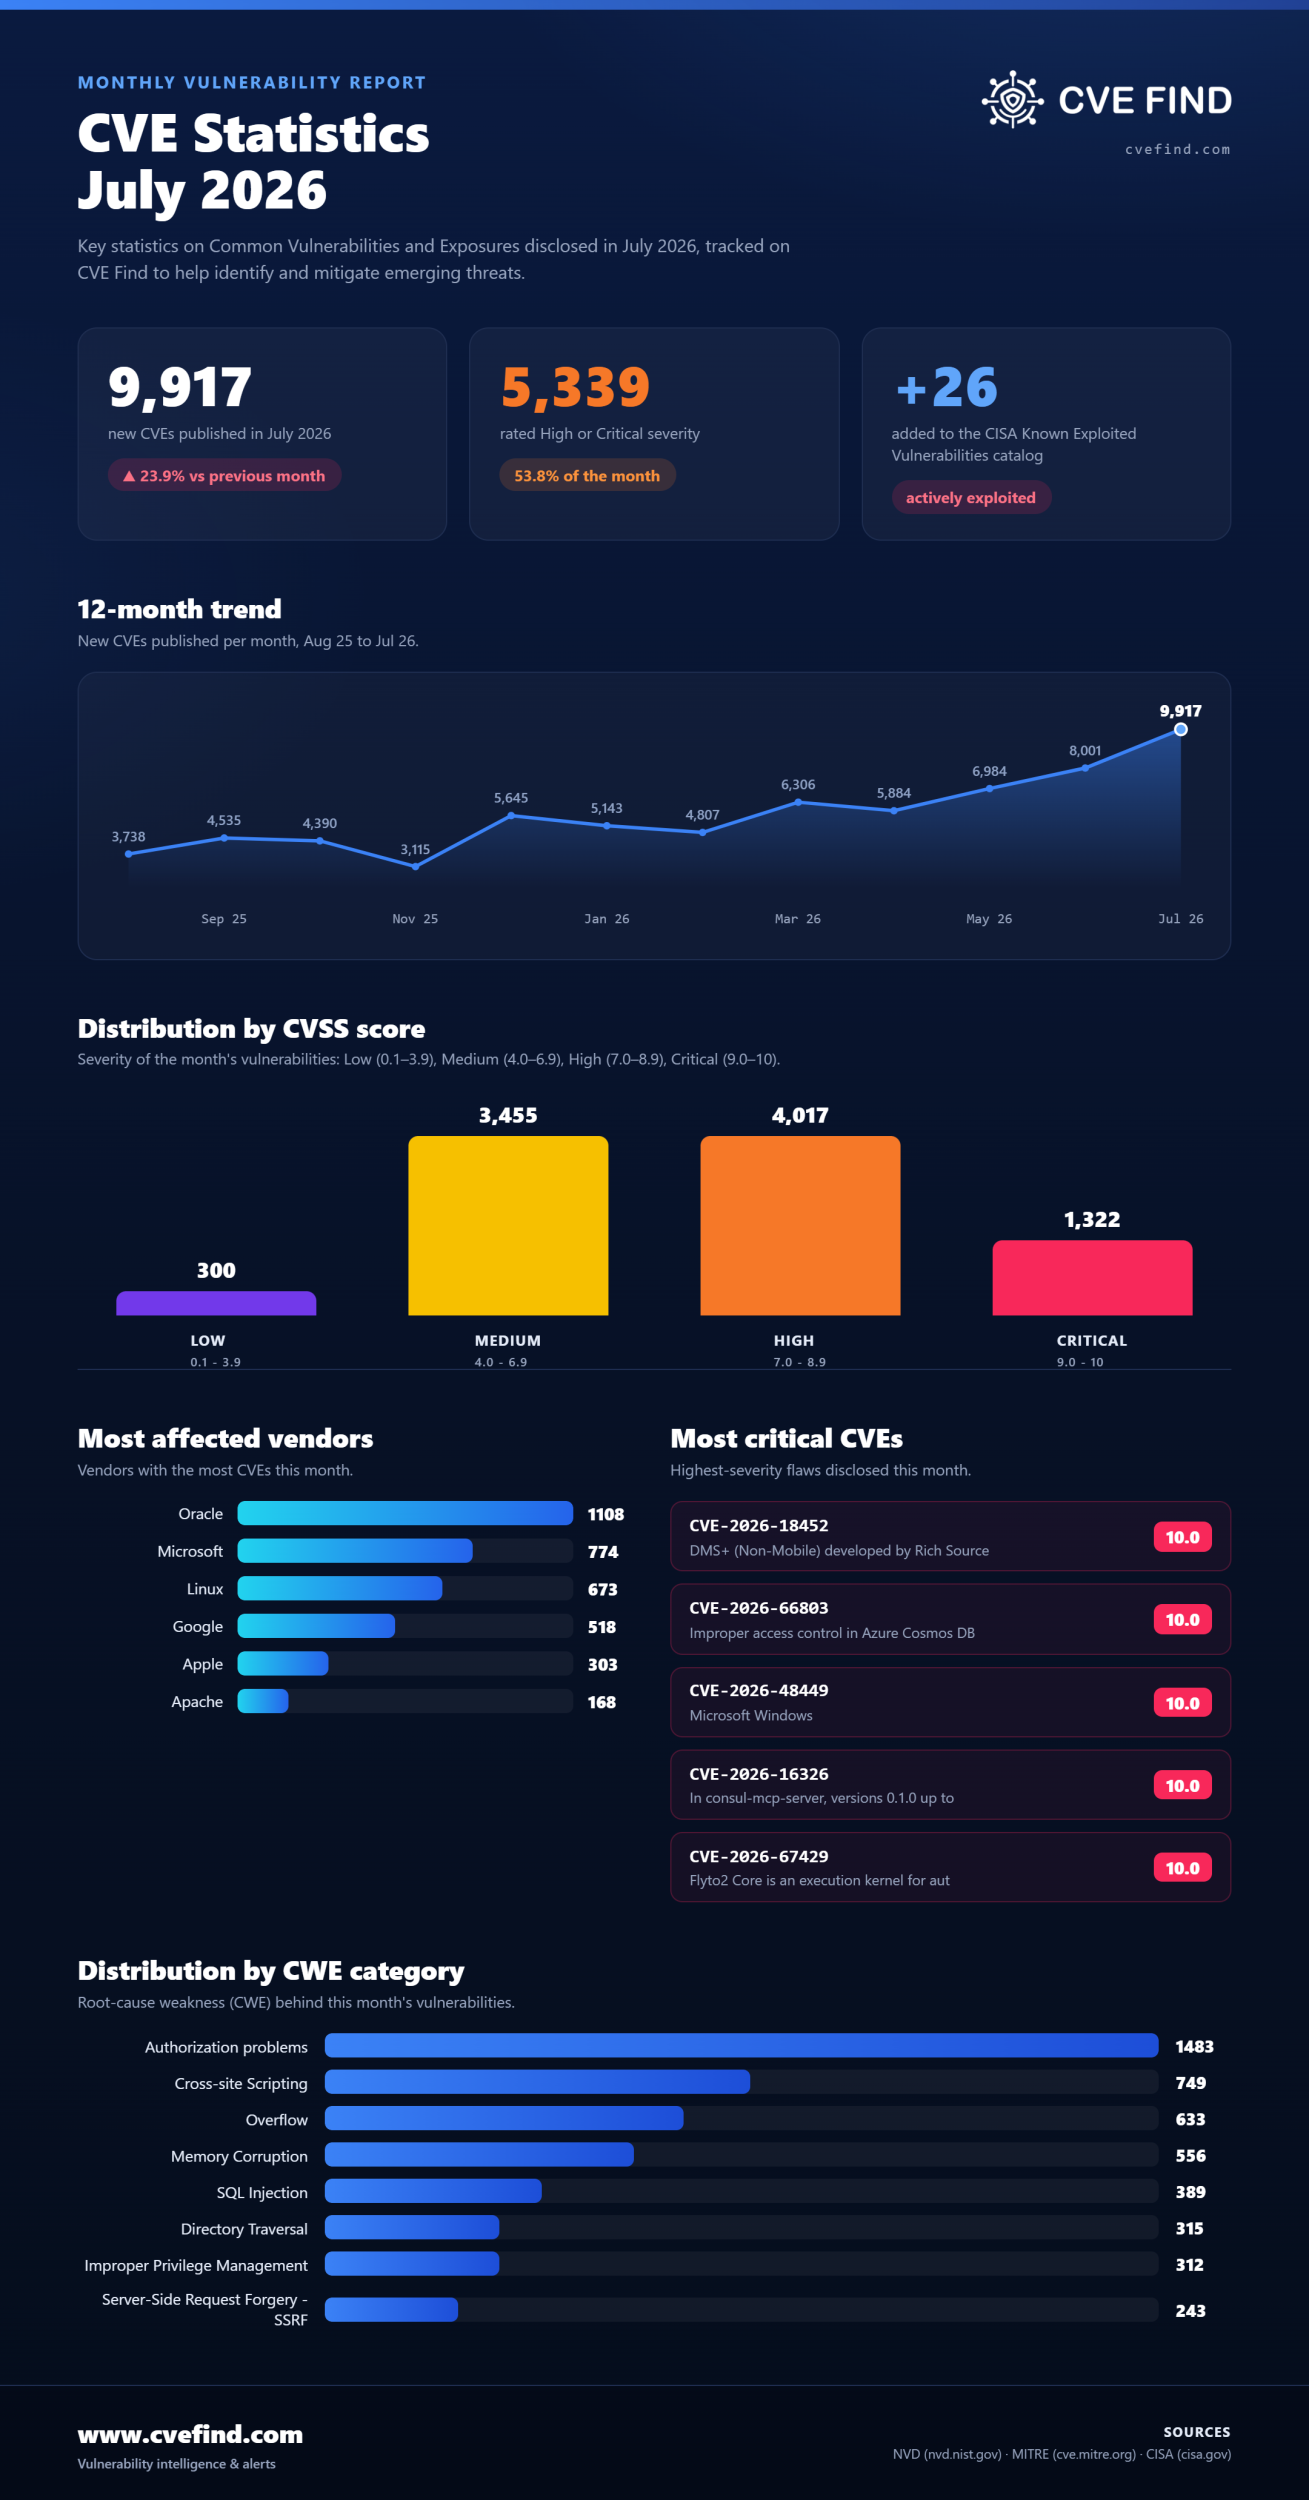
CVE Find, l'outil propriétaire de Bexxo, intègre en temps réel les bases MITRE, NVD et CISA KEV et alerte dès qu'une vulnérabilité connue concerne les systèmes du client. Sans surveillance active, le délai moyen de détection d'une brèche réseau atteint 241 jours (IBM Cost of a Data Breach 2025). CVE Find réduit ce délai à quelques heures.
03 Sécurisation des accès et des données sensibles
Bexxo audite les politiques d'authentification, évalue la robustesse des mots de passe, déploie le MFA et sécurise les accès administrateurs et VPN. Les identifiants compromis sont à l'origine de 22 % des violations de données (Verizon DBIR 2025) : c'est le vecteur le plus fréquent, et aussi le plus simple à corriger avec les bonnes mesures.
Nos solutions de Cybersécurité

Nous analysons l’ensemble de votre infrastructure informatique pour identifier les failles potentielles et améliorer la sécurité de vos connexions, équipements et protocoles.
En savoir plus

Nous réalisons un diagnostic approfondi de votre site web pour détecter les vulnérabilités et renforcer sa protection contre les cyberattaques, telles que les injections SQL, les failles XSS et les attaques par force brute.
En savoir plus

Nos experts vous accompagnent dans l’élaboration et l’optimisation de votre politique de sécurité informatique. Nous définissons ensemble une stratégie adaptée pour sécuriser vos systèmes, réduire les risques et garantir votre conformité aux réglementations en vigueur.
En savoir plus

Nous mettons en place des technologies avancées pour protéger vos infrastructures, réseaux et données sensibles. De la gestion des accès au chiffrement des informations, nous assurons une protection efficace contre les menaces cybernétiques.
En savoir plus
Pourquoi choisir Bexxo ?
Dernières actualités

Comment nous collaborons avec vous

Écoute et compréhension
Un premier rendez-vous (30–60 min) pour cerner vos systèmes, vos données sensibles et vos obligations légales (nLPD, ISO 27001). Aucun jargon, nous parlons votre langue.

Analyse approfondie
Analyse manuelle et automatisée de vos systèmes web et réseau. Durée : 3 à 10 jours selon la complexité. Résultat : une cartographie complète des vulnérabilités classées par criticité.

Correction et renforcement
Vous recevez un rapport détaillé avec un plan d'action priorisé. Nos équipes peuvent implémenter les corrections directement ou accompagner vos équipes IT dans la remédiation.

Vigilance permanente
Surveillance continue via CVE Find, l'outil propriétaire de Bexxo, qui intègre en temps réel les bases MITRE ATT&CK, NVD et CISA KEV. Dès qu'une nouvelle vulnérabilité connue concerne vos systèmes, une alerte est émise. Rapports de suivi réguliers inclus.

Mesurer, entraîner, former : une seule plateforme, un seul score
Security Culture Score, PhishTrainer et Bexxo Academy travaillent ensemble : évaluez votre culture sécurité, testez les réflexes de vos équipes, formez-les de manière ciblée et suivez la progression avec un score global sur 1000, décliné par organisation, groupes et collaborateurs.
01 Mesurer
Le Security Culture Score évalue votre culture sécurité.
02 Entraîner
PhishTrainer teste les réflexes avec des simulations réalistes.
03 Former
Bexxo Academy forme avec des parcours adaptés à chaque profil.
04 Progresser
Les scores mesurent la progression et guident la suite.
Une cybersécurité adaptée à vos enjeux
Les cyberattaques sont de plus en plus sophistiquées et peuvent avoir des conséquences désastreuses pour les entreprises : perte de données critiques, atteinte à la réputation, sanctions réglementaires et interruptions d'activité. Une stratégie de cybersécurité structurée et suivie dans le temps prévient ces risques.
Chez Bexxo, nous offrons des solutions de protection sur-mesure, adaptées à vos besoins et conformes aux normes de sécurité les plus exigeantes, telles que ISO 27001/27002 et NIST. Conformément aux recommandations du NCSC, nous analysons, détectons et corrigeons les vulnérabilités de votre infrastructure.
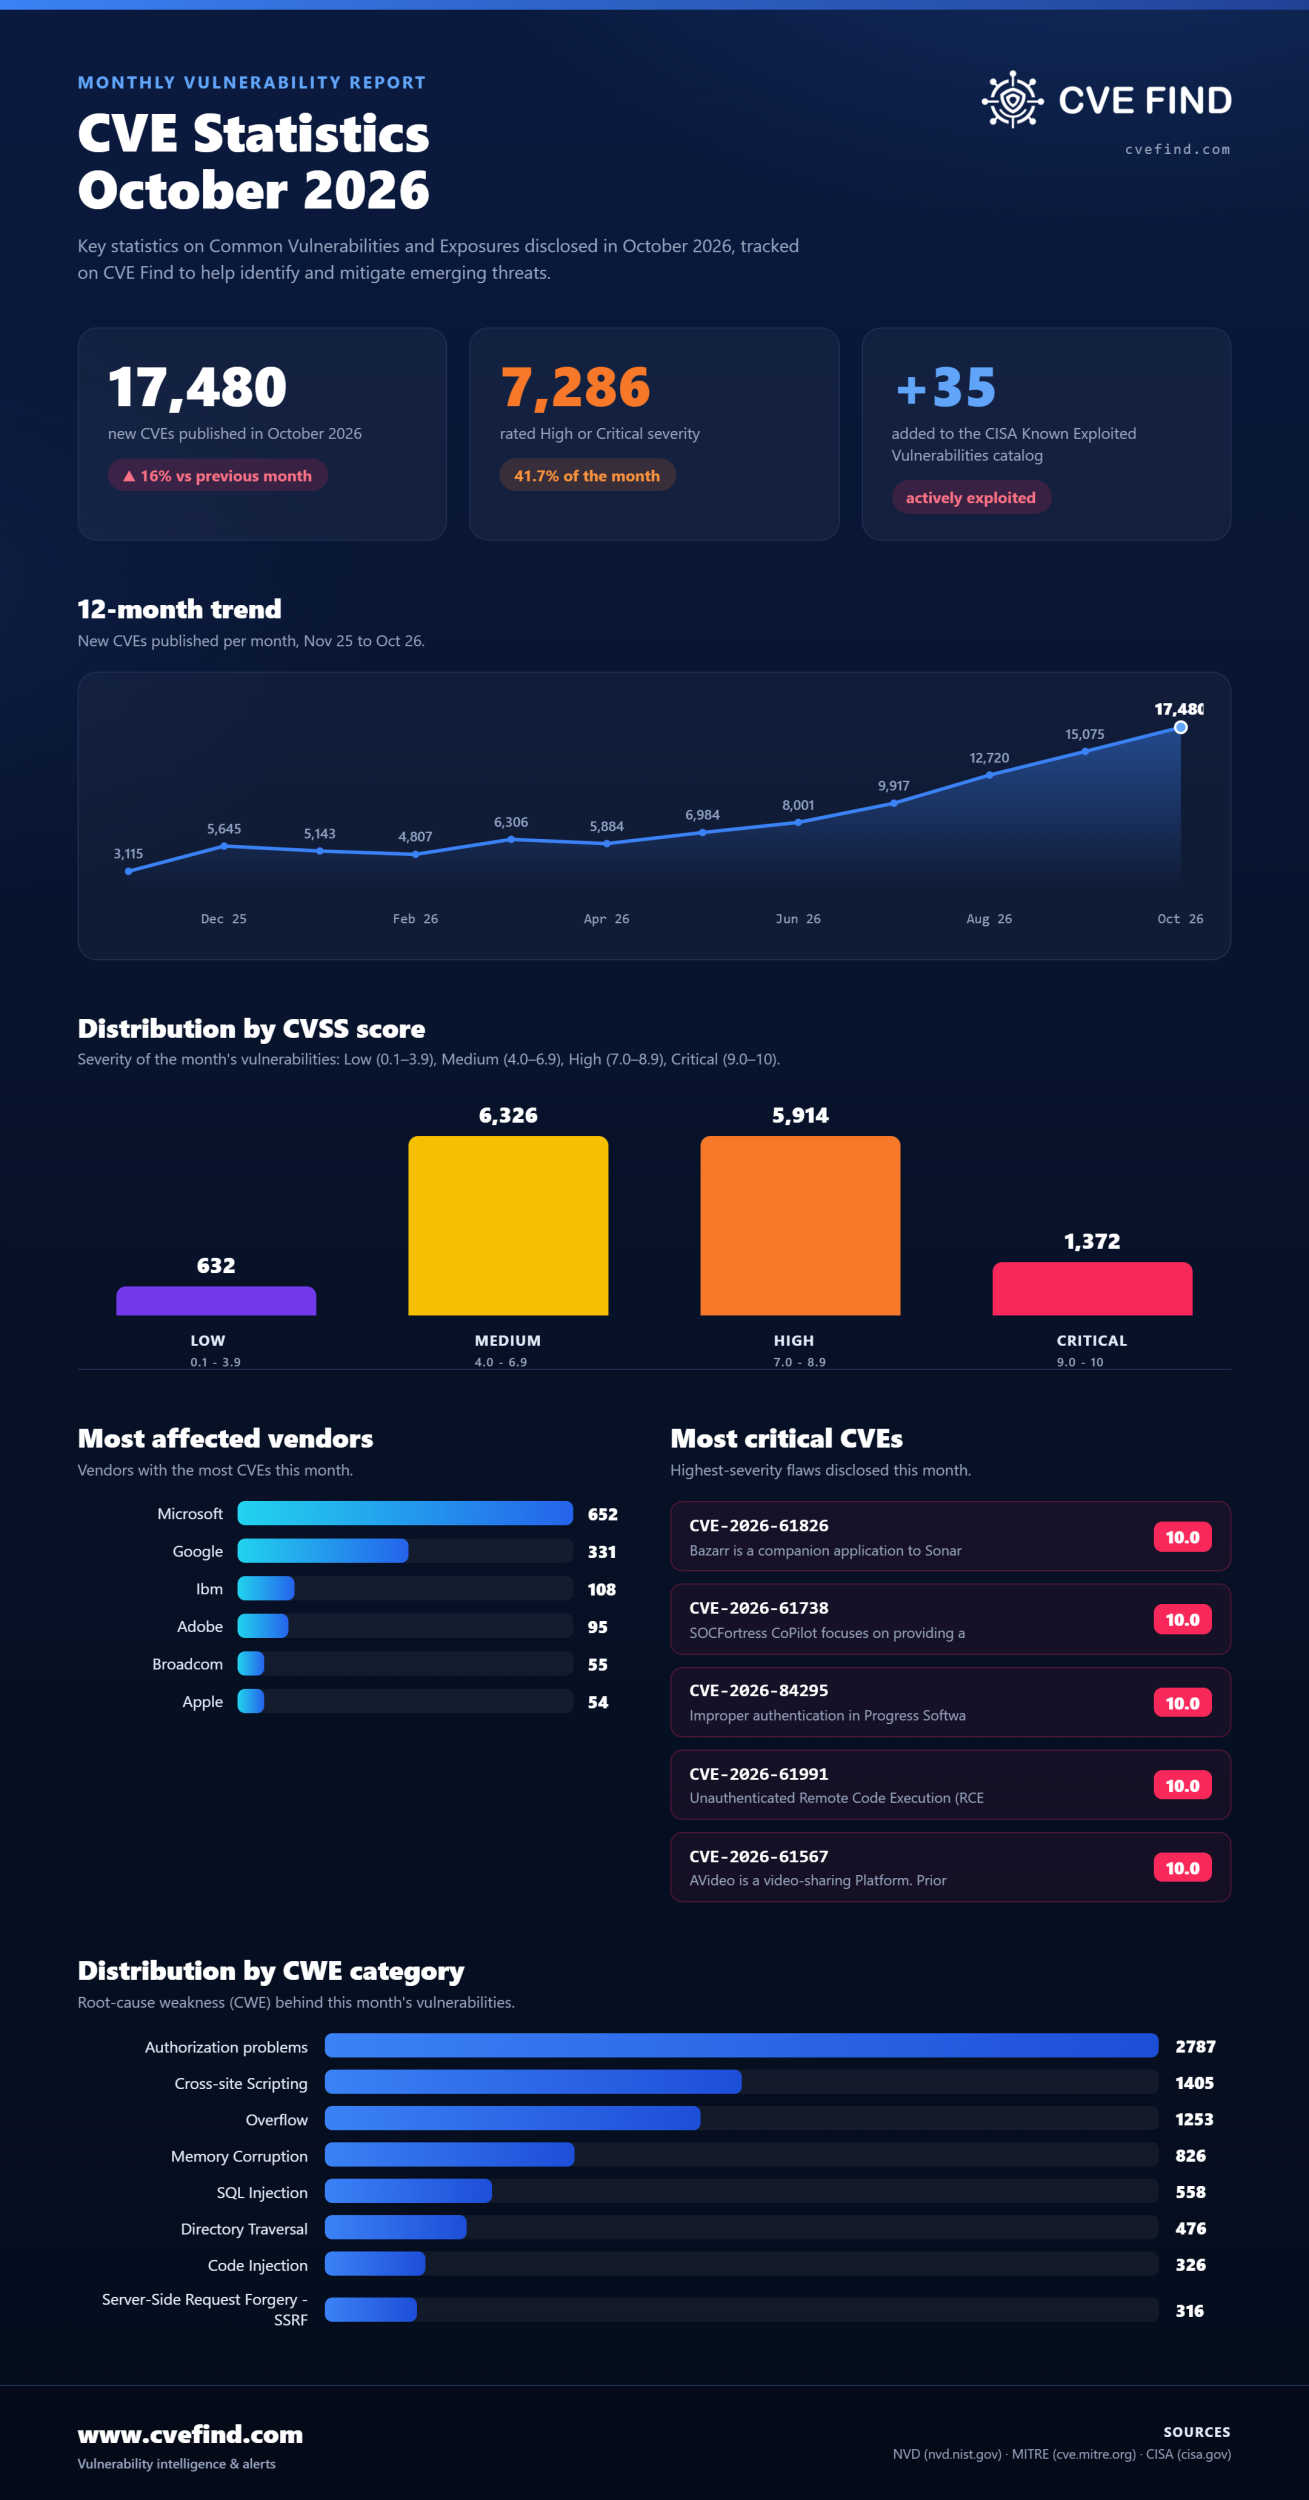
Restez en avance avec les dernières failles critiques de sécurité.
CVE-2026-82158 - CRITICAL
03/11/2026
Dell Wyse Management Suite, versions prior to 2609.0.0.155, contain an Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting') vulnerability. A low privileged attacker with remote access could potentially exploit this vulnerability, leading to Script injection.
crosssitescriptingOWSAP: A03
CVE-2026-95737 - HIGH
03/11/2026
A privilege escalation vulnerability exists in the underlying operating system of HPE Networking Fabric Composer. Successful exploitation could allow a local attacker with high privileges to gain elevated privileges on the underlying host operating system.
CVE-2026-95736 - HIGH
03/11/2026
Improper certificate validation vulnerabilities exist in the affected interface of HPE Networking Fabric Composer, which could be exploited by an unauthenticated adjacent attacker if certain preconditions outside of the attacker's control are met. Successful exploitation could allow an attacker to intercept sensitive information.
CVE-2026-95735 - HIGH
03/11/2026
An improper certificate validation vulnerability exists in HPE Networking Fabric Composer. Successful exploitation could allow an unauthenticated remote attacker, under certain preconditions outside the attacker's control, to obtain sensitive information, including credentials.
CVE-2026-95734 - HIGH
03/11/2026
A sensitive information disclosure vulnerability in the API of HPE Networking Fabric Composer could allow an authenticated low-privileged user to access sensitive information beyond what is authorized by the user's existing privilege level. Successful exploitation could allow an attacker to obtain sensitive credentials stored on the affected system.
CVE-2026-95733 - CRITICAL
03/11/2026
A vulnerability exists in a component of HPE Networking Fabric Composer. Successful exploitation could allow an unauthenticated adjacent attacker to execute arbitrary code on the affected system.
CVE-2026-95732 - CRITICAL
03/11/2026
An authentication bypass vulnerability exists in the underlying operating system of HPE Networking Fabric Composer. Successful exploitation could allow an unauthenticated adjacent attacker to execute arbitrary code on the affected system.
CVE-2026-95731 - CRITICAL
03/11/2026
Hardcoded password vulnerabilities in the command-line interface of HPE Networking Fabric Composer could allow an unauthenticated remote attacker to access the affected system using hardcoded credentials. Successful exploitation could allow an attacker to gain unauthorized administrative access to the affected system with elevated privileges.
CVE-2026-95723 - HIGH
03/11/2026
A missing integrity verification vulnerability has been discovered in the Virtual Intranet Access (VIA) client. Successful exploitation of this vulnerability could allow a low-privileged local attacker to execute arbitrary code with elevated privileges on the underlying operating system.
CVE-2026-95722 - HIGH
03/11/2026
A local privilege escalation vulnerability has been discovered in the Virtual Intranet Access (VIA) client. Successful exploitation of this vulnerability could allow a local attacker with low privileges to execute arbitrary commands with elevated privileges on the underlying operating system.
CVE-2026-63502 - HIGH
03/11/2026
Yeti bridges the gap between CTI and DFIR practitioners by providing a Forensics Intelligence platform and pipeline. Prior to 2.5.1, YETI derives ExportTask.file_name from the user-controlled task name and passes it to core/clients/file_storage/classes/local_storage.py without sanitizing traversal sequences or enforcing path confinement. A low-privileged authenticated user using the default local ...
directorytraversalOWSAP: A01
CVE-2026-63395 - HIGH
03/11/2026
isomorphic-git is a pure JavaScript implementation of Git for Node.js and browsers. Prior to 1.38.6, isomorphic-git's git.checkout writes new child paths through symlinked leading directory components without checking them. A malicious repository can first place a directory symlink and later replace the tree state with a child file beneath that path; the usual trigger is a clone followed by a late...
directorytraversalOWSAP: A01
CVE-2026-119922 - HIGH
03/11/2026
Improper access control in the Babelfish for PostgreSQL extension versions 1.2-1.5, 2.1-2.15, 3.1-3.12, 4.0-4.8, 5.1-5.4 may allow remote authenticated users to elevate their privileges. To remediate this issue, we recommend you upgrade to Babelfish for PostgreSQL extension versions 4.10, 5.6, 6.1 or later.
priviliegemanagementOWSAP: A04
CVE-2026-44267 - CRITICAL
03/11/2026
Elo is a purely functional expression language for no-code tools. Prior to 1.0.1, plain Elo strings supplied to defaultFormats.elo.parse(), bin/elo, or elo-lang.org/try can use .constructor.constructor to reach JavaScript Function because the member_access handler in src/transform.ts does not reject meta-properties, src/compilers/javascript.ts emits the surviving property directly, and src/parser....
crosssitescriptingcodeinjectionOWSAP: A03
CVE-2026-44266 - CRITICAL
03/11/2026
Elo is a purely functional expression language for no-code tools. Prior to 1.0.1, the Ruby backend in src/compilers/ruby.ts embeds attacker-controlled text in Ruby double-quoted strings without escaping #, so Ruby interpolation forms in the string-literal emitter or the labelled subtype-constraint branch become executable Ruby. The affected entry points include the /try playground with the Ruby ta...
codeinjectionOWSAP: A03
CVE-2026-28336 - CRITICAL
03/11/2026
SolarWinds Dameware was found to be affected by a command injection vulnerability that could lead to the compromise of the remotely controlled host. Authentication is required.
OWSAP: A03
CVE-2026-28335 - HIGH
03/11/2026
SolarWinds Dameware was found to be affected by a buffer overflow vulnerability that can result in remote code execution. Authentication is required.
OWSAP: A03
CVE-2026-28327 - HIGH
03/11/2026
SolarWinds Dameware was found to be affected by a DLL hijacking vulnerability. The hijack occurs during installations only and requires access to the local machine and admin privileges.
CVE-2026-119675 - HIGH
03/11/2026
MongoDB Database Tools mongorestore inconsistently handles the system.buckets. prefix when validating collection names in an untrusted dump. A specially crafted collection name can bypass special-collection guards and operator namespace filters, causing a restore to create an unauthorized user-chosen database account, including an account with the root role. Exploitation requires an operator to re...
OWSAP: A01
CVE-2026-109593 - CRITICAL
03/11/2026
An unauthenticated attacker with network access to the SonicWall GMS 9.5.2 and earlier versions may be able to read internal GMS files, potentially exposing sensitive information.