Articles

- 18 mai 2026, Stéphane Chapuis
Ransomware : peut-on récupérer ses données sans payer ?
- 19 février 2026, Peter Senn
Quishing : derrière chaque QR code se cache une décision à prendre
Les QR codes malveillants contournent tous vos filtres anti-spam. Découvrez comment le quishing cible vos collaborateurs et les 5 réflexes essentiels pour protéger votre PME suisse contre cette menace en pleine explosion.
- 05 février 2026, Peter Senn
Shadow IT et Shadow AI : les risques invisibles qui menacent votre PME
Le Shadow IT désigne l'utilisation non autorisée d'outils numériques en entreprise — et sa variante, le Shadow AI, représente aujourd'hui l'une des principales sources de fuite de données pour les PME suisses. Chaque fois qu'un collaborateur copie des données clients dans ChatGPT ou stocke des fichiers sur son Dropbox personnel, vos données sensibles échappent à tout contrôle. Découvrez les risques concrets liés à la nLPD et au Cloud Act américain, et les solutions souveraines pour reprendre le contrôle sans brider la productivité de vos équipes.
Guide complet Shadow IT / Shadow AI pour PME suisses : risques nLPD, Cloud Act, solutions souveraines (Euria, kDrive, Proton Drive, SwissTransfer) et gouvernance pratique.
- 23 janvier 2026, Peter Senn
L'hygiène numérique au quotidien : les 7 gestes essentiels pour chaque collaborateur de PME suisse
- 13 janvier 2026, Peter Senn
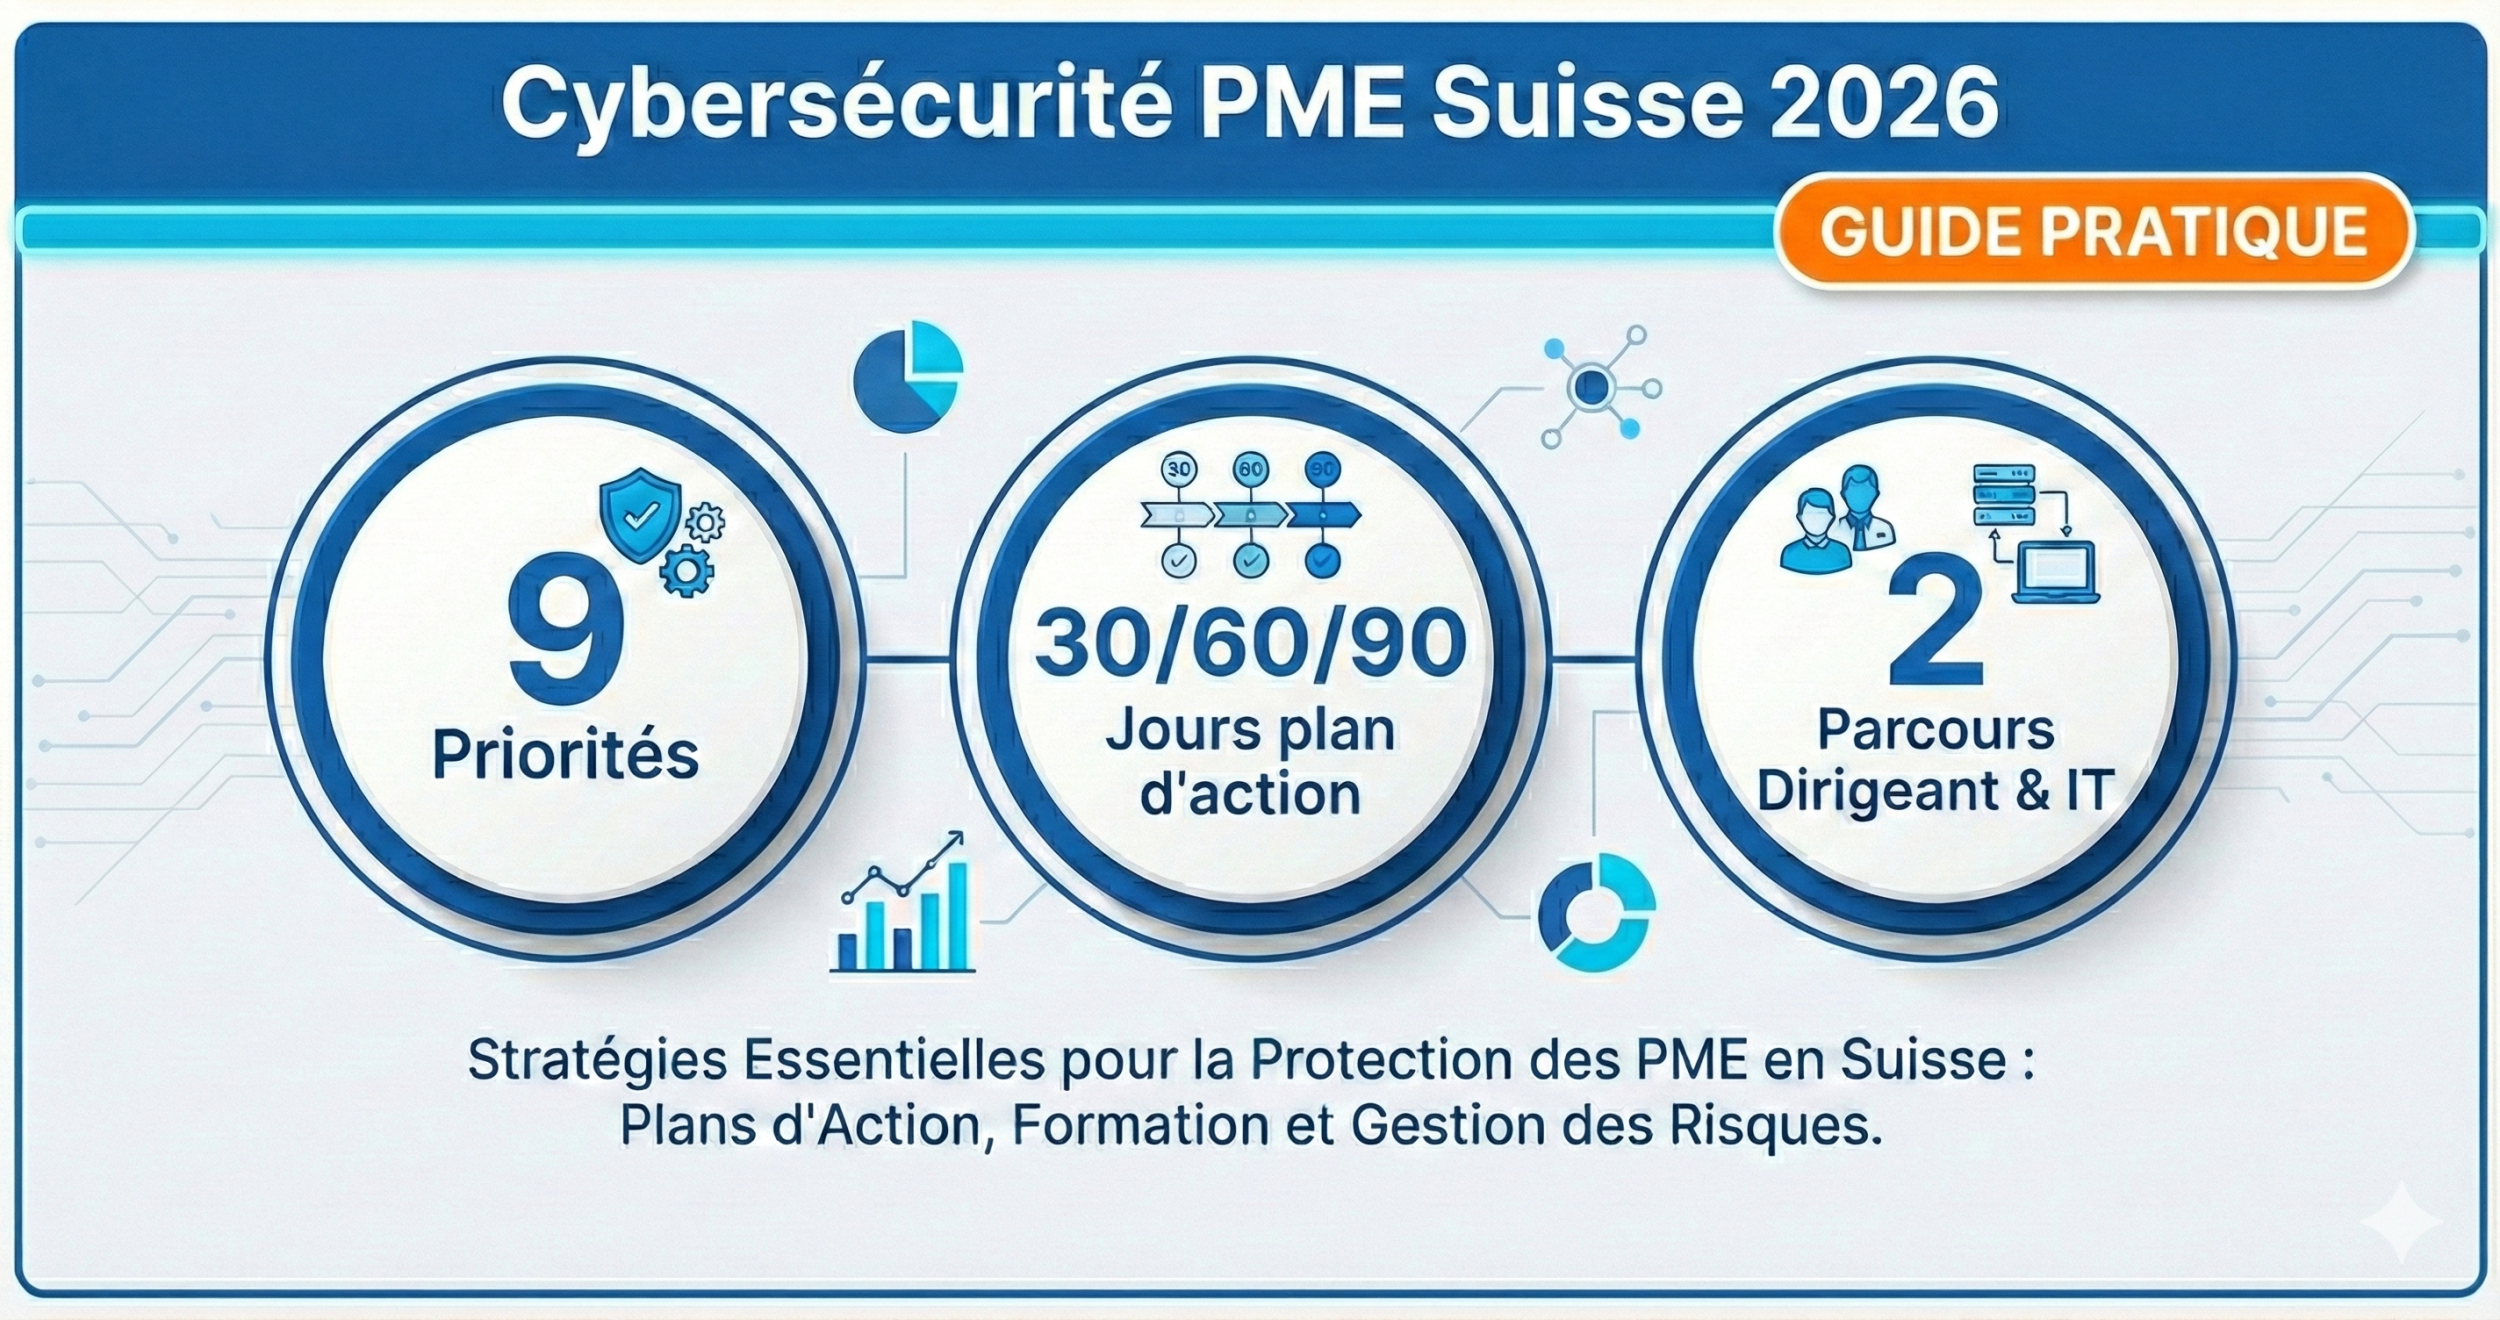
Cybersécurité PME Suisse Romande : Synthèse 2025 & Plan d'action 30/60/90 jours pour 2026
Le guide qui transforme la cybersécurité en 9 actions concrètes pour les PME suisses 10-250, avec un plan 30/60/90 jours adapté aux dirigeants comme aux équipes IT (deux parcours de lecture).
- 15 décembre 2025, Peter Senn
Pourquoi les PME suisses doivent activer les mises à jour automatiques
Les mises à jour automatiques constituent la mesure de cybersécurité la plus simple et la plus efficace pour protéger votre PME suisse : une configuration initiale de quelques minutes suffit pour bloquer les cyberattaques exploitant des vulnérabilités connues. Selon le Centre national pour la cybersécurité (NCSC), 60 % des cyberincidents touchant les PME suisses exploitent des failles logicielles non corrigées. Découvrez comment configurer cette protection essentielle sans perturber votre activité quotidienne, avec des solutions adaptées aux réalités des PME suisses et aux exigences de la nLPD.
- 04 décembre 2025, Peter Senn
BYOD en entreprise : comment protéger votre PME quand vos collaborateurs utilisent leurs appareils personnels
Dans votre PME, vos collaborateurs utilisent leurs smartphones, tablettes et ordinateurs personnels pour travailler ? Cette pratique, appelée BYOD (Bring Your Own Device), offre flexibilité et économies, mais elle expose votre entreprise à des risques de sécurité importants : perte de données, violations de la nLPD, ou cyberattaques. Ce guide pratique vous explique comment encadrer le BYOD efficacement avec des mesures accessibles aux PME suisses : définir une politique claire, protéger les appareils, séparer les données professionnelles et personnelles, sensibiliser vos équipes et prévoir un plan d'urgence. Des conseils concrets, sans jargon technique, pour protéger votre entreprise sans tout compliquer.
- 24 novembre 2025, Peter Senn
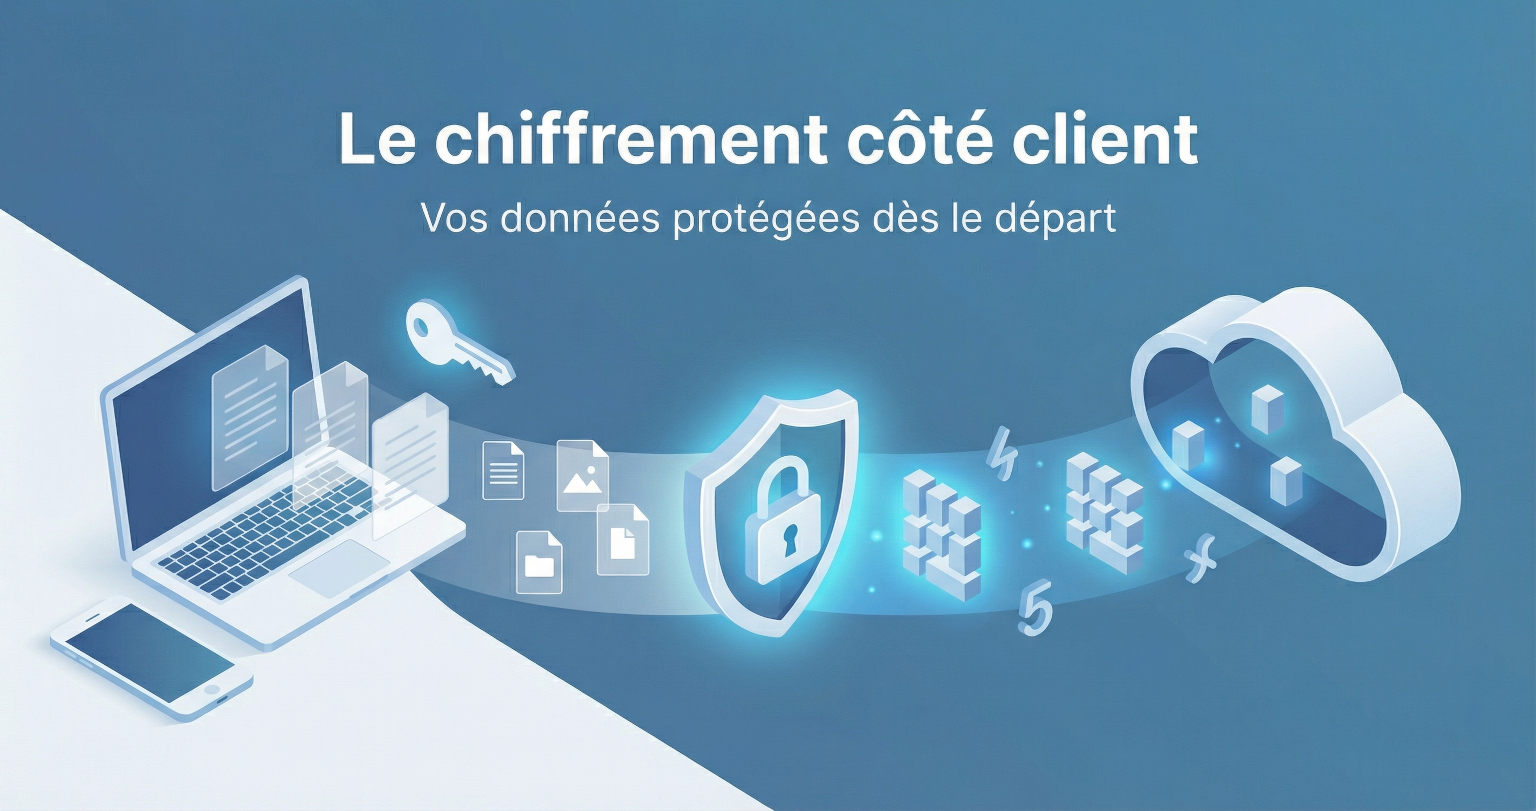
Le chiffrement côté client : pourquoi vos données méritent cette protection supplémentaire
Le chiffrement côté client représente une protection supplémentaire pour vos données les plus sensibles. Contrairement au chiffrement traditionnel, vos informations sont sécurisées directement sur votre appareil, avant même d'être transmises ou stockées dans le cloud. Personne d'autre que vous ne peut y accéder, pas même votre fournisseur de services.
Cet article vous explique de manière simple et concrète comment fonctionne cette technologie, dans quelles situations elle apporte une vraie valeur ajoutée à votre PME suisse, et comment la mettre en œuvre progressivement. Vous y trouverez des conseils pratiques, des exemples de solutions reconnues, et des recommandations adaptées aux contraintes et aux enjeux de conformité (nLPD) des PME.
- 04 novembre 2025, Peter Senn
Le Principe du Moindre Privilège : Une Protection Essentielle pour Votre PME Suisse
Le guide complet pour implémenter le principe du moindre privilège dans votre PME suisse. Protection contre 68% des violations, conformité nLPD garantie, ROI positif dès la première année. Comprenez comment ce principe réduit les risques et renforce la sécurité informatique en PME.
- 08 octobre 2025, Peter Senn
AMF - Autorisation Multi-Factorielle : Le Bouclier Indispensable pour Votre PME Suisse en 2025
Un simple mot de passe ne suffit plus à protéger votre PME suisse. L'autorisation multi-factorielle (AMF) s'impose comme le rempart indispensable contre les cyberattaques qui ciblent de plus en plus les entreprises helvétiques.
Ce guide complet vous explique :
- Plus de 99% des attaques automatisées bloquées avec l'AMF
- Vos obligations selon la nouvelle loi suisse (nLPD) entrée en vigueur en 2023
- Les solutions concrètes adaptées aux PME (de la solution gratuite aux tokens matériels)
- Un plan de déploiement en 7 étapes pour votre entreprise
- Les spécificités suisses : multilinguisme, secteurs sensibles, responsabilité personnelle
Que vous soyez à Genève, Lausanne, Zurich ou ailleurs en Suisse, découvrez comment protéger votre entreprise tout en respectant la loi.
