Bexxo accompagne les PME suisses dans leur sécurité informatique.

 Swiss
Label
Certification Swiss Label
Bexxo est certifié Swiss Label, le label de qualité qui garantit que nos services sont fournis en Suisse, par une entreprise suisse, selon les standards de qualité helvétiques.
 Partenaire CyberSafe Switzerland
Bexxo est partenaire certifié CyberSafe Switzerland, le programme officiel de la Confédération dédié à la promotion de la cybersécurité pour les entreprises suisses.
Nos Services de Cybersécurité
Sécurité des Sites Internet

01 Audit complet et détection des vulnérabilités
Un audit web Bexxo est un examen technique complet du site de l'entreprise : analyse automatisée et manuelle des vulnérabilités (OWASP Top 10, injections SQL, XSS, CSRF, configuration serveur), rapport classé par criticité, et plan d'action priorisé. Nos clients corrigent en moyenne 12 à 15 failles par mandat, avec un plan de remédiation clair, avant qu'elles n'aient pu être exploitées.

02 Protection contre les attaques
Bexxo déploie des protections contre les vecteurs d'attaque les plus fréquents : injections SQL, XSS, CSRF, force brute et ClickJacking. Ces vecteurs représentent 88 % des attaques web recensées (Verizon DBIR 2025) : les identifier et les bloquer suffit à éliminer la grande majorité du risque. Chaque mesure est documentée dans le rapport d'audit avec son niveau de criticité.

03 Sécurisation des données
La nLPD (en vigueur depuis le 1er septembre 2023) fixe des obligations claires de sécurisation des données personnelles pour toutes les entreprises suisses. Bexxo accompagne les PME dans l'évaluation de leur conformité nLPD, l'identification des écarts et la mise en place des mesures techniques requises. Les amendes jusqu'à 250 000 CHF ne concernent pas nos clients.

Sécurité des Réseaux d'Entreprise
01 Audit et Analyse de l'infrastructure réseau
Notre audit réseau cartographie l'ensemble des vecteurs d'attaque exposés de votre infrastructure, avec un rapport conforme ISO 27001 et NIST CSF. En 2024, le Bureau fédéral de la cybersécurité a recensé 62 954 incidents en Suisse. L'audit vous dit exactement où vous en êtes.
02 Protection globale de l'infrastructure IT
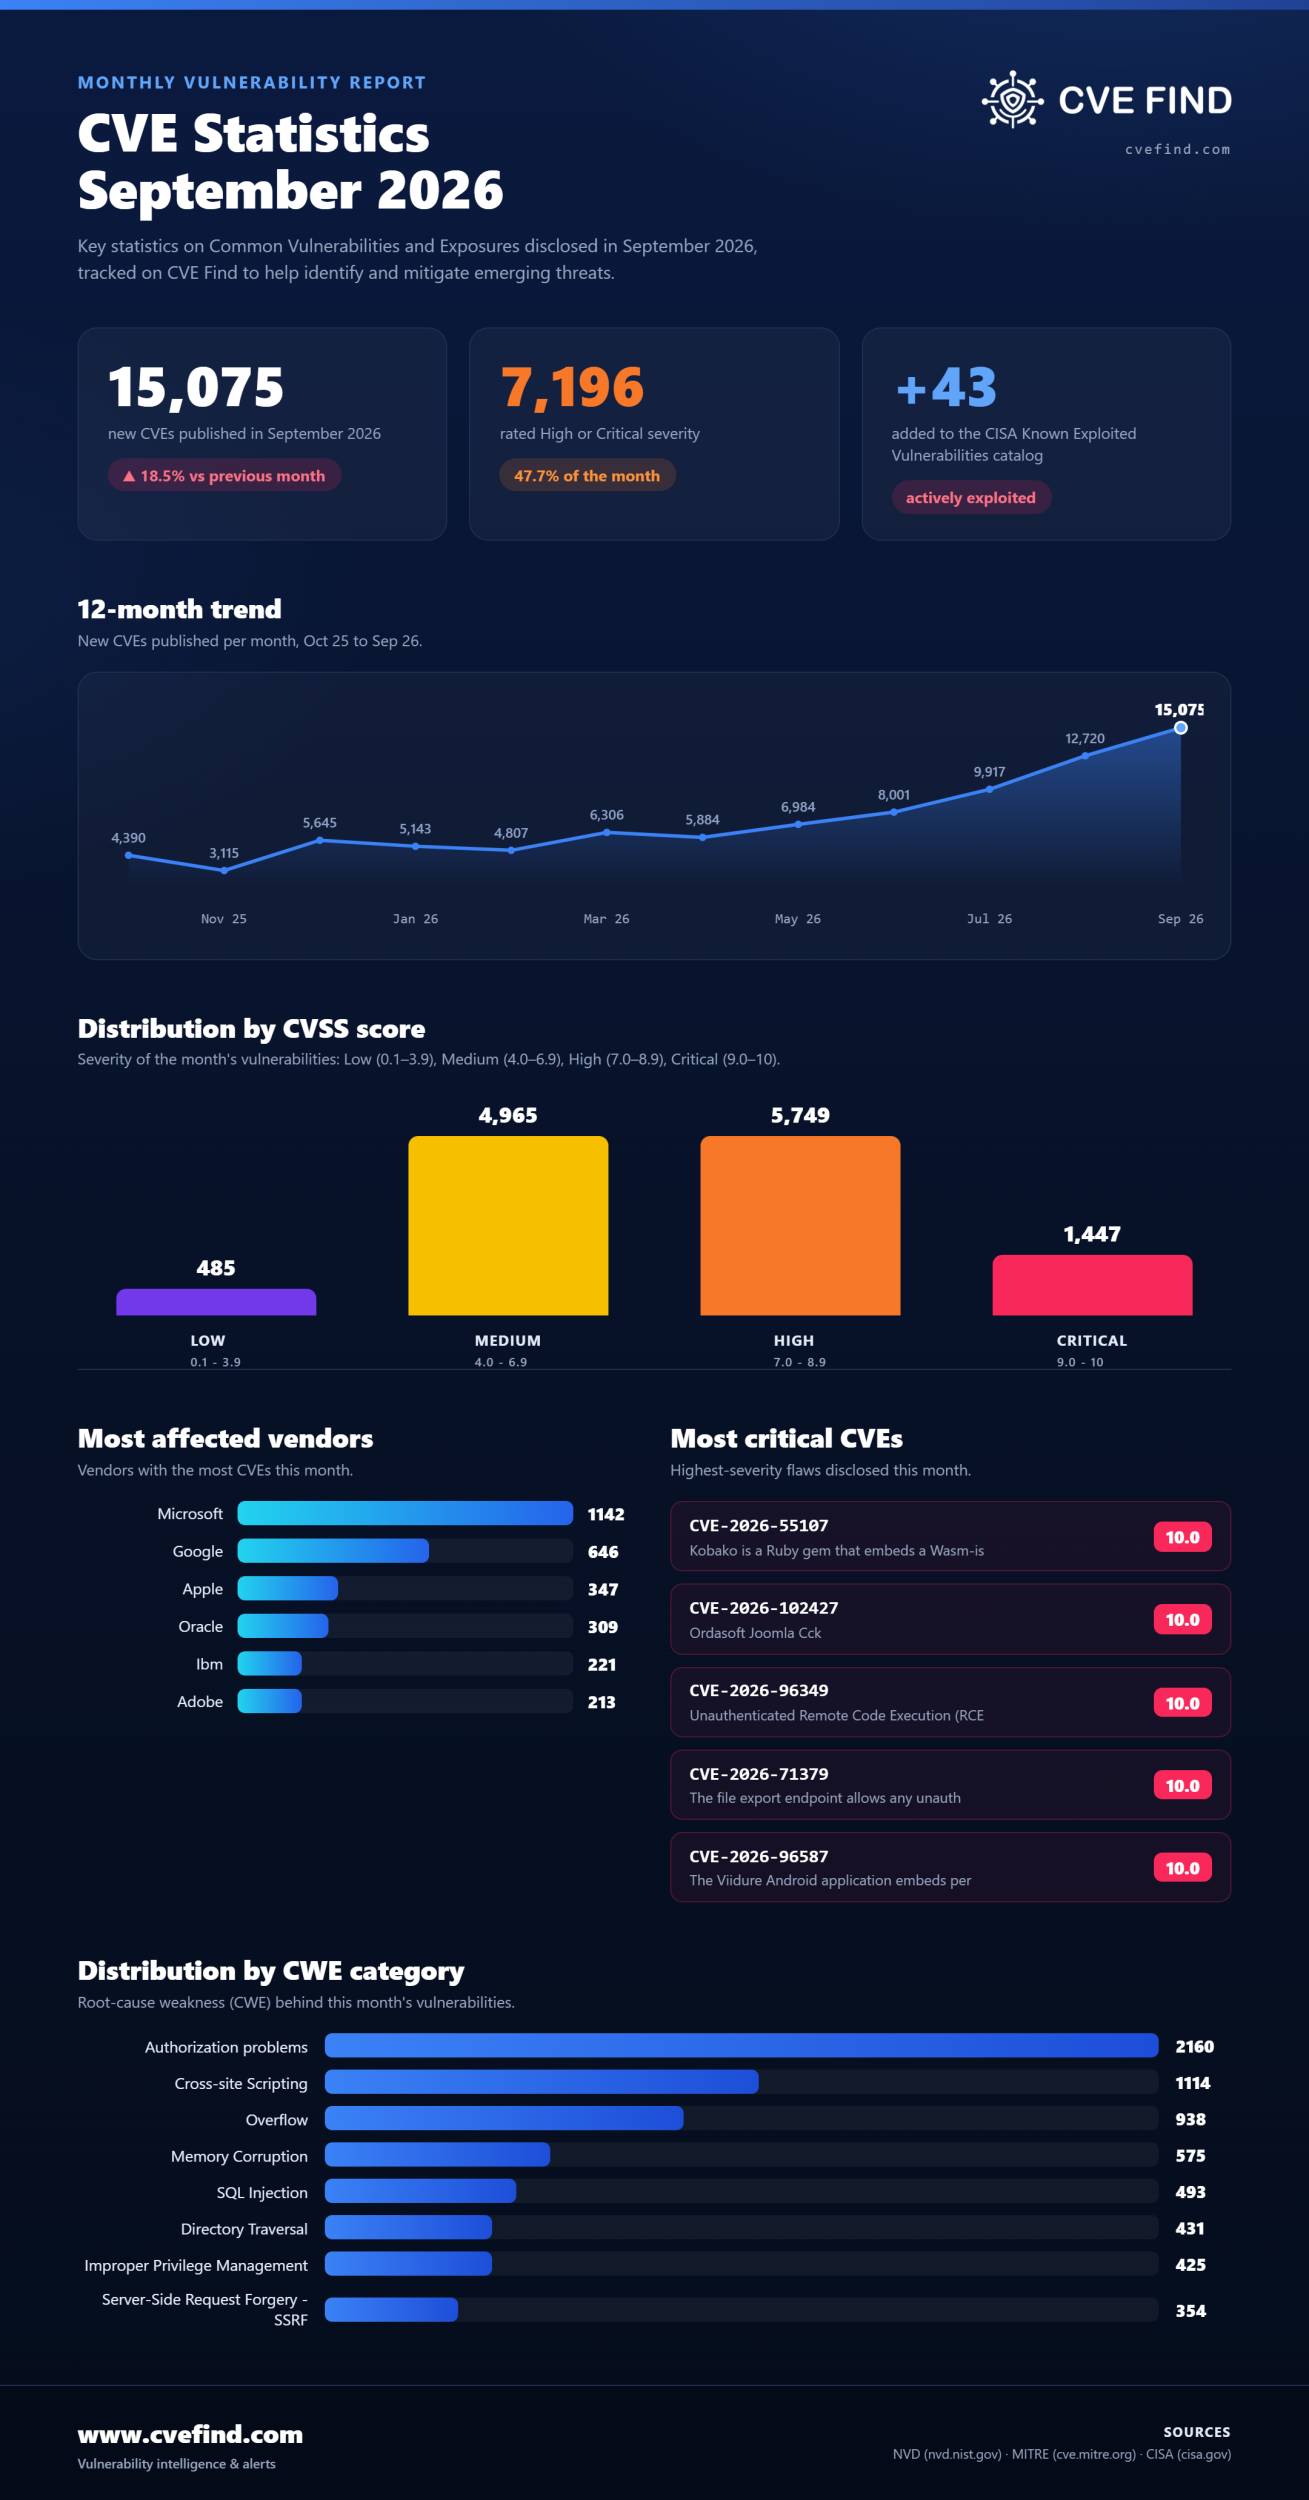
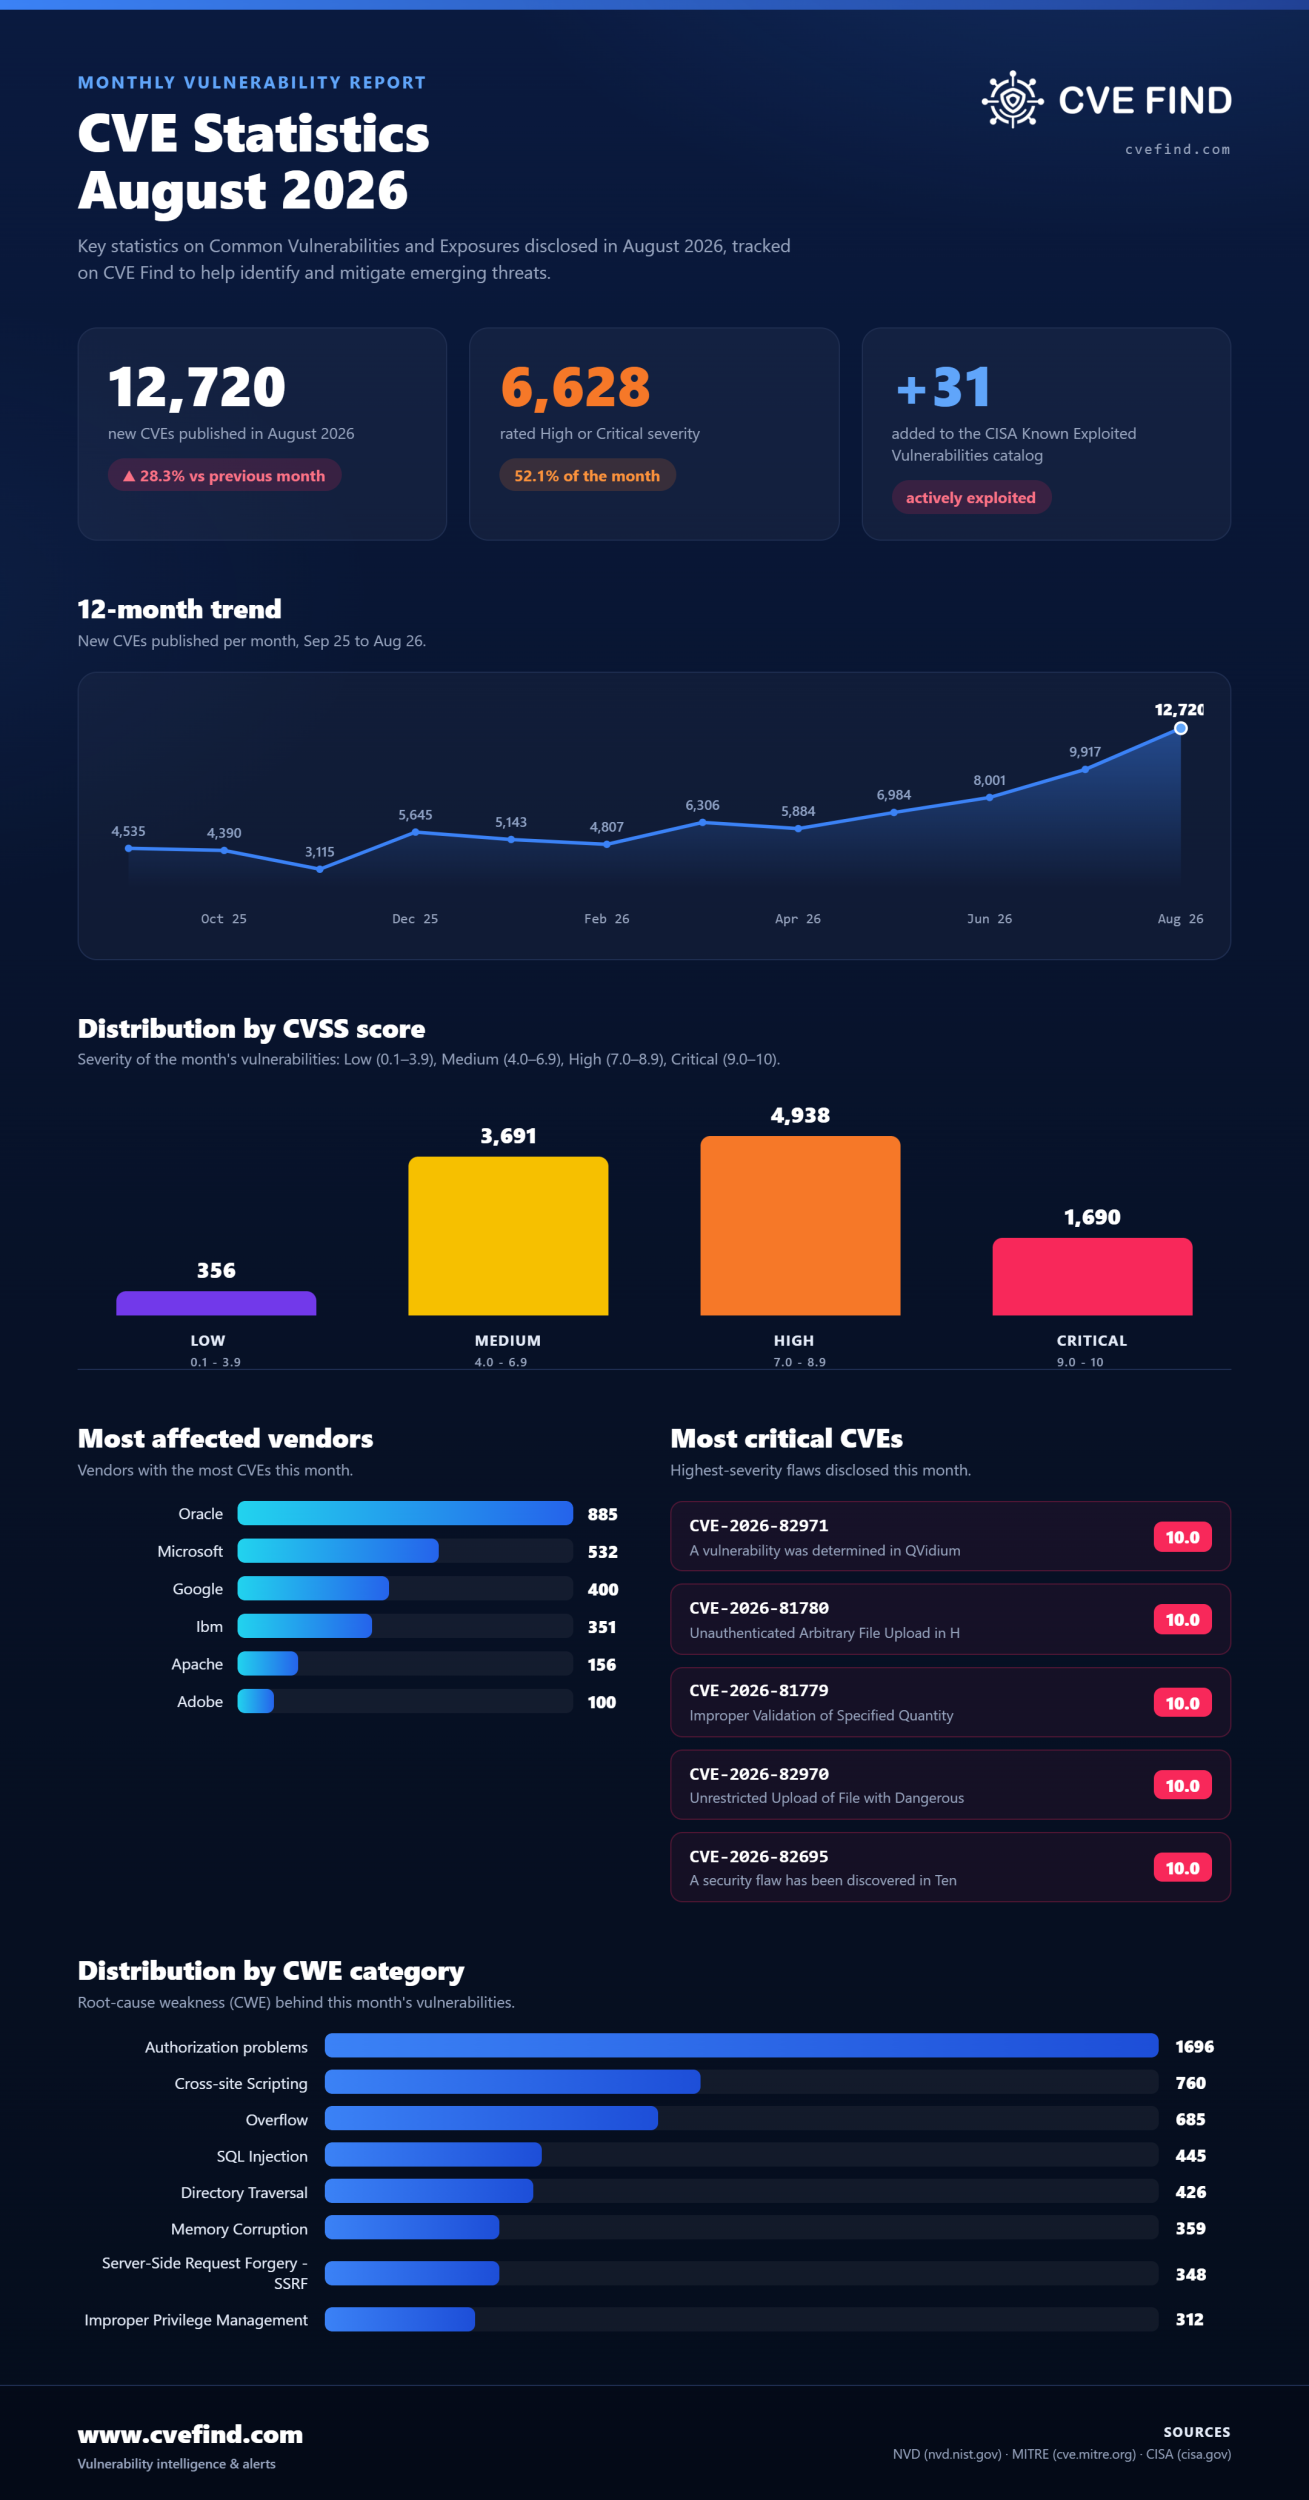
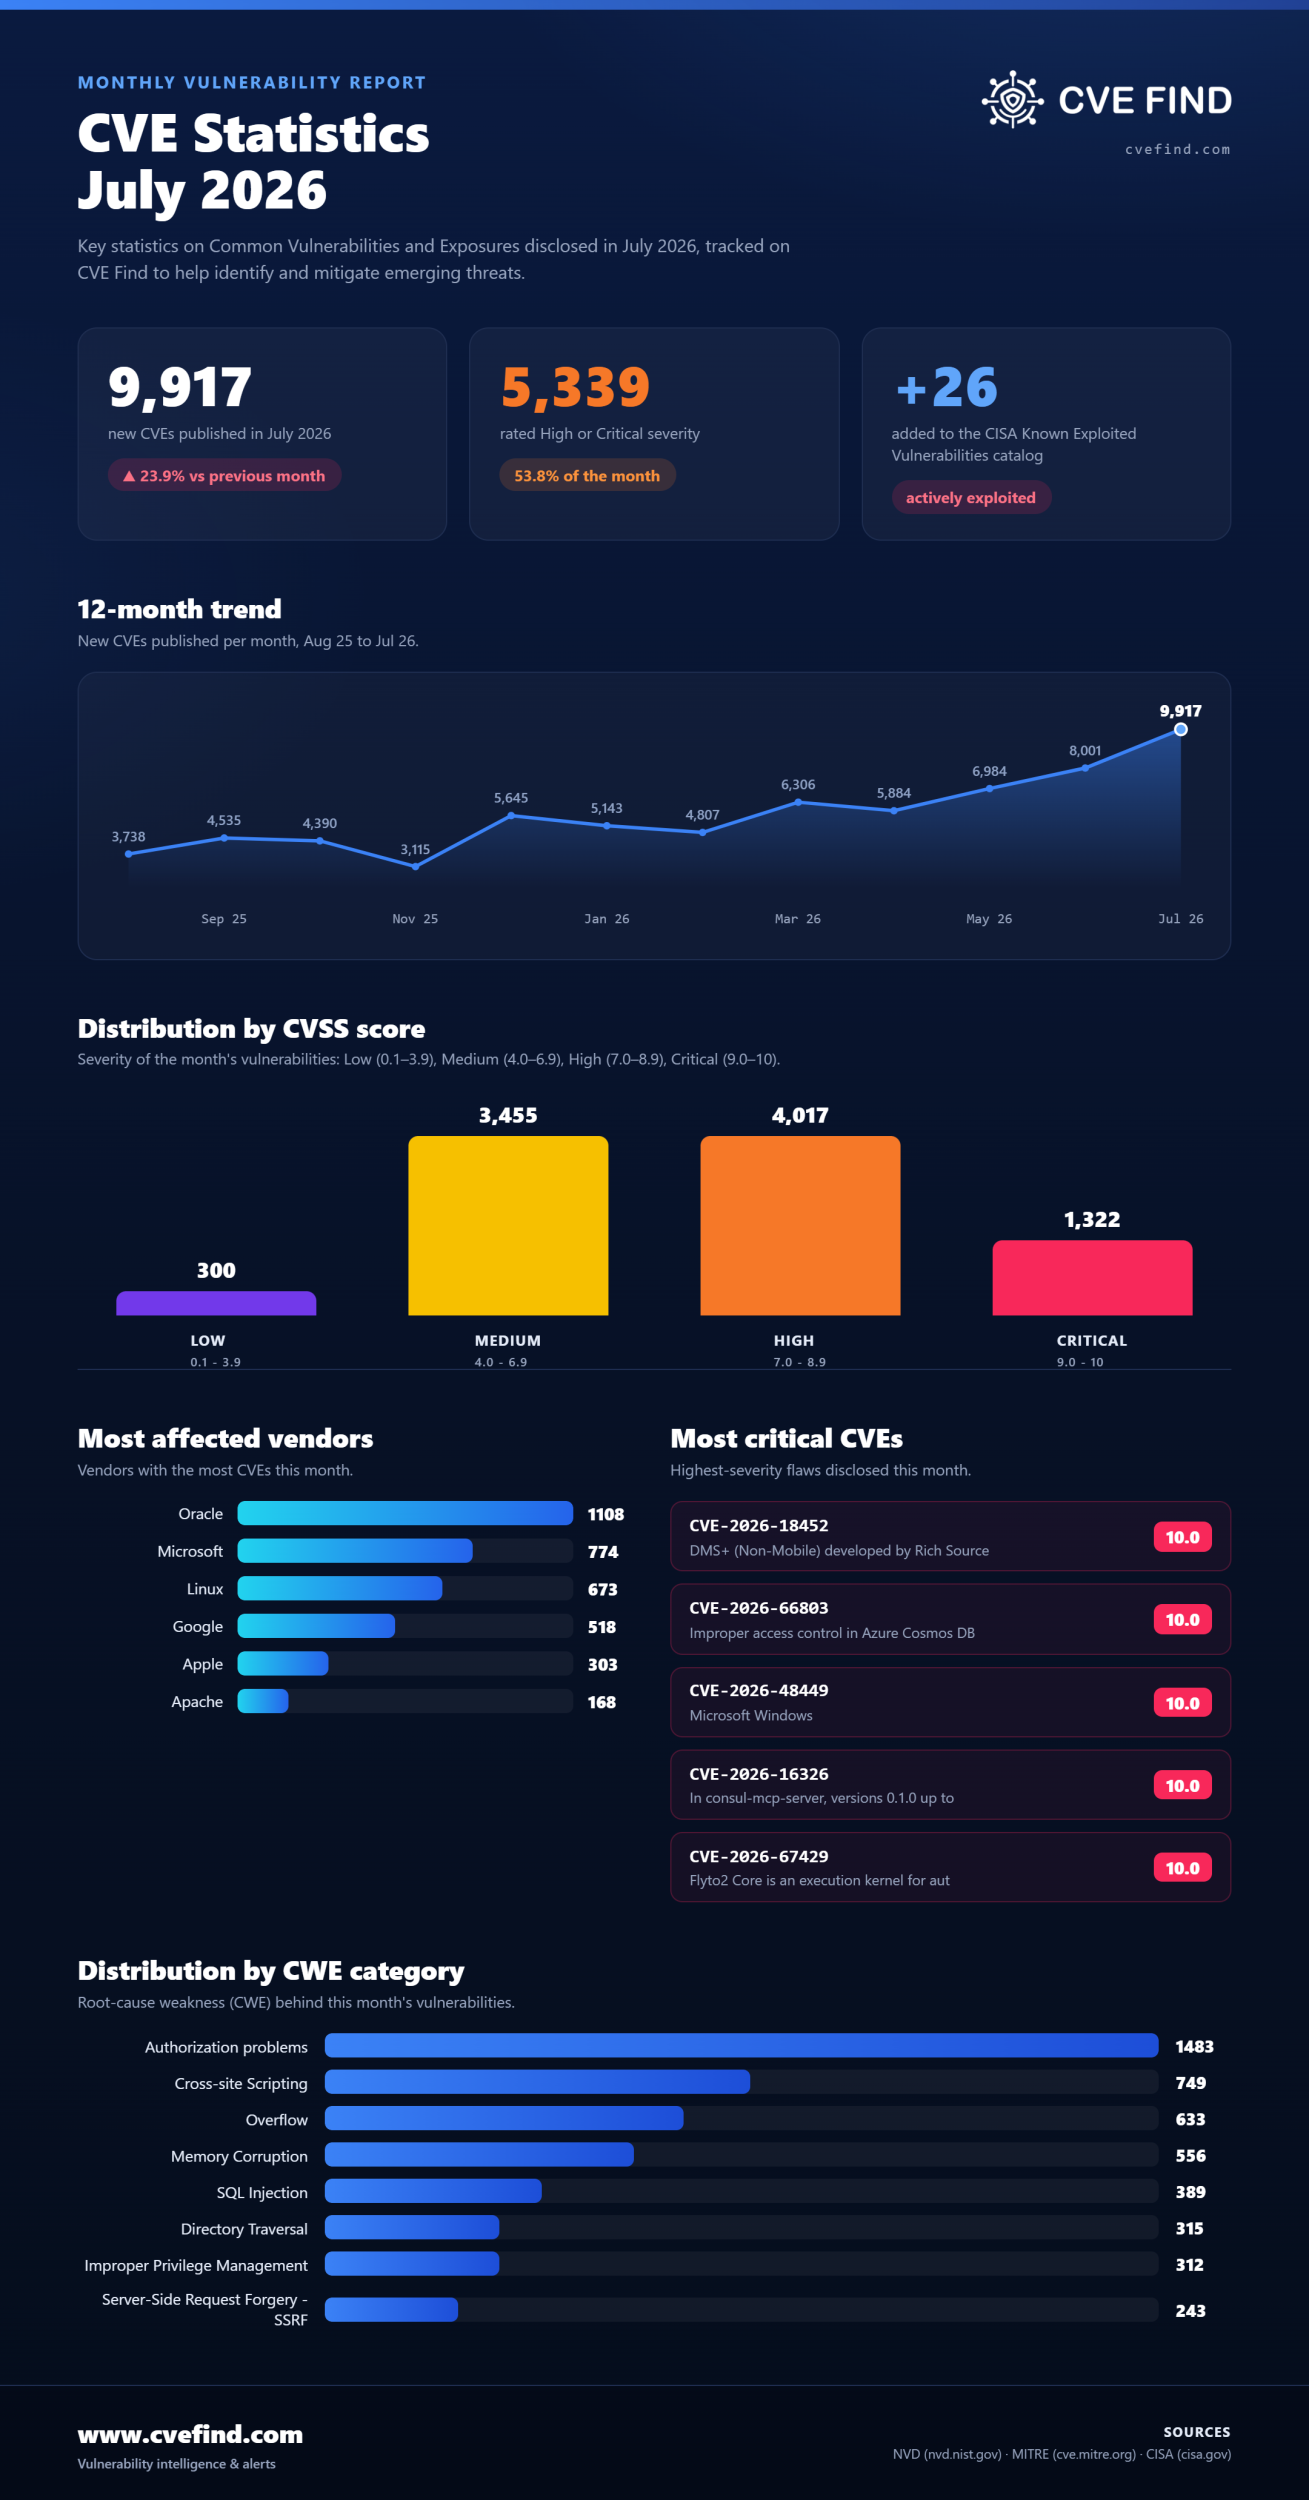
CVE Find, l'outil propriétaire de Bexxo, intègre en temps réel les bases MITRE, NVD et CISA KEV et alerte dès qu'une vulnérabilité connue concerne les systèmes du client. Sans surveillance active, le délai moyen de détection d'une brèche réseau atteint 241 jours (IBM Cost of a Data Breach 2025). CVE Find réduit ce délai à quelques heures.
03 Sécurisation des accès et des données sensibles
Bexxo audite les politiques d'authentification, évalue la robustesse des mots de passe, déploie le MFA et sécurise les accès administrateurs et VPN. Les identifiants compromis sont à l'origine de 22 % des violations de données (Verizon DBIR 2025) : c'est le vecteur le plus fréquent, et aussi le plus simple à corriger avec les bonnes mesures.
Nos solutions de Cybersécurité

Nous analysons l’ensemble de votre infrastructure informatique pour identifier les failles potentielles et améliorer la sécurité de vos connexions, équipements et protocoles.
En savoir plus

Nous réalisons un diagnostic approfondi de votre site web pour détecter les vulnérabilités et renforcer sa protection contre les cyberattaques, telles que les injections SQL, les failles XSS et les attaques par force brute.
En savoir plus

Nos experts vous accompagnent dans l’élaboration et l’optimisation de votre politique de sécurité informatique. Nous définissons ensemble une stratégie adaptée pour sécuriser vos systèmes, réduire les risques et garantir votre conformité aux réglementations en vigueur.
En savoir plus

Nous mettons en place des technologies avancées pour protéger vos infrastructures, réseaux et données sensibles. De la gestion des accès au chiffrement des informations, nous assurons une protection efficace contre les menaces cybernétiques.
En savoir plus
Pourquoi choisir Bexxo ?
Dernières actualités

Comment nous collaborons avec vous

Écoute et compréhension
Un premier rendez-vous (30–60 min) pour cerner vos systèmes, vos données sensibles et vos obligations légales (nLPD, ISO 27001). Aucun jargon, nous parlons votre langue.

Analyse approfondie
Analyse manuelle et automatisée de vos systèmes web et réseau. Durée : 3 à 10 jours selon la complexité. Résultat : une cartographie complète des vulnérabilités classées par criticité.

Correction et renforcement
Vous recevez un rapport détaillé avec un plan d'action priorisé. Nos équipes peuvent implémenter les corrections directement ou accompagner vos équipes IT dans la remédiation.

Vigilance permanente
Surveillance continue via CVE Find, l'outil propriétaire de Bexxo, qui intègre en temps réel les bases MITRE ATT&CK, NVD et CISA KEV. Dès qu'une nouvelle vulnérabilité connue concerne vos systèmes, une alerte est émise. Rapports de suivi réguliers inclus.

Mesurer, entraîner, former : une seule plateforme, un seul score
Security Culture Score, PhishTrainer et Bexxo Academy travaillent ensemble : évaluez votre culture sécurité, testez les réflexes de vos équipes, formez-les de manière ciblée et suivez la progression avec un score global sur 1000, décliné par organisation, groupes et collaborateurs.
01 Mesurer
Le Security Culture Score évalue votre culture sécurité.
02 Entraîner
PhishTrainer teste les réflexes avec des simulations réalistes.
03 Former
Bexxo Academy forme avec des parcours adaptés à chaque profil.
04 Progresser
Les scores mesurent la progression et guident la suite.
Une cybersécurité adaptée à vos enjeux
Les cyberattaques sont de plus en plus sophistiquées et peuvent avoir des conséquences désastreuses pour les entreprises : perte de données critiques, atteinte à la réputation, sanctions réglementaires et interruptions d'activité. Une stratégie de cybersécurité structurée et suivie dans le temps prévient ces risques.
Chez Bexxo, nous offrons des solutions de protection sur-mesure, adaptées à vos besoins et conformes aux normes de sécurité les plus exigeantes, telles que ISO 27001/27002 et NIST. Conformément aux recommandations du NCSC, nous analysons, détectons et corrigeons les vulnérabilités de votre infrastructure.
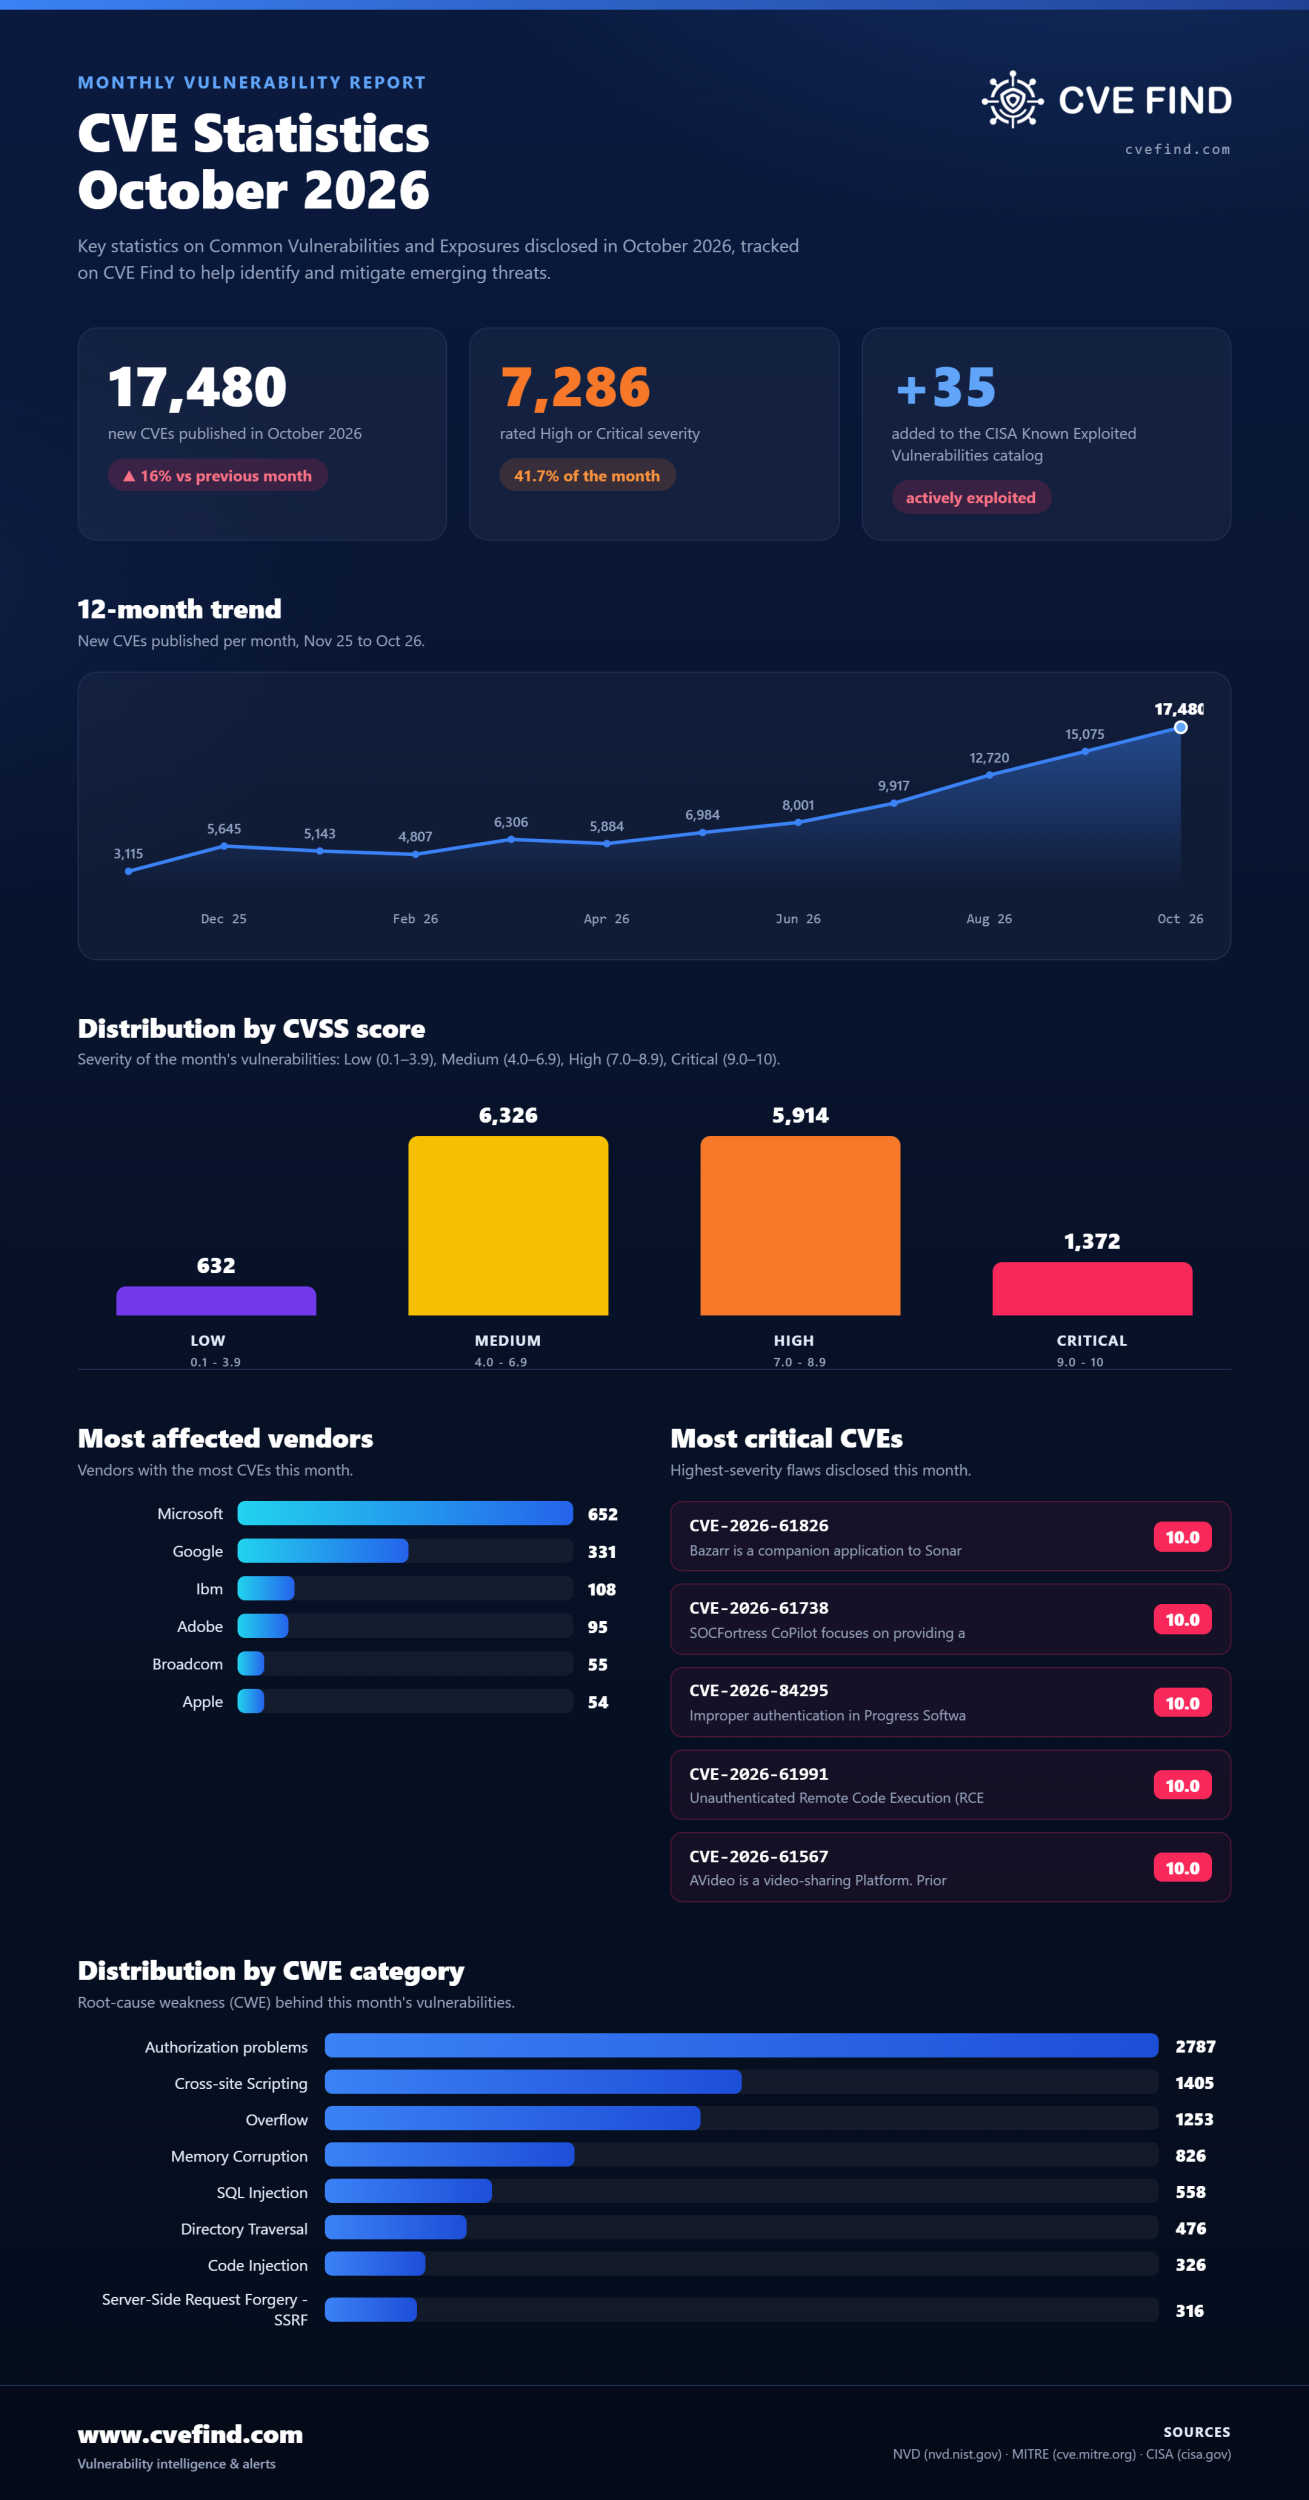
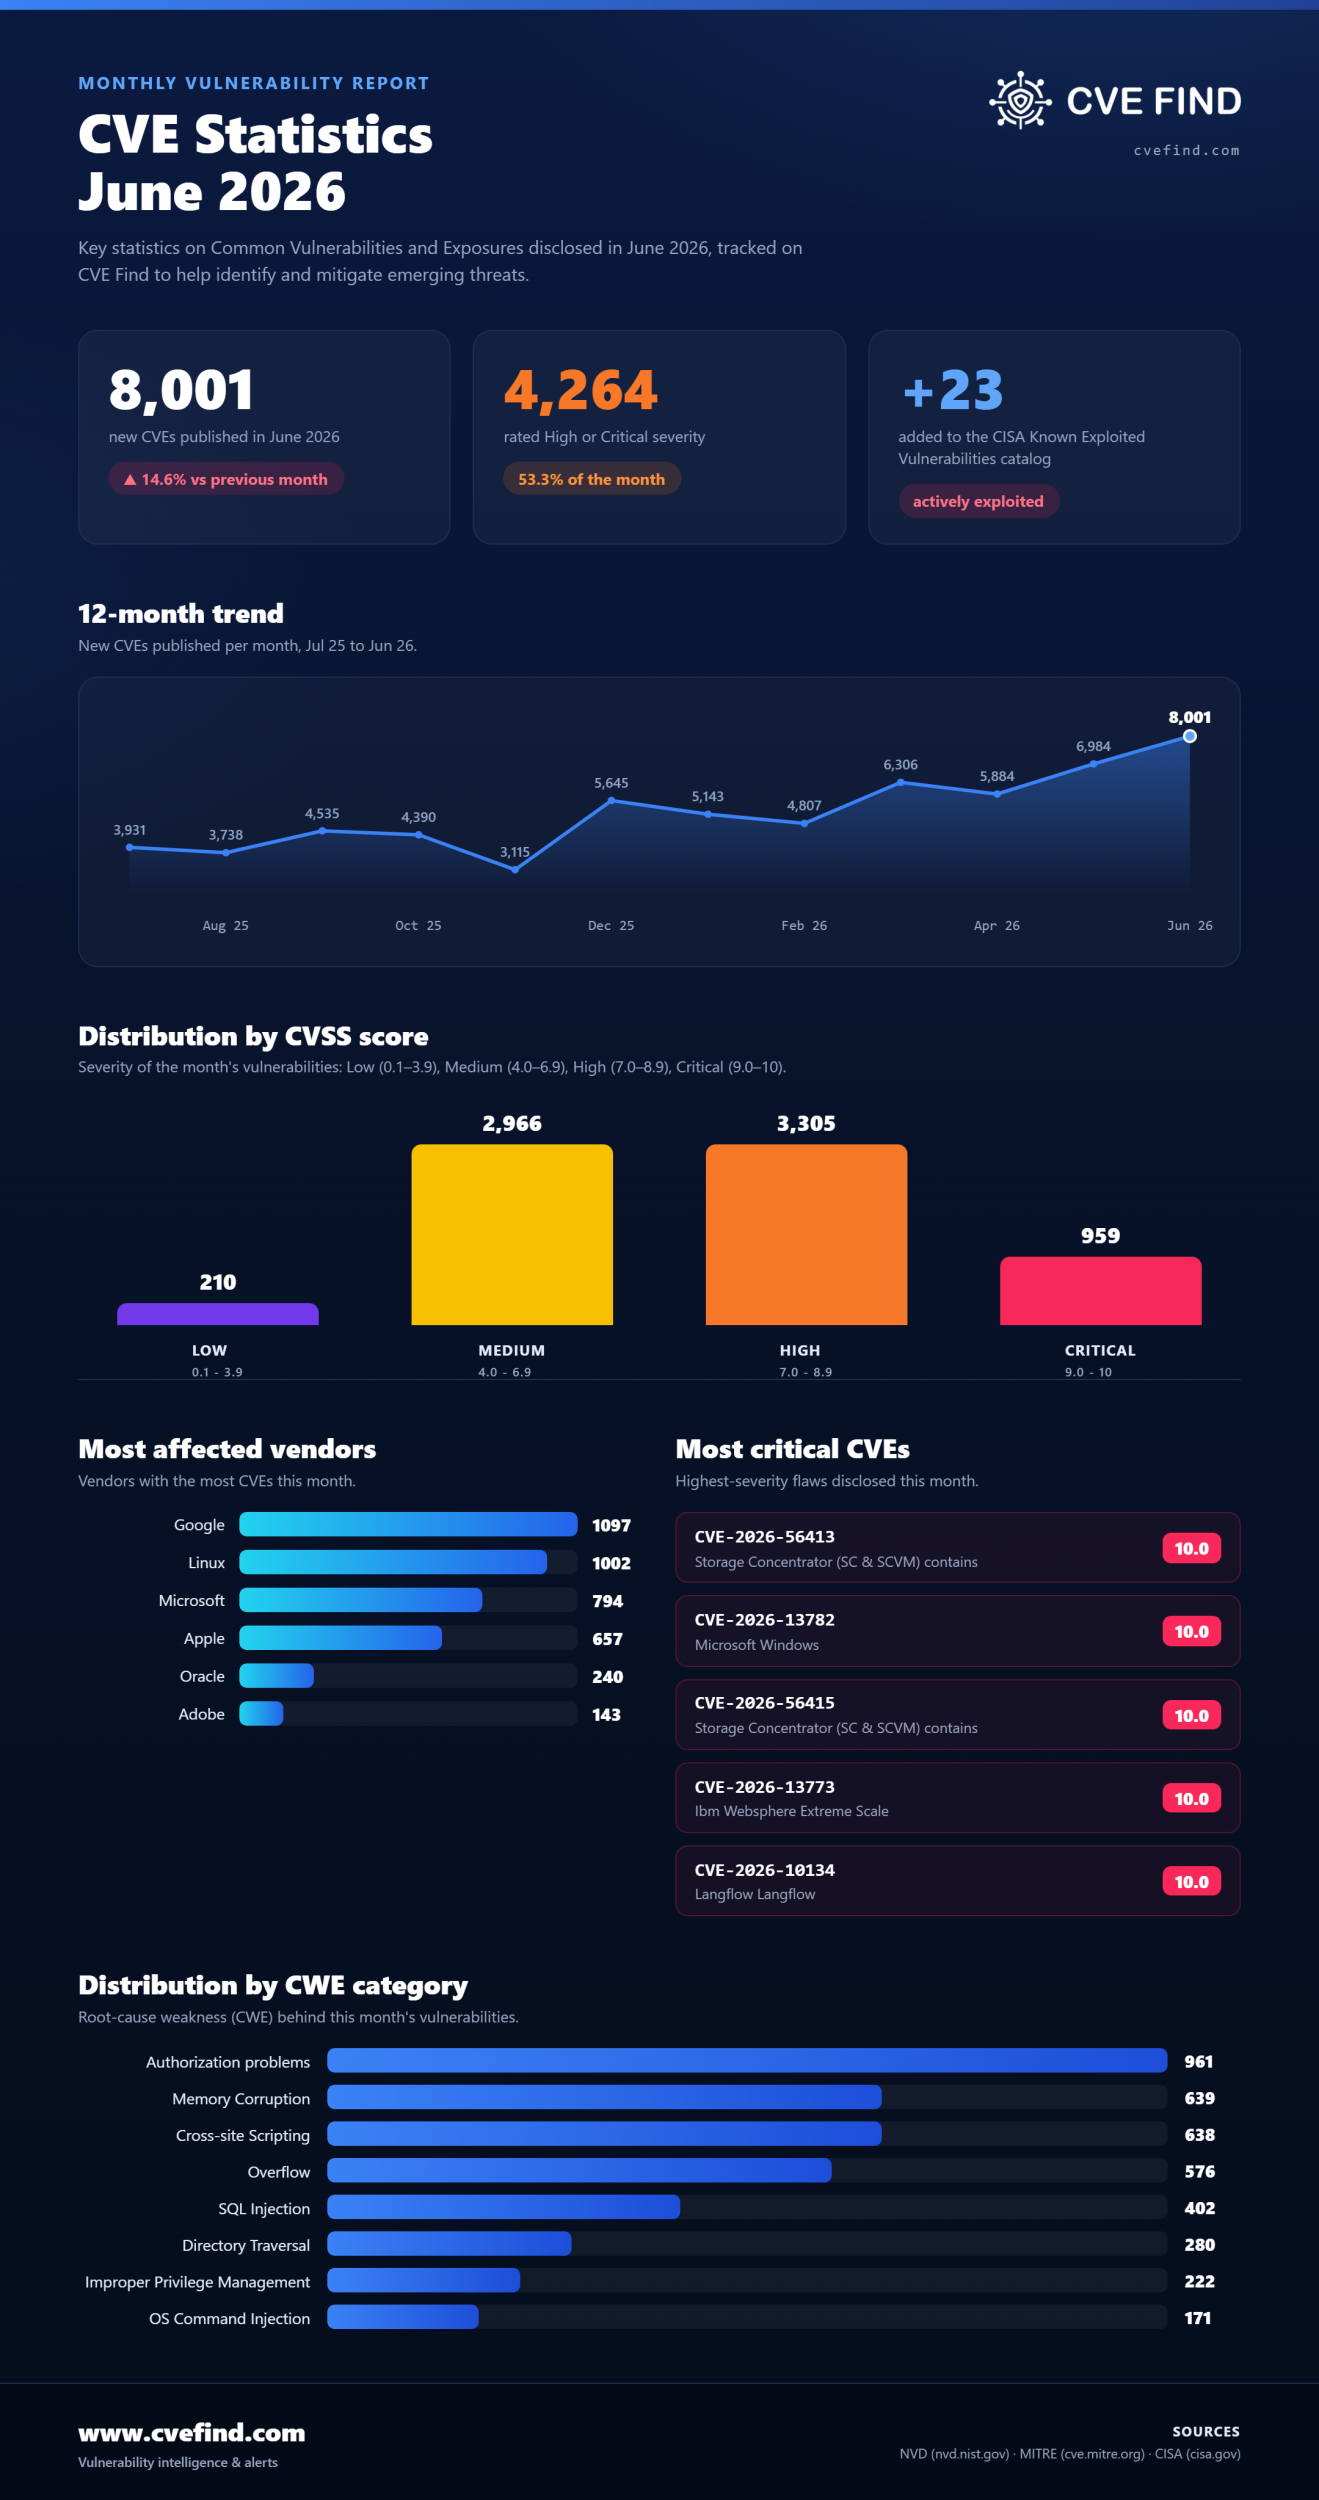
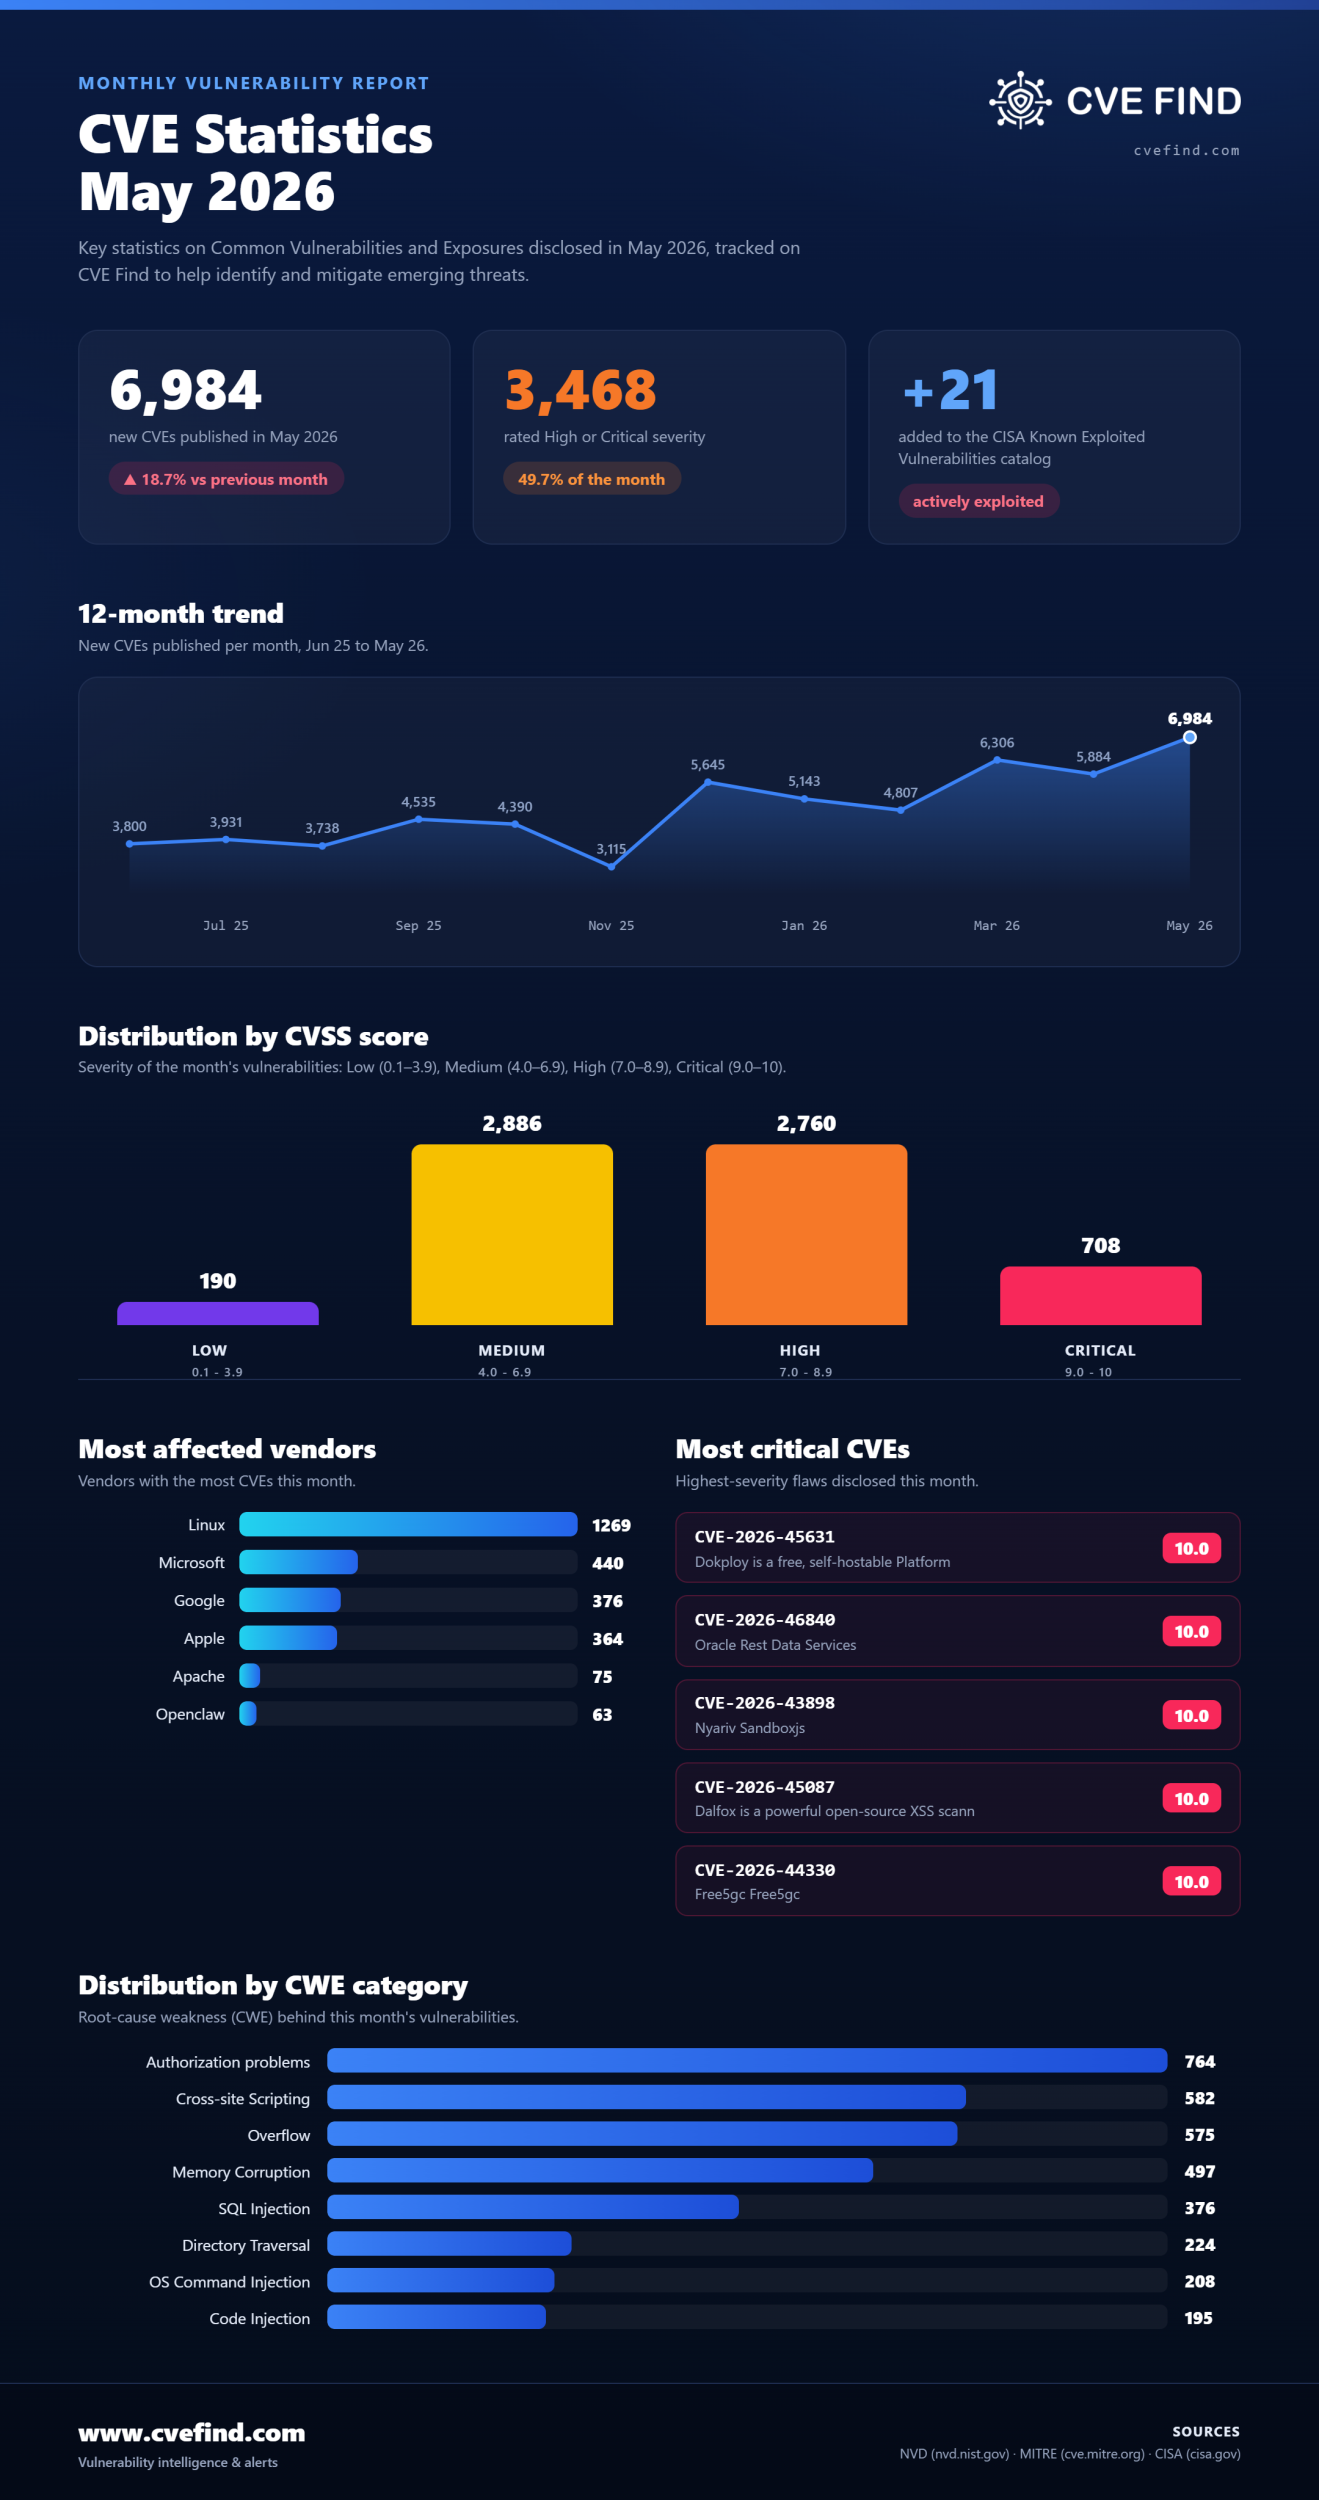
Restez en avance avec les dernières failles critiques de sécurité.
CVE-2026-107518 - HIGH
18/11/2026
Dell PowerStore contains a Server-Side Request Forgery (SSRF) vulnerability. An authenticated user with limited privileges could potentially exploit this vulnerability to make the appliance connect to attacker-chosen internal systems.
ssrfOWSAP: A10
CVE-2026-87789 - HIGH
18/11/2026
Latvijas Valsts radio un televīzijas centrs (LVRTC) eParakstītājs 3.0 version 1.10.0 for macOS allows an unauthenticated remote attacker to execute arbitrary commands with the privileges of the current user by convincing the user to open a PDF with a crafted filename and select Send. The application embeds the attachment path in AppleScript source without neutralizing AppleScript syntax, allowi...
oscommandinjectioncodeinjectionOWSAP: A04OWSAP: A03
CVE-2026-82952 - HIGH
18/11/2026
Latvijas Valsts radio un televīzijas centrs (LVRTC) eParakstītājs 3.0 version 1.10.0-resolute for Linux allows an unauthenticated remote attacker to execute arbitrary commands with the privileges of the current user by convincing the user to open and validate a signed PDF with a crafted filename and select Open with Adobe Reader. The application embeds the filename in a sh -c command without ne...
oscommandinjectionOWSAP: A04OWSAP: A03
CVE-2026-130744 - HIGH
18/11/2026
Grav from 2.0.0 before 2.2.18 contains a remote code execution vulnerability that allows page editors to escape the Twig sandbox by sending requests with a Host: pages header. Attackers can write configuration YAML through page folders and media .meta.yaml sidecars to register an unsandboxed Twig namespace and run shell commands as the web server user.
OWSAP: A05
CVE-2026-130743 - HIGH
18/11/2026
Grav from 2.0.0 before 2.2.18 contains an insecure blueprint trust vulnerability that allows publisher accounts to read secrets and execute PHP by planting or selecting attacker-controlled blueprint files. Attackers can abuse the import@ directive, uploaded YAML media named as the page template, or form.flash_folder to leak password hashes and keys or invoke static PHP methods for code execution.
OWSAP: A04
CVE-2026-130742 - HIGH
18/11/2026
Grav 2.0.0 before 2.2.18 resolves Flex sort and filter field names by first calling them as public methods, so a field named delete invokes FlexObject::delete() without any permission check. Authenticated users with only list access can send GET /api/v1/flex-objects/user-accounts?sort=delete requests to delete every account, then use the reopened API first-run setup to create a super admin.
OWSAP: A03
CVE-2026-130741 - HIGH
18/11/2026
Grav from 2.0.0 before 2.2.18 contains a Twig sandbox bypass vulnerability that allows publishers to read any server file by abusing allowlisted array_key_value() and page accessor setters such as filePath(). Attackers can repoint page objects or overwrite the assets collections to render private keys and the API signing secret, then forge a super-admin API token.
OWSAP: A01
CVE-2026-130739 - HIGH
18/11/2026
Grav from 2.0.0 before 2.2.18 contains a privilege escalation vulnerability that allows user managers and Flex editors to overwrite, create, or delete accounts by supplying client-controlled storage keys. Attackers can abuse the create form username, cross-type form flash replay, or __META storage key rename to gain super-admin accounts or delete account files.
authorisationproblemOWSAP: A01
CVE-2026-130736 - HIGH
18/11/2026
Grav from 2.0.0 before 2.2.18 contains a remote code execution vulnerability that allows publishers to bypass the media action allowlist using scoped method names in Markdown image URLs. Attackers can chain actions like self::addMetaFile into static calls such as Process::fromShellCommandline to read files and run shell commands as the web server user.
codeinjectionOWSAP: A03
CVE-2026-130735 - CRITICAL
18/11/2026
Grav from 2.0.0 before 2.2.18 contains a Twig injection vulnerability that allows media-only accounts and anonymous uploaders to execute Twig by placing delimiters in image titles, alt text, class, id, or file names. Attackers can combine injected Twig with the autoescape tag to serve script to every page visitor, including super admins, or expose unpublished page content.
crosssitescriptingOWSAP: A03
CVE-2026-130733 - CRITICAL
18/11/2026
Grav from 2.0.0 before 2.2.18 contains an authorization bypass vulnerability that allows publishers to overwrite pages their per-page permissions deny by abusing FolderStorage key delimiter collisions and PageStorage folder reconstruction. Attackers can rename a folder like locked*** or save from a page with an unusual prefix width through a front-end Flex pages form, replacing protected content a...
CVE-2026-130730 - HIGH
18/11/2026
NocoDB before 2026.10.1 contains an authentication bypass vulnerability that allows OAuth token holders to act as full sessions because OAuth access tokens are signed with the instance JWT secret. Attackers can present a narrowly scoped OAuth token to the session strategy, short-lived-token exchange, or NocoSocket handshake to gain the granting user's full privileges.
authorisationproblemOWSAP: A07
CVE-2026-130724 - HIGH
18/11/2026
NocoDB before 2026.08.0 contains a server-side request forgery vulnerability that allows authenticated base Editors to make backend HTTP requests by supplying arbitrary URLs to the integration remote fetch operation. Attackers can control the method, headers, and body to reach internal APIs, loopback services, and cloud metadata endpoints, reading responses and echoed decrypted integration secrets...
ssrfOWSAP: A10
CVE-2026-130716 - HIGH
18/11/2026
NocoDB before 2026.08.0 contains a stored cross-site scripting vulnerability that allows authenticated Creator or Editor users to execute script by injecting markup into fields rendered through URL() formulas. The canvas grid renderer assigns unsanitized formula output to innerHTML, letting attackers steal session tokens from localStorage and take over accounts of users viewing the table.
crosssitescriptingOWSAP: A03
CVE-2026-130712 - CRITICAL
18/11/2026
NocoDB before 2026.08.1 contains an authorization bypass vulnerability that allows authenticated Creators to access another tenant's external database by reusing a victim source id when adding a source. Because NcConnectionMgrv2 caches connections by bare source id, attackers can reflect the victim's cached database schema and read, update, and insert records through their own base models.
authorisationproblemOWSAP: A01
CVE-2026-130709 - HIGH
18/11/2026
NocoDB before 2026.09.0 contains a server-side template injection vulnerability that allows authenticated Creator or Owner users to execute JavaScript by abusing Handlebars webhook helpers. Attackers can supply property paths like constructor.constructor to pluck, sortBy, filter, or withSort helpers to reach the Function constructor and run operating-system commands.
codeinjectionOWSAP: A03
CVE-2026-130706 - CRITICAL
18/11/2026
NocoDB before 2026.09.0 contains an sql injection vulnerability that allows authenticated Creator or Owner users to inject raw SQL by persisting a crafted formula parsed_tree reused without revalidation. Attackers can bypass the SQLite metadata path guard with an alias to plant the tree, escalating to super administrator or executing OS commands on external PostgreSQL hosts.
sqlinjectionOWSAP: A03
CVE-2026-130704 - HIGH
18/11/2026
NocoDB before 2026.10.0 contains an improper access control vulnerability that allows Creator-role users to attach NocoDB's internal database by supplying is_meta and is_local flags. Attackers can create sources or bases with these flags to expose user, token and integration tables, then read and modify records including user roles.
authorisationproblemOWSAP: A01
CVE-2026-130702 - HIGH
18/11/2026
NocoDB before 2026.10.0 contains an account takeover vulnerability that allows users with the base creator role to hijack other accounts by resending base invitations. Attackers can trigger baseUserInviteResend to mint a new invite_token, read it from the base member list, and reset the victim's password through signup, taking over owner or super admin accounts.
OWSAP: A01
CVE-2026-130701 - HIGH
18/11/2026
NocoDB before 2026.10.1 contains an SQL injection vulnerability because select-field option titles are embedded into MySQL or MariaDB enum/set column definitions with only single-quote doubling, leaving backslashes unescaped. A base creator or owner can end an option title with a backslash to escape the literal and append ALTER TABLE clauses, adding, dropping or renaming columns and altering index...
sqlinjectionOWSAP: A03