Articles : #Cybersécurité
Filtre actif : #Cybersécurité · Tous les articles

- 18 mai 2026, Stéphane Chapuis
Ransomware : peut-on récupérer ses données sans payer ?
- 19 février 2026, Peter Senn
Quishing : derrière chaque QR code se cache une décision à prendre
Les QR codes malveillants contournent tous vos filtres anti-spam. Découvrez comment le quishing cible vos collaborateurs et les 5 réflexes essentiels pour protéger votre PME suisse contre cette menace en pleine explosion.
- 13 janvier 2026, Peter Senn
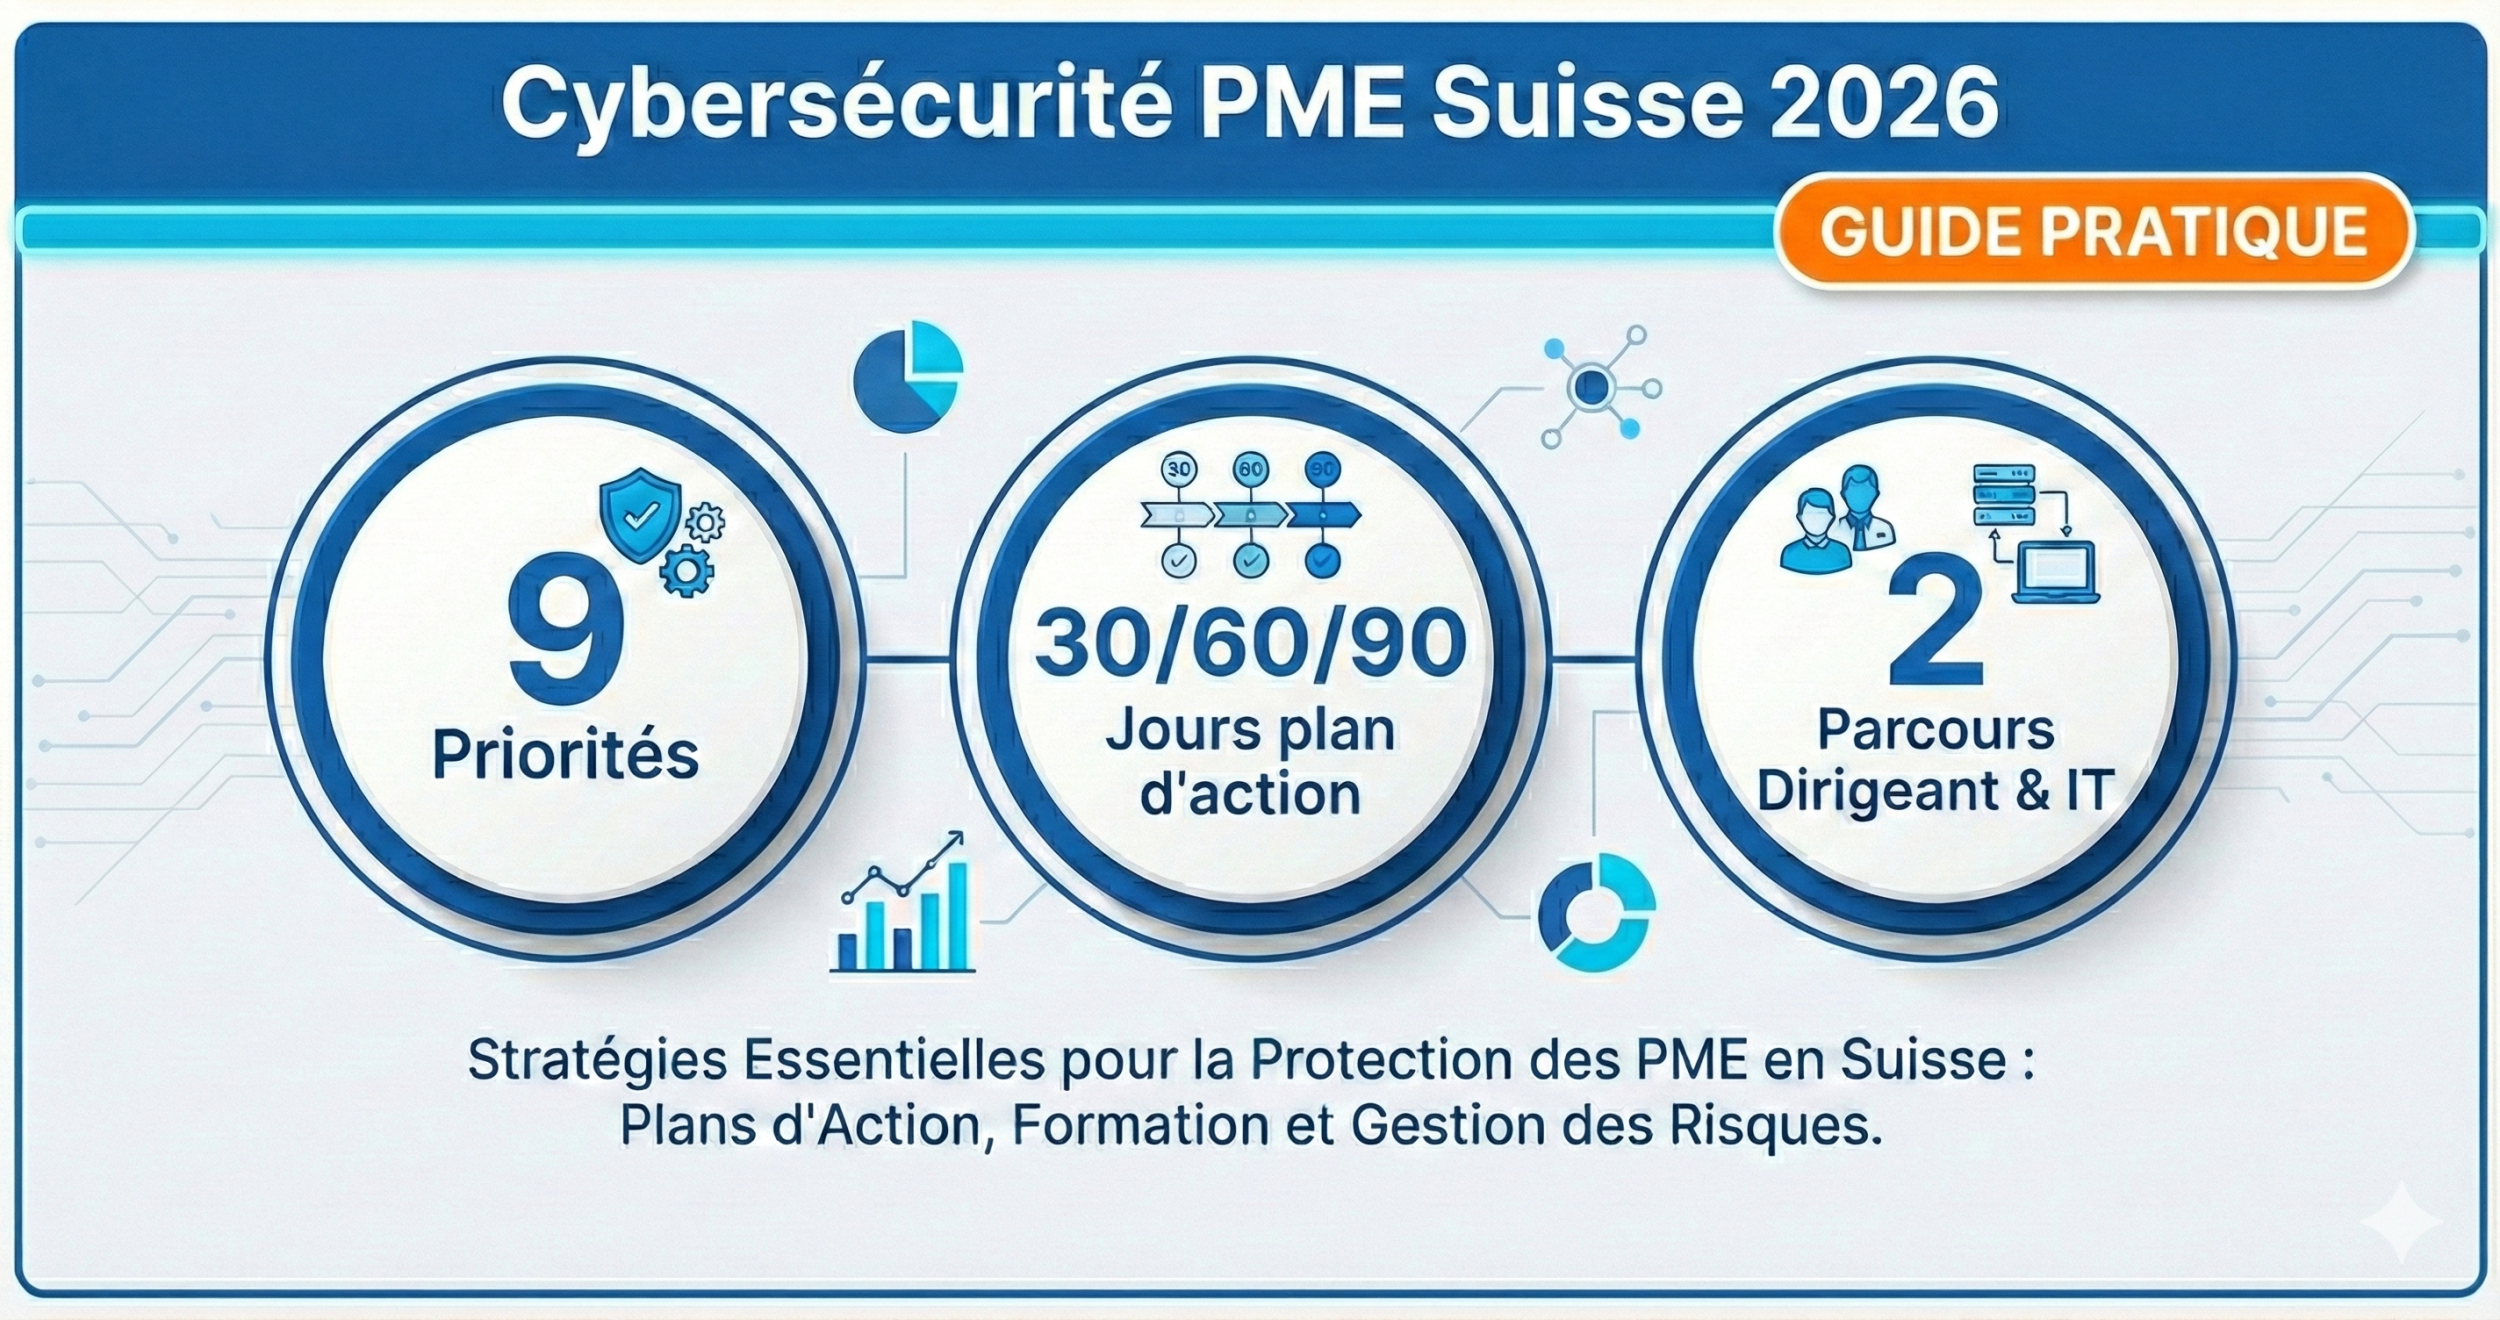
Cybersécurité PME Suisse Romande : Synthèse 2025 & Plan d'action 30/60/90 jours pour 2026
Le guide qui transforme la cybersécurité en 9 actions concrètes pour les PME suisses 10-250, avec un plan 30/60/90 jours adapté aux dirigeants comme aux équipes IT (deux parcours de lecture).
- 15 décembre 2025, Peter Senn
Pourquoi les PME suisses doivent activer les mises à jour automatiques
Les mises à jour automatiques constituent la mesure de cybersécurité la plus simple et la plus efficace pour protéger votre PME suisse : une configuration initiale de quelques minutes suffit pour bloquer les cyberattaques exploitant des vulnérabilités connues. Selon le Centre national pour la cybersécurité (NCSC), 60 % des cyberincidents touchant les PME suisses exploitent des failles logicielles non corrigées. Découvrez comment configurer cette protection essentielle sans perturber votre activité quotidienne, avec des solutions adaptées aux réalités des PME suisses et aux exigences de la nLPD.
- 24 novembre 2025, Peter Senn
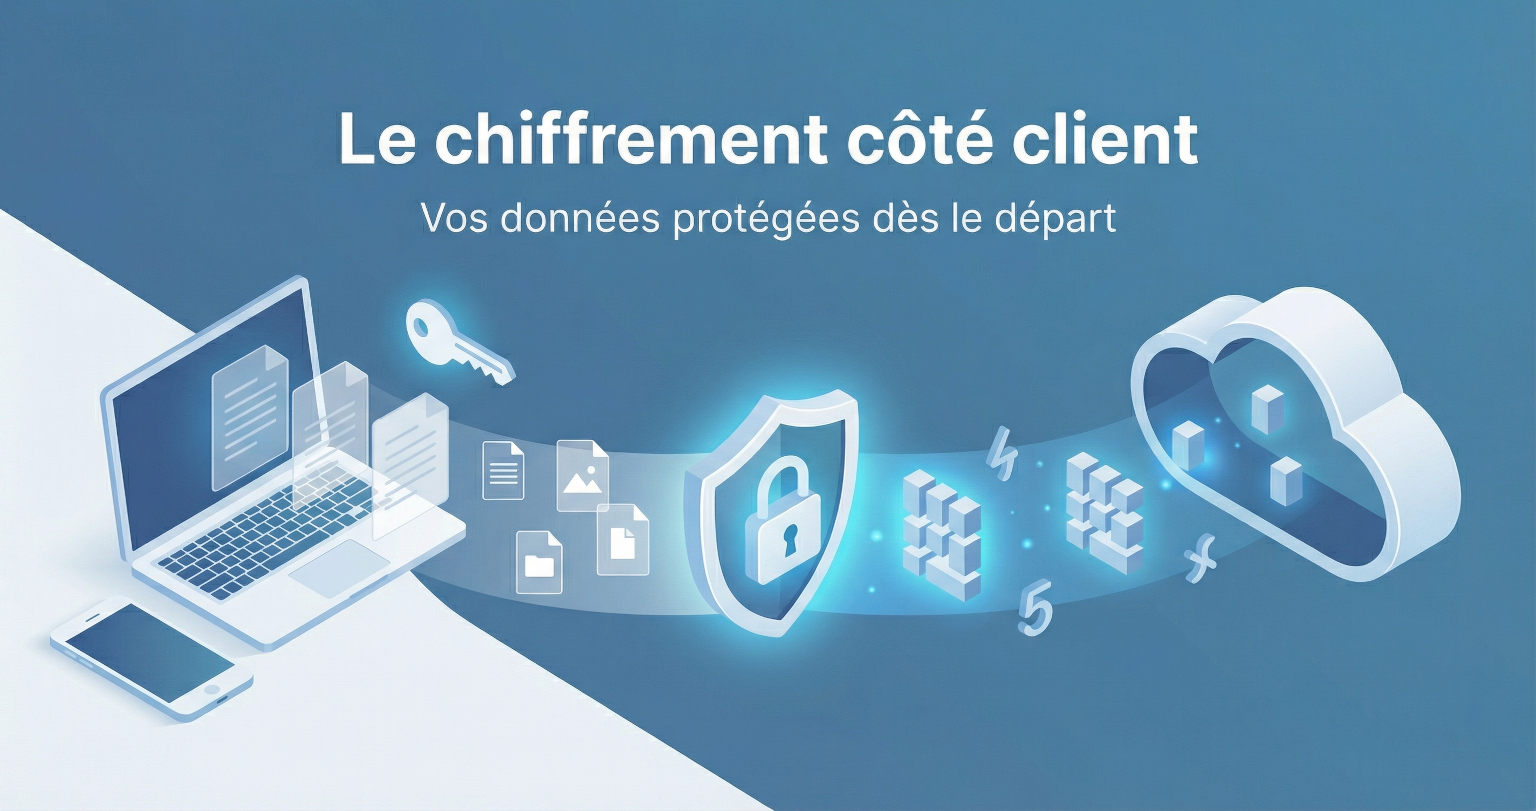
Le chiffrement côté client : pourquoi vos données méritent cette protection supplémentaire
Le chiffrement côté client représente une protection supplémentaire pour vos données les plus sensibles. Contrairement au chiffrement traditionnel, vos informations sont sécurisées directement sur votre appareil, avant même d'être transmises ou stockées dans le cloud. Personne d'autre que vous ne peut y accéder, pas même votre fournisseur de services.
Cet article vous explique de manière simple et concrète comment fonctionne cette technologie, dans quelles situations elle apporte une vraie valeur ajoutée à votre PME suisse, et comment la mettre en œuvre progressivement. Vous y trouverez des conseils pratiques, des exemples de solutions reconnues, et des recommandations adaptées aux contraintes et aux enjeux de conformité (nLPD) des PME.
- 04 novembre 2025, Peter Senn
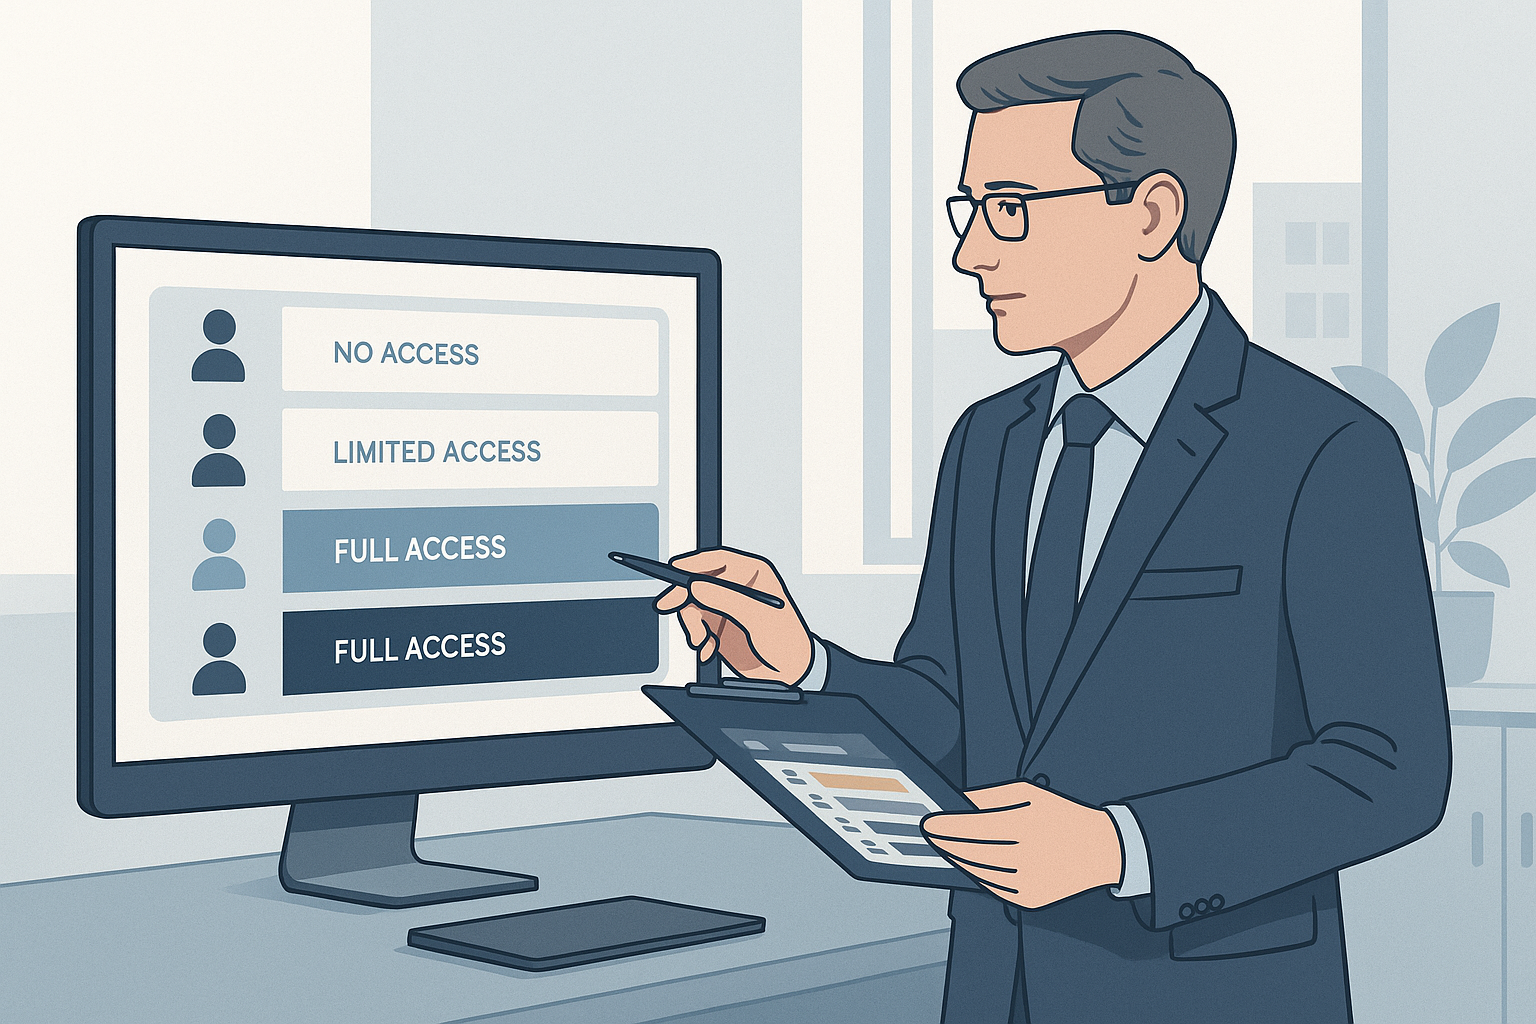
Le Principe du Moindre Privilège : Une Protection Essentielle pour Votre PME Suisse
Le guide complet pour implémenter le principe du moindre privilège dans votre PME suisse. Protection contre 68% des violations, conformité nLPD garantie, ROI positif dès la première année. Comprenez comment ce principe réduit les risques et renforce la sécurité informatique en PME.
- 08 octobre 2025, Peter Senn
AMF - Autorisation Multi-Factorielle : Le Bouclier Indispensable pour Votre PME Suisse en 2025
Un simple mot de passe ne suffit plus à protéger votre PME suisse. L'autorisation multi-factorielle (AMF) s'impose comme le rempart indispensable contre les cyberattaques qui ciblent de plus en plus les entreprises helvétiques.
Ce guide complet vous explique :
- Plus de 99% des attaques automatisées bloquées avec l'AMF
- Vos obligations selon la nouvelle loi suisse (nLPD) entrée en vigueur en 2023
- Les solutions concrètes adaptées aux PME (de la solution gratuite aux tokens matériels)
- Un plan de déploiement en 7 étapes pour votre entreprise
- Les spécificités suisses : multilinguisme, secteurs sensibles, responsabilité personnelle
Que vous soyez à Genève, Lausanne, Zurich ou ailleurs en Suisse, découvrez comment protéger votre entreprise tout en respectant la loi.
- 23 septembre 2025, Peter Senn
Zero-Trust : une stratégie clé pour la cybersécurité des PME
Découvrez pourquoi l’approche Zero-Trust révolutionne la sécurité informatique des PME en Suisse : réduction des risques, conformité nLPD / RGPD, protection face aux nouvelles menaces numériques et amélioration de la continuité d’activité.
- 10 septembre 2025, Stéphane Chapuis
Mot de passe sécurisé : le guide complet pour protéger vos comptes en 2026
Un mot de passe faible expose vos comptes, votre identité et vos finances à des cyberattaques en quelques secondes. Ce guide pratique vous explique exactement comment créer des mots de passe mémorables et inviolables, activer l'authentification à deux facteurs et adopter une hygiène numérique durable — sans être expert en informatique.
- 20 août 2025, Peter Senn
WiFi public en déplacement : sécuriser vos connexions pour assurer la continuité de votre activité
Le WiFi public expose les PME suisses à des cyberattaques invisibles mais bien réelles. Découvrez les 5 mesures concrètes pour protéger vos données professionnelles en déplacement et maintenir la continuité de votre activité.
