Articoli

- 18 maggio 2026, Stéphane Chapuis
Ransomware: si possono recuperare i dati senza pagare?
- 19 febbraio 2026, Peter Senn
Quishing: dietro ogni QR code si nasconde una decisione da prendere
I QR code dannosi aggirano tutti i tuoi filtri antispam. Scopri come il quishing prende di mira i tuoi collaboratori e i 5 riflessi essenziali per proteggere la tua PMI svizzera da questa minaccia in piena espansione.
- 05 febbraio 2026, Peter Senn
Shadow IT e Shadow AI: i rischi invisibili che minacciano la tua PMI
Lo Shadow IT si riferisce all'uso non autorizzato di strumenti digitali in azienda — e la sua variante, lo Shadow AI, rappresenta oggi una delle principali fonti di fuga di dati per le PMI svizzere. Ogni volta che un collaboratore copia dati dei clienti in ChatGPT o archivia file sul suo Dropbox personale, i tuoi dati sensibili sfuggono a ogni controllo. Scopri i rischi concreti legati alla nLPD e al Cloud Act americano, e le soluzioni sovrane per riprendere il controllo senza frenare la produttività dei tuoi team.
Guida completa Shadow IT / Shadow AI per PMI svizzere: rischi nLPD, Cloud Act, soluzioni sovrane (Euria, kDrive, Proton Drive, SwissTransfer) e governance pratica.
- 23 gennaio 2026, Peter Senn
Igiene digitale quotidiana: i 7 gesti essenziali per ogni collaboratore di una PMI svizzera
- 15 dicembre 2025, Peter Senn
Perché le PMI svizzere devono attivare gli aggiornamenti automatici
Gli aggiornamenti automatici rappresentano la misura di cybersecurity più semplice ed efficace per proteggere la tua PMI svizzera: una configurazione iniziale di pochi minuti è sufficiente per bloccare gli attacchi informatici che sfruttano vulnerabilità note. Secondo il Centro nazionale per la cybersicurezza (NCSC), il 60% degli incidenti informatici che colpiscono le PMI svizzere sfruttano falle software non corrette. Scopri come configurare questa protezione essenziale senza interrompere la tua attività quotidiana, con soluzioni adatte alle realtà delle PMI svizzere e ai requisiti della nLPD.
- 04 dicembre 2025, Peter Senn
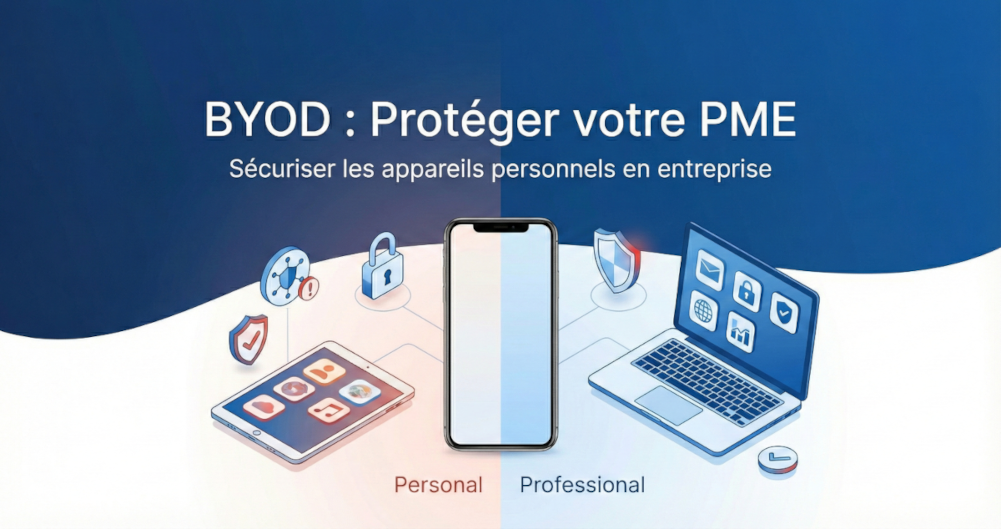
BYOD in azienda: come proteggere la tua PMI quando i tuoi collaboratori utilizzano i propri dispositivi personali
Nella tua PMI, i tuoi collaboratori utilizzano i propri smartphone, tablet e computer personali per lavorare? Questa pratica, chiamata BYOD (Bring Your Own Device), offre flessibilità e risparmi, ma espone la tua azienda a rischi di sicurezza importanti: perdita di dati, violazioni della nLPD o attacchi informatici. Questa guida pratica ti spiega come inquadrare il BYOD efficacemente con misure accessibili alle PMI svizzere: definire una politica chiara, proteggere i dispositivi, separare i dati professionali e personali, sensibilizzare i tuoi team e prevedere un piano di emergenza. Consigli concreti, senza gergo tecnico, per proteggere la tua azienda senza complicare tutto.
- 10 settembre 2025, Stéphane Chapuis
Password Sicura: la guida completa per proteggere i tuoi account nel 2026
Una password debole espone i tuoi account, la tua identità e le tue finanze a cyberattacchi in pochi secondi. Questa guida pratica ti spiega esattamente come creare password memorabili e inviolabili, attivare l'autenticazione a due fattori e adottare un'igiene digitale sostenibile — senza essere un esperto di informatica.
- 20 agosto 2025, Peter Senn
WiFi pubblico in viaggio: proteggere le connessioni per garantire la continuità della tua attività
Il WiFi pubblico espone le PMI svizzere a cyberattacchi invisibili ma reali. Scopri le 5 misure concrete per proteggere i tuoi dati aziendali in viaggio e mantenere la continuità della tua attività.
- 15 agosto 2025, Peter Senn
Piano di sicurezza dei backup per PMI: perché è indispensabile
Un piano di sicurezza dei backup è un insieme di procedure documentate che garantisce la disponibilità, l'integrità e il ripristino rapido dei dati critici di una PMI in caso di incidente. Secondo il rapporto Veeam Data Protection Trends 2024, il 76% delle aziende ha subito almeno un'interruzione maggiore legata ai dati negli ultimi 12 mesi — e quelle senza un piano di backup testato hanno impiegato in media 3 volte più tempo per riprendere la propria attività.
Per una PMI, adottare una tale politica protegge la reputazione dell'azienda, assicura la conformità normativa (GDPR, nLPD svizzera entrata in vigore a settembre 2023) e mantiene la fiducia dei clienti. È una scelta strategica misurabile: secondo Gartner (2023), il costo medio di un arresto non pianificato raggiunge 8.500 CHF all'ora — un rischio che un piano strutturato permette di evitare.
- 30 luglio 2025, Stéphane Chapuis
I tuoi collaboratori, il tuo miglior scudo contro il phishing: formazione efficace in 10 minuti
La formazione anti-phishing è il processo attraverso il quale i collaboratori imparano a identificare e segnalare i tentativi di phishing via email, riducendo così il rischio di cyberattacchi riusciti. Secondo il rapporto Verizon Data Breach Investigations 2024, il 68% delle violazioni di dati coinvolge un errore umano — il che significa che i tuoi team costituiscono sia la tua principale vulnerabilità che la tua migliore linea di difesa.
Ogni azienda sa che la cybersecurity è fondamentale. Eppure, il 95% degli incidenti di sicurezza informatica sono causati da un errore umano (IBM Security, 2023). Collaboratori ben preparati al rilevamento del phishing rappresentano la protezione più efficace contro i cyberattacchi. La buona notizia? Formarli non è mai stato così semplice, rapido e positivo. PhishTrainer è progettato per questo: trasformare la vigilanza di ciascuno in una forza collettiva, in meno di 10 minuti di configurazione.
