Articles : #Protection des données
Filtre actif : #Protection des données · Tous les articles
- 05 février 2026, Peter Senn
Shadow IT et Shadow AI : les risques invisibles qui menacent votre PME
Le Shadow IT désigne l'utilisation non autorisée d'outils numériques en entreprise — et sa variante, le Shadow AI, représente aujourd'hui l'une des principales sources de fuite de données pour les PME suisses. Chaque fois qu'un collaborateur copie des données clients dans ChatGPT ou stocke des fichiers sur son Dropbox personnel, vos données sensibles échappent à tout contrôle. Découvrez les risques concrets liés à la nLPD et au Cloud Act américain, et les solutions souveraines pour reprendre le contrôle sans brider la productivité de vos équipes.
Guide complet Shadow IT / Shadow AI pour PME suisses : risques nLPD, Cloud Act, solutions souveraines (Euria, kDrive, Proton Drive, SwissTransfer) et gouvernance pratique.
- 04 décembre 2025, Peter Senn
BYOD en entreprise : comment protéger votre PME quand vos collaborateurs utilisent leurs appareils personnels
Dans votre PME, vos collaborateurs utilisent leurs smartphones, tablettes et ordinateurs personnels pour travailler ? Cette pratique, appelée BYOD (Bring Your Own Device), offre flexibilité et économies, mais elle expose votre entreprise à des risques de sécurité importants : perte de données, violations de la nLPD, ou cyberattaques. Ce guide pratique vous explique comment encadrer le BYOD efficacement avec des mesures accessibles aux PME suisses : définir une politique claire, protéger les appareils, séparer les données professionnelles et personnelles, sensibiliser vos équipes et prévoir un plan d'urgence. Des conseils concrets, sans jargon technique, pour protéger votre entreprise sans tout compliquer.
- 24 novembre 2025, Peter Senn
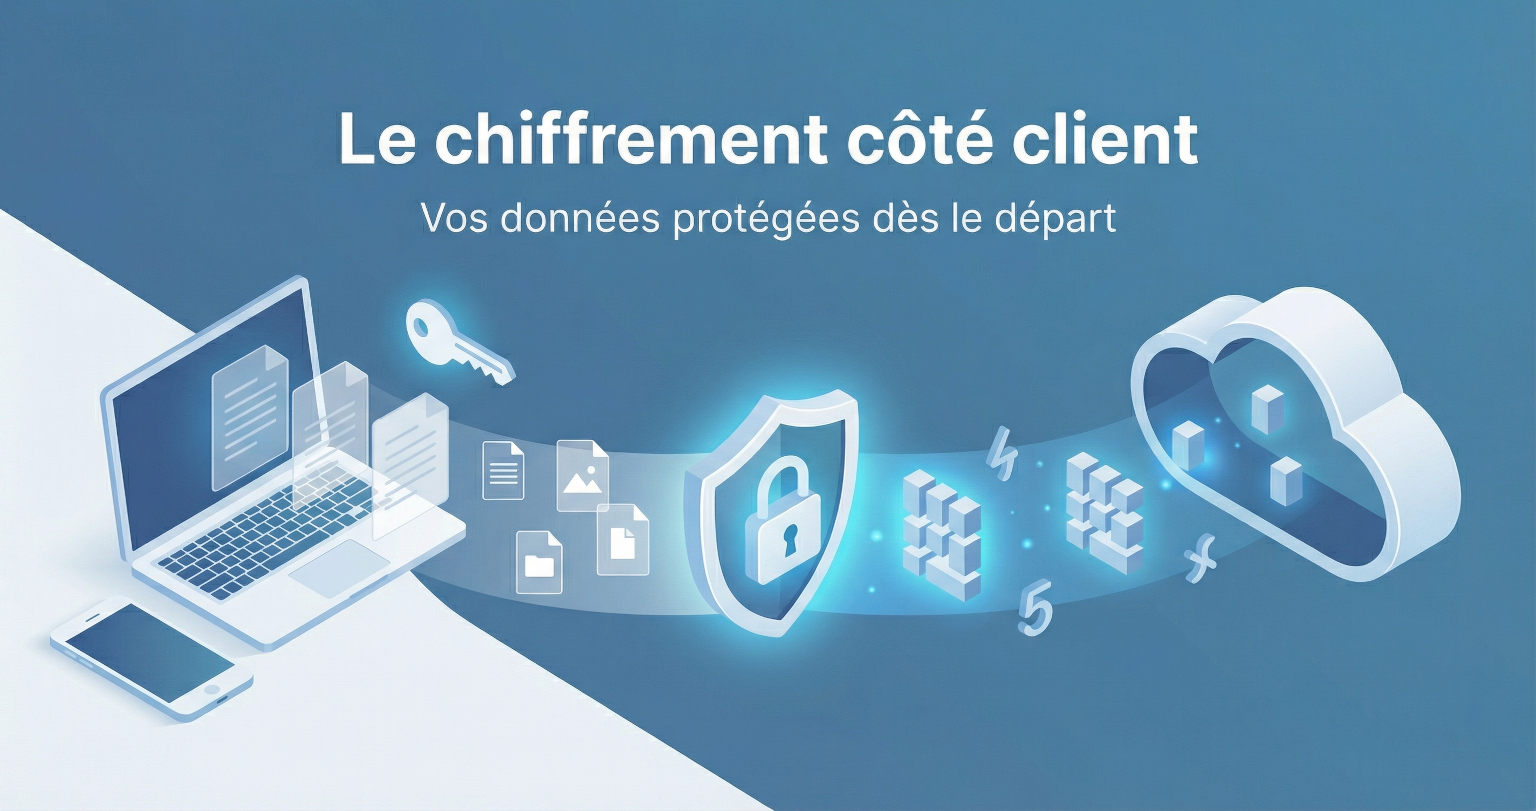
Le chiffrement côté client : pourquoi vos données méritent cette protection supplémentaire
Le chiffrement côté client représente une protection supplémentaire pour vos données les plus sensibles. Contrairement au chiffrement traditionnel, vos informations sont sécurisées directement sur votre appareil, avant même d'être transmises ou stockées dans le cloud. Personne d'autre que vous ne peut y accéder, pas même votre fournisseur de services.
Cet article vous explique de manière simple et concrète comment fonctionne cette technologie, dans quelles situations elle apporte une vraie valeur ajoutée à votre PME suisse, et comment la mettre en œuvre progressivement. Vous y trouverez des conseils pratiques, des exemples de solutions reconnues, et des recommandations adaptées aux contraintes et aux enjeux de conformité (nLPD) des PME.
- 08 octobre 2025, Peter Senn
AMF - Autorisation Multi-Factorielle : Le Bouclier Indispensable pour Votre PME Suisse en 2025
Un simple mot de passe ne suffit plus à protéger votre PME suisse. L'autorisation multi-factorielle (AMF) s'impose comme le rempart indispensable contre les cyberattaques qui ciblent de plus en plus les entreprises helvétiques.
Ce guide complet vous explique :
- Plus de 99% des attaques automatisées bloquées avec l'AMF
- Vos obligations selon la nouvelle loi suisse (nLPD) entrée en vigueur en 2023
- Les solutions concrètes adaptées aux PME (de la solution gratuite aux tokens matériels)
- Un plan de déploiement en 7 étapes pour votre entreprise
- Les spécificités suisses : multilinguisme, secteurs sensibles, responsabilité personnelle
Que vous soyez à Genève, Lausanne, Zurich ou ailleurs en Suisse, découvrez comment protéger votre entreprise tout en respectant la loi.
- 20 août 2025, Peter Senn
WiFi public en déplacement : sécuriser vos connexions pour assurer la continuité de votre activité
Le WiFi public expose les PME suisses à des cyberattaques invisibles mais bien réelles. Découvrez les 5 mesures concrètes pour protéger vos données professionnelles en déplacement et maintenir la continuité de votre activité.
