Articles
- 15 août 2025, Peter Senn
Plan de sécurité des sauvegardes pour PME : pourquoi c'est indispensable
Un plan de sécurité des sauvegardes est un ensemble de procédures documentées qui garantit la disponibilité, l'intégrité et la restauration rapide des données critiques d'une PME en cas d'incident. Selon le rapport Veeam Data Protection Trends 2024, 76 % des entreprises ont subi au moins une panne majeure liée aux données au cours des 12 derniers mois — et celles sans plan de sauvegarde testé ont mis en moyenne 3 fois plus longtemps à reprendre leur activité.
Pour une PME, adopter une telle politique protège la réputation de l'entreprise, assure la conformité réglementaire (RGPD, nLPD suisse entrée en vigueur en septembre 2023) et maintient la confiance des clients. C'est un choix stratégique mesurable : selon Gartner (2023), le coût moyen d'un arrêt non planifié atteint 8 500 CHF par heure — un risque qu'un plan structuré permet d'éviter.
- 01 août 2025, Stéphane Chapuis
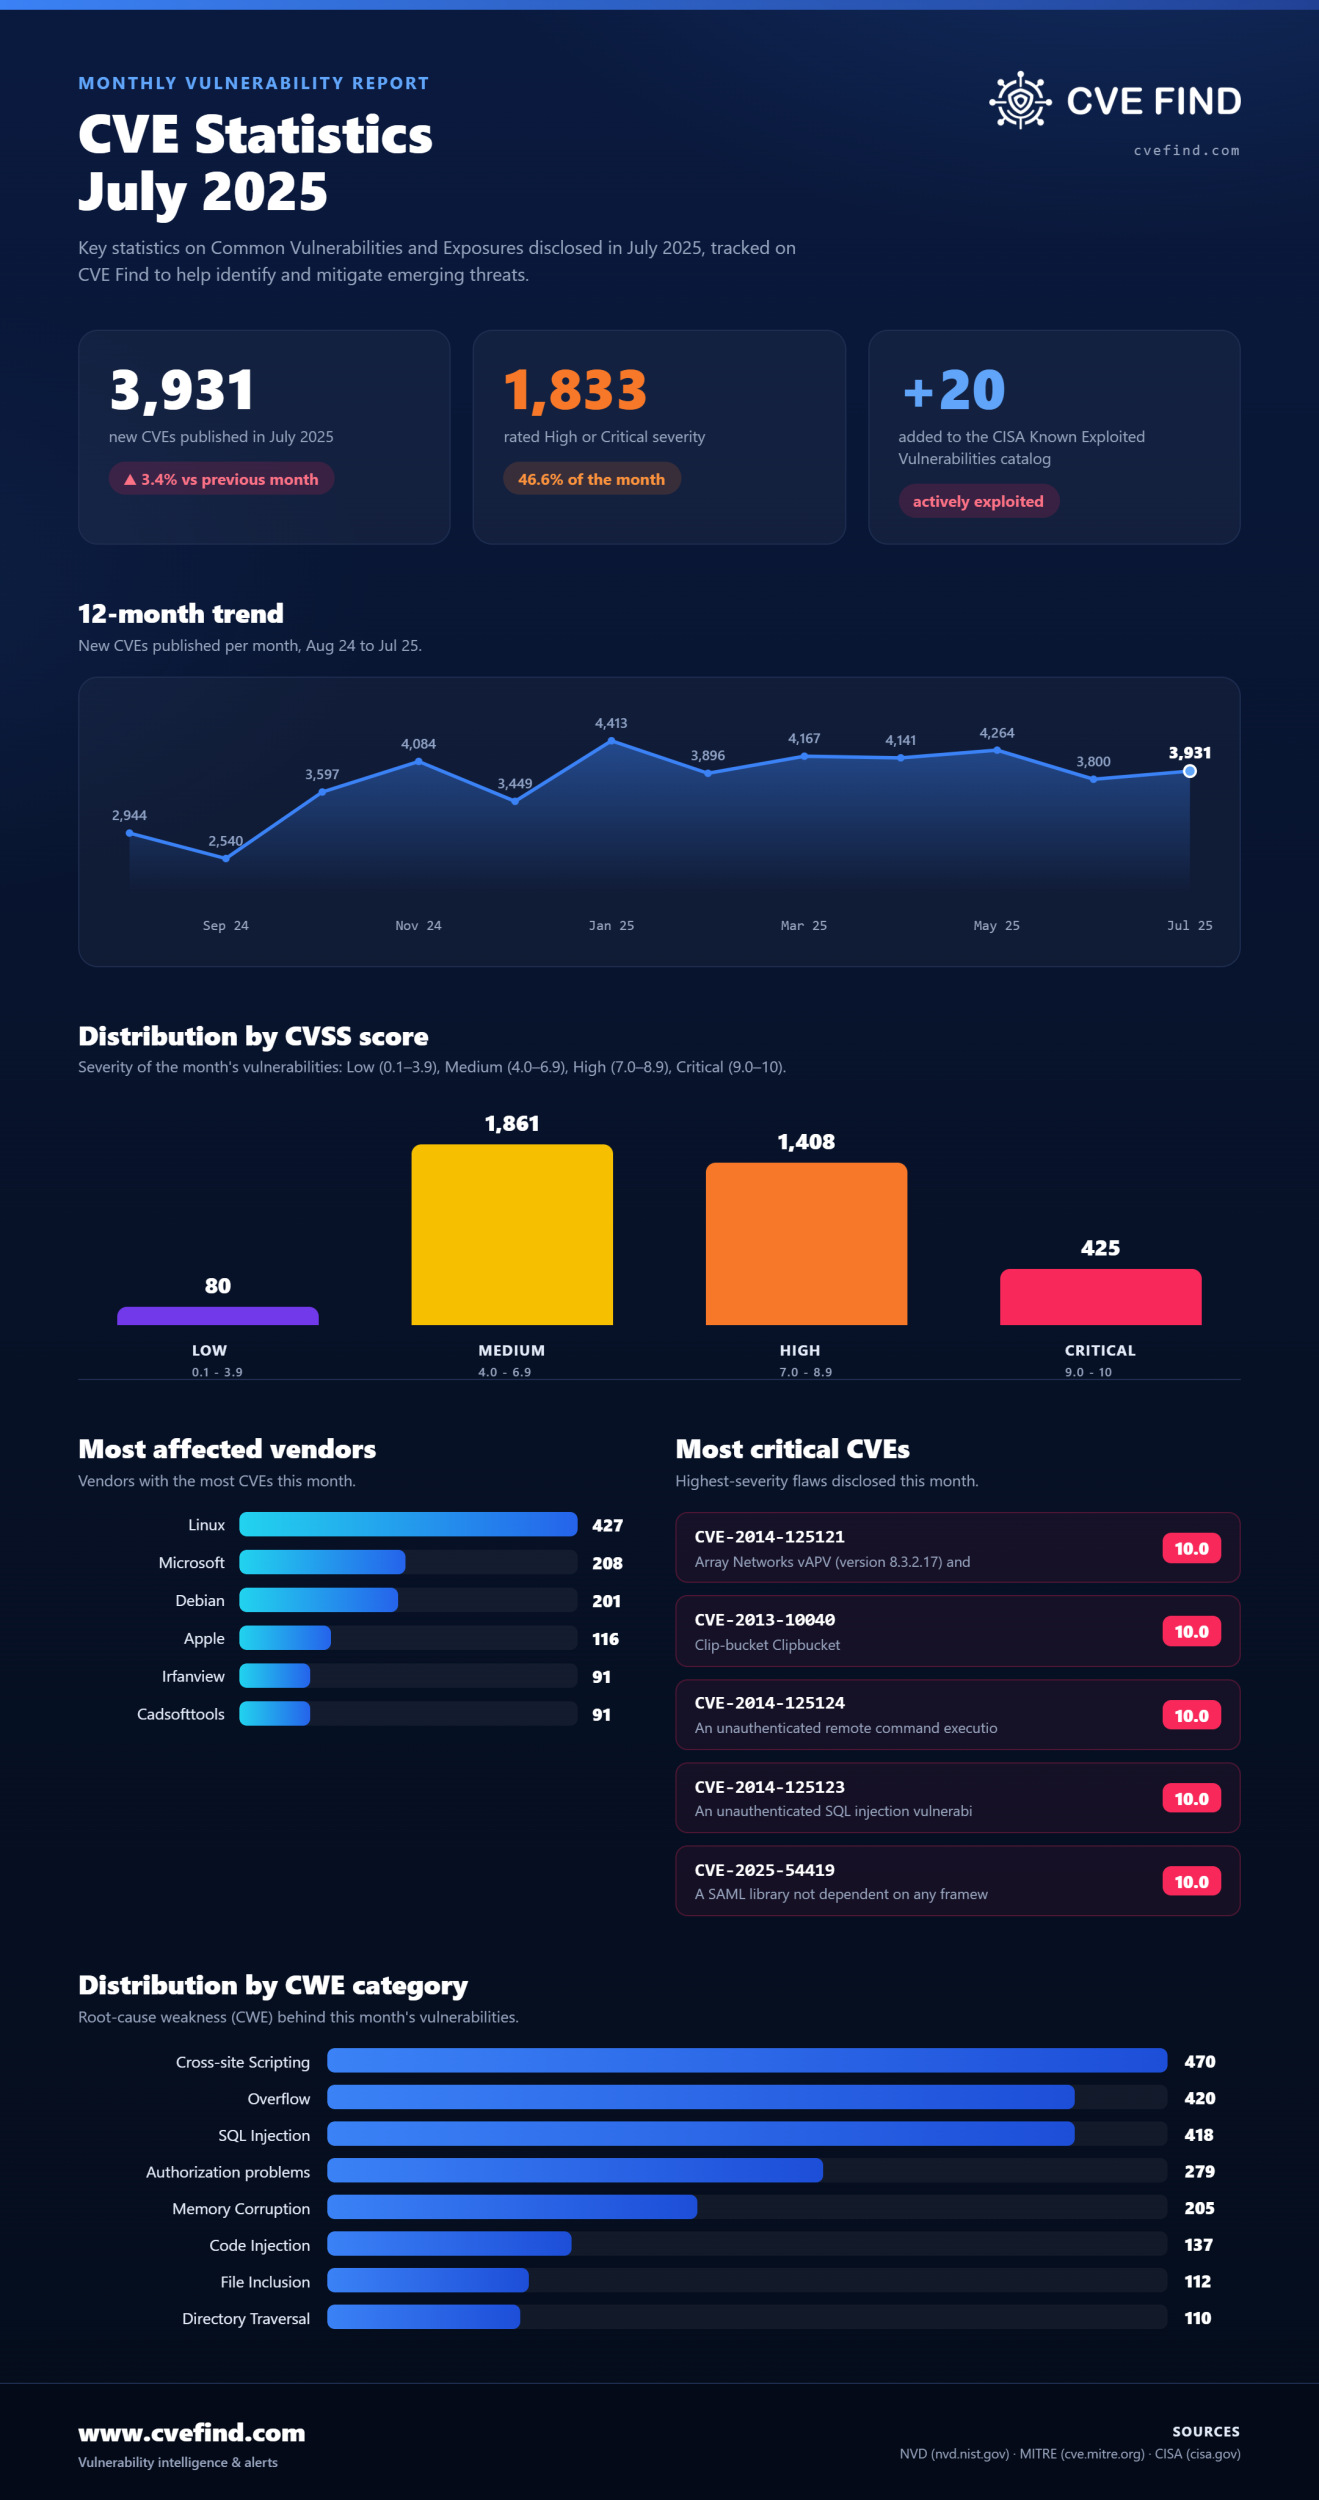
Statistiques CVE : juillet 2025
- 30 juillet 2025, Stéphane Chapuis
Vos collaborateurs, votre meilleur bouclier contre le phishing : formation efficace en 10 minutes
La formation anti-phishing est le processus par lequel les collaborateurs apprennent à identifier et signaler les tentatives d'hameçonnage par email, réduisant ainsi le risque de cyberattaque réussie. Selon le rapport Verizon Data Breach Investigations 2024, 68 % des violations de données impliquent une erreur humaine — ce qui signifie que vos équipes constituent à la fois votre principale vulnérabilité et votre meilleure ligne de défense.
Chaque entreprise sait que la cybersécurité est primordiale. Pourtant, 95 % des incidents de sécurité informatique sont causés par une erreur humaine (IBM Security, 2023). Des collaborateurs bien préparés à la détection du phishing forment la protection la plus efficace contre les cyberattaques. La bonne nouvelle ? Les former n'a jamais été aussi simple, rapide et positif. PhishTrainer est conçu pour cela : transformer la vigilance de chacun en une force collective, en moins de 10 minutes de configuration.
- 02 juillet 2025, Stéphane Chapuis
Statistiques CVE - Juin 2025
Le mois de juin 2025 a été marqué par la publication de nombreuses vulnérabilités. Les informations sont présentées sous forme de répartition par catégories, mettant en avant divers types de failles telles que les injections, les problèmes d’autorisation, et d’autres vulnérabilités critiques.
De plus, les données sont ventilées selon le score CVSS.
- 04 juin 2025, Stéphane Chapuis
Statistiques CVE - Mai 2025
Le mois de mai 2025 a été marqué par la publication de nombreuses vulnérabilités. Les informations sont présentées sous forme de répartition par catégories, mettant en avant divers types de failles telles que les injections, les problèmes d’autorisation, et d’autres vulnérabilités critiques.
De plus, les données sont ventilées selon le score CVSS.
- 22 mai 2025, Stéphane Chapuis
PhishTrainer : la plateforme de simulation de phishing développée et hébergée en Suisse
Le phishing (ou hameçonnage) est la technique d'attaque à l'origine de plus de 90 % des cyberincidents en entreprise (Verizon DBIR, 2024). Chaque jour, des milliers d'organisations suisses et européennes sont ciblées par des emails frauduleux visant à dérober des identifiants, des données financières ou à déployer des logiciels malveillants. Les solutions techniques seules — antispams, pare-feux — ne suffisent plus face à des attaques de plus en plus ciblées. PhishTrainer transforme vos collaborateurs en première ligne de défense grâce à des simulations de phishing ultra-réalistes, conçues et hébergées exclusivement en Suisse, conformément au cadre légal suisse sur la protection des données.
- 28 mars 2025, Stéphane Chapuis
Gestion de crise cyber : êtes-vous prêt à réagir rapidement ?
Aucune organisation n'est à l'abri d'une cyberattaque. Selon l'ANSSI, le nombre d'incidents cyber signalés en France a augmenté de 30 % en 2023. La question n'est plus de savoir si une attaque surviendra, mais quand. Anticipez, contenez et rétablissez rapidement vos activités grâce à un Plan d'Actions Cyber (PAC) — votre dispositif structuré de résilience face aux incidents de cybersécurité.
- 19 mars 2025, Stéphane Chapuis
Cybersécurité : pourquoi les PME sont-elles particulièrement vulnérables aux cyberattaques ?
Les petites et moyennes entreprises (PME) représentent 99,8 % du tissu économique européen, mais constituent également la cible de 43 % des cyberattaques mondiales (Verizon Data Breach Investigations Report, 2024). Sous-équipées et souvent peu sensibilisées, elles restent exposées à des risques croissants. Découvrez pourquoi les PME sont particulièrement vulnérables aux cybermenaces et quelles mesures concrètes permettent de renforcer leur sécurité informatique.
- 04 février 2025, Stéphane Chapuis
Pourquoi surveiller les failles de sécurité est essentiel pour votre entreprise ?
À l'heure où la numérisation s'accélère, les entreprises font face à un risque grandissant : les cyberattaques. Selon le rapport Hiscox 2023, 53 % des entreprises françaises ont subi au moins une cyberattaque au cours de l'année écoulée. Dans ce contexte, surveiller activement les failles de sécurité est devenu une priorité stratégique incontournable pour protéger vos systèmes, vos données et votre réputation.
- 11 janvier 2025, Stéphane Chapuis
Mise à jour régulière : la stratégie de cybersécurité n°1 pour éliminer les failles connues
La mise à jour régulière des systèmes informatiques est la pratique de sécurité consistant à appliquer les correctifs (patches) publiés par les éditeurs dès leur disponibilité, afin de combler les vulnérabilités connues avant qu'elles ne soient exploitées. Selon le rapport Verizon Data Breach Investigations 2024, 32 % des violations de données exploitent des failles pour lesquelles un correctif existait déjà — faisant des mises à jour non appliquées l'un des vecteurs d'attaque les plus évitables.
