Artikel : #nLPD
Aktiver Filter : #nLPD · Alle Artikel
- 19. Februar 2026, Peter Senn
Quishing: Hinter jedem QR-Code steckt eine Entscheidung
Bösartige QR-Codes umgehen alle Ihre Anti-Spam-Filter. Entdecken Sie, wie Quishing Ihre Mitarbeiter ins Visier nimmt, und die 5 wichtigsten Maßnahmen, um Ihr Schweizer KMU vor dieser explosionsartigen Bedrohung zu schützen.
- 05. Februar 2026, Peter Senn
Shadow IT und Shadow AI: Unsichtbare Risiken bedrohen Ihr KMU
Shadow IT bezeichnet die unbefugte Nutzung digitaler Tools im Unternehmen – und ihre Variante, die Shadow AI, stellt heute eine der Hauptquellen für Datenlecks für Schweizer KMU dar. Jedes Mal, wenn ein Mitarbeiter Kundendaten in ChatGPT kopiert oder Dateien auf seiner persönlichen Dropbox speichert, entziehen sich Ihre sensiblen Daten jeglicher Kontrolle. Entdecken Sie die konkreten Risiken im Zusammenhang mit dem revDSG und dem US-amerikanischen Cloud Act sowie souveräne Lösungen, um die Kontrolle wiederzuerlangen, ohne die Produktivität Ihrer Teams einzuschränken.
Vollständiger Leitfaden zu Shadow IT / Shadow AI für Schweizer KMU: revDSG-Risiken, Cloud Act, souveräne Lösungen (Euria, kDrive, Proton Drive, SwissTransfer) und praktische Governance.
- 23. Januar 2026, Peter Senn
Digitale Hygiene im Alltag: Die 7 wichtigsten Verhaltensweisen für jeden Mitarbeiter eines Schweizer KMU
- 15. Dezember 2025, Peter Senn
Warum Schweizer KMU automatische Updates aktivieren sollten
Automatische Updates sind die einfachste und effektivste Cybersecurity-Maßnahme, um Ihr Schweizer KMU zu schützen: Eine anfängliche Konfiguration von wenigen Minuten reicht aus, um Cyberangriffe zu blockieren, die bekannte Schwachstellen ausnutzen. Laut dem Nationalen Zentrum für Cybersicherheit (NCSC) nutzen 60 % der Cybervorfälle, die Schweizer KMU betreffen, ungepatchte Softwarefehler aus. Erfahren Sie, wie Sie diesen wesentlichen Schutz konfigurieren können, ohne Ihren täglichen Betrieb zu stören, mit Lösungen, die auf die Realitäten Schweizer KMU und die Anforderungen des revDSG zugeschnitten sind.
- 04. Dezember 2025, Peter Senn
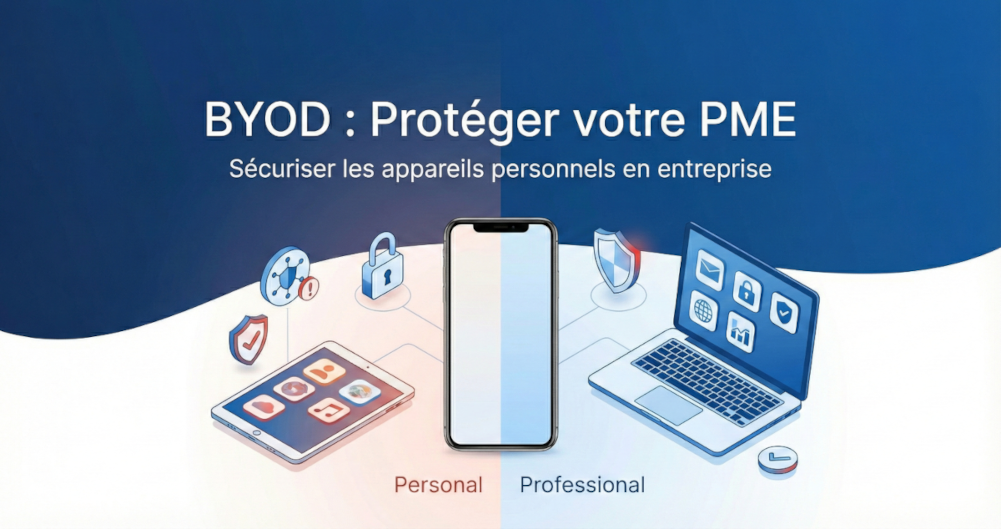
BYOD im Unternehmen: So schützen Sie Ihr KMU, wenn Ihre Mitarbeiter ihre eigenen Geräte nutzen
Nutzen Ihre Mitarbeiter in Ihrem KMU ihre persönlichen Smartphones, Tablets und Computer für die Arbeit? Diese Praxis, bekannt als BYOD (Bring Your Own Device), bietet Flexibilität und Einsparungen, setzt Ihr Unternehmen aber auch erheblichen Sicherheitsrisiken aus: Datenverlust, Verletzungen des revDSG oder Cyberangriffe. Dieser praktische Leitfaden erklärt Ihnen, wie Sie BYOD effektiv mit für Schweizer KMU zugänglichen Massnahmen gestalten können: Definieren Sie eine klare Richtlinie, schützen Sie die Geräte, trennen Sie berufliche und private Daten, sensibilisieren Sie Ihre Teams und erstellen Sie einen Notfallplan. Konkrete Ratschläge, ohne technischen Jargon, um Ihr Unternehmen zu schützen, ohne alles zu verkomplizieren.
- 15. August 2025, Peter Senn
Sicherheitsplan für Backups für KMU: Warum er unerlässlich ist
Ein Sicherheitsplan für Backups ist ein Satz dokumentierter Verfahren, der die Verfügbarkeit, Integrität und schnelle Wiederherstellung kritischer Daten eines KMU im Falle eines Vorfalls gewährleistet. Laut dem Veeam Data Protection Trends Report 2024 erlitten 76 % der Unternehmen in den letzten 12 Monaten mindestens einen größeren datenbezogenen Ausfall – und diejenigen ohne getesteten Backup-Plan benötigten durchschnittlich dreimal so lange, um ihren Betrieb wieder aufzunehmen.
Für ein KMU schützt die Einführung einer solchen Richtlinie den Ruf des Unternehmens, gewährleistet die Einhaltung gesetzlicher Vorschriften (DSGVO, revDSG Schweizer, in Kraft getreten im September 2023) und erhält das Vertrauen der Kunden. Es ist eine messbare strategische Entscheidung: Laut Gartner (2023) belaufen sich die durchschnittlichen Kosten eines ungeplanten Ausfalls auf 8.500 CHF pro Stunde – ein Risiko, das ein strukturierter Plan vermeidet.
