Articoli
- 01 novembre 2025, Stéphane Chapuis
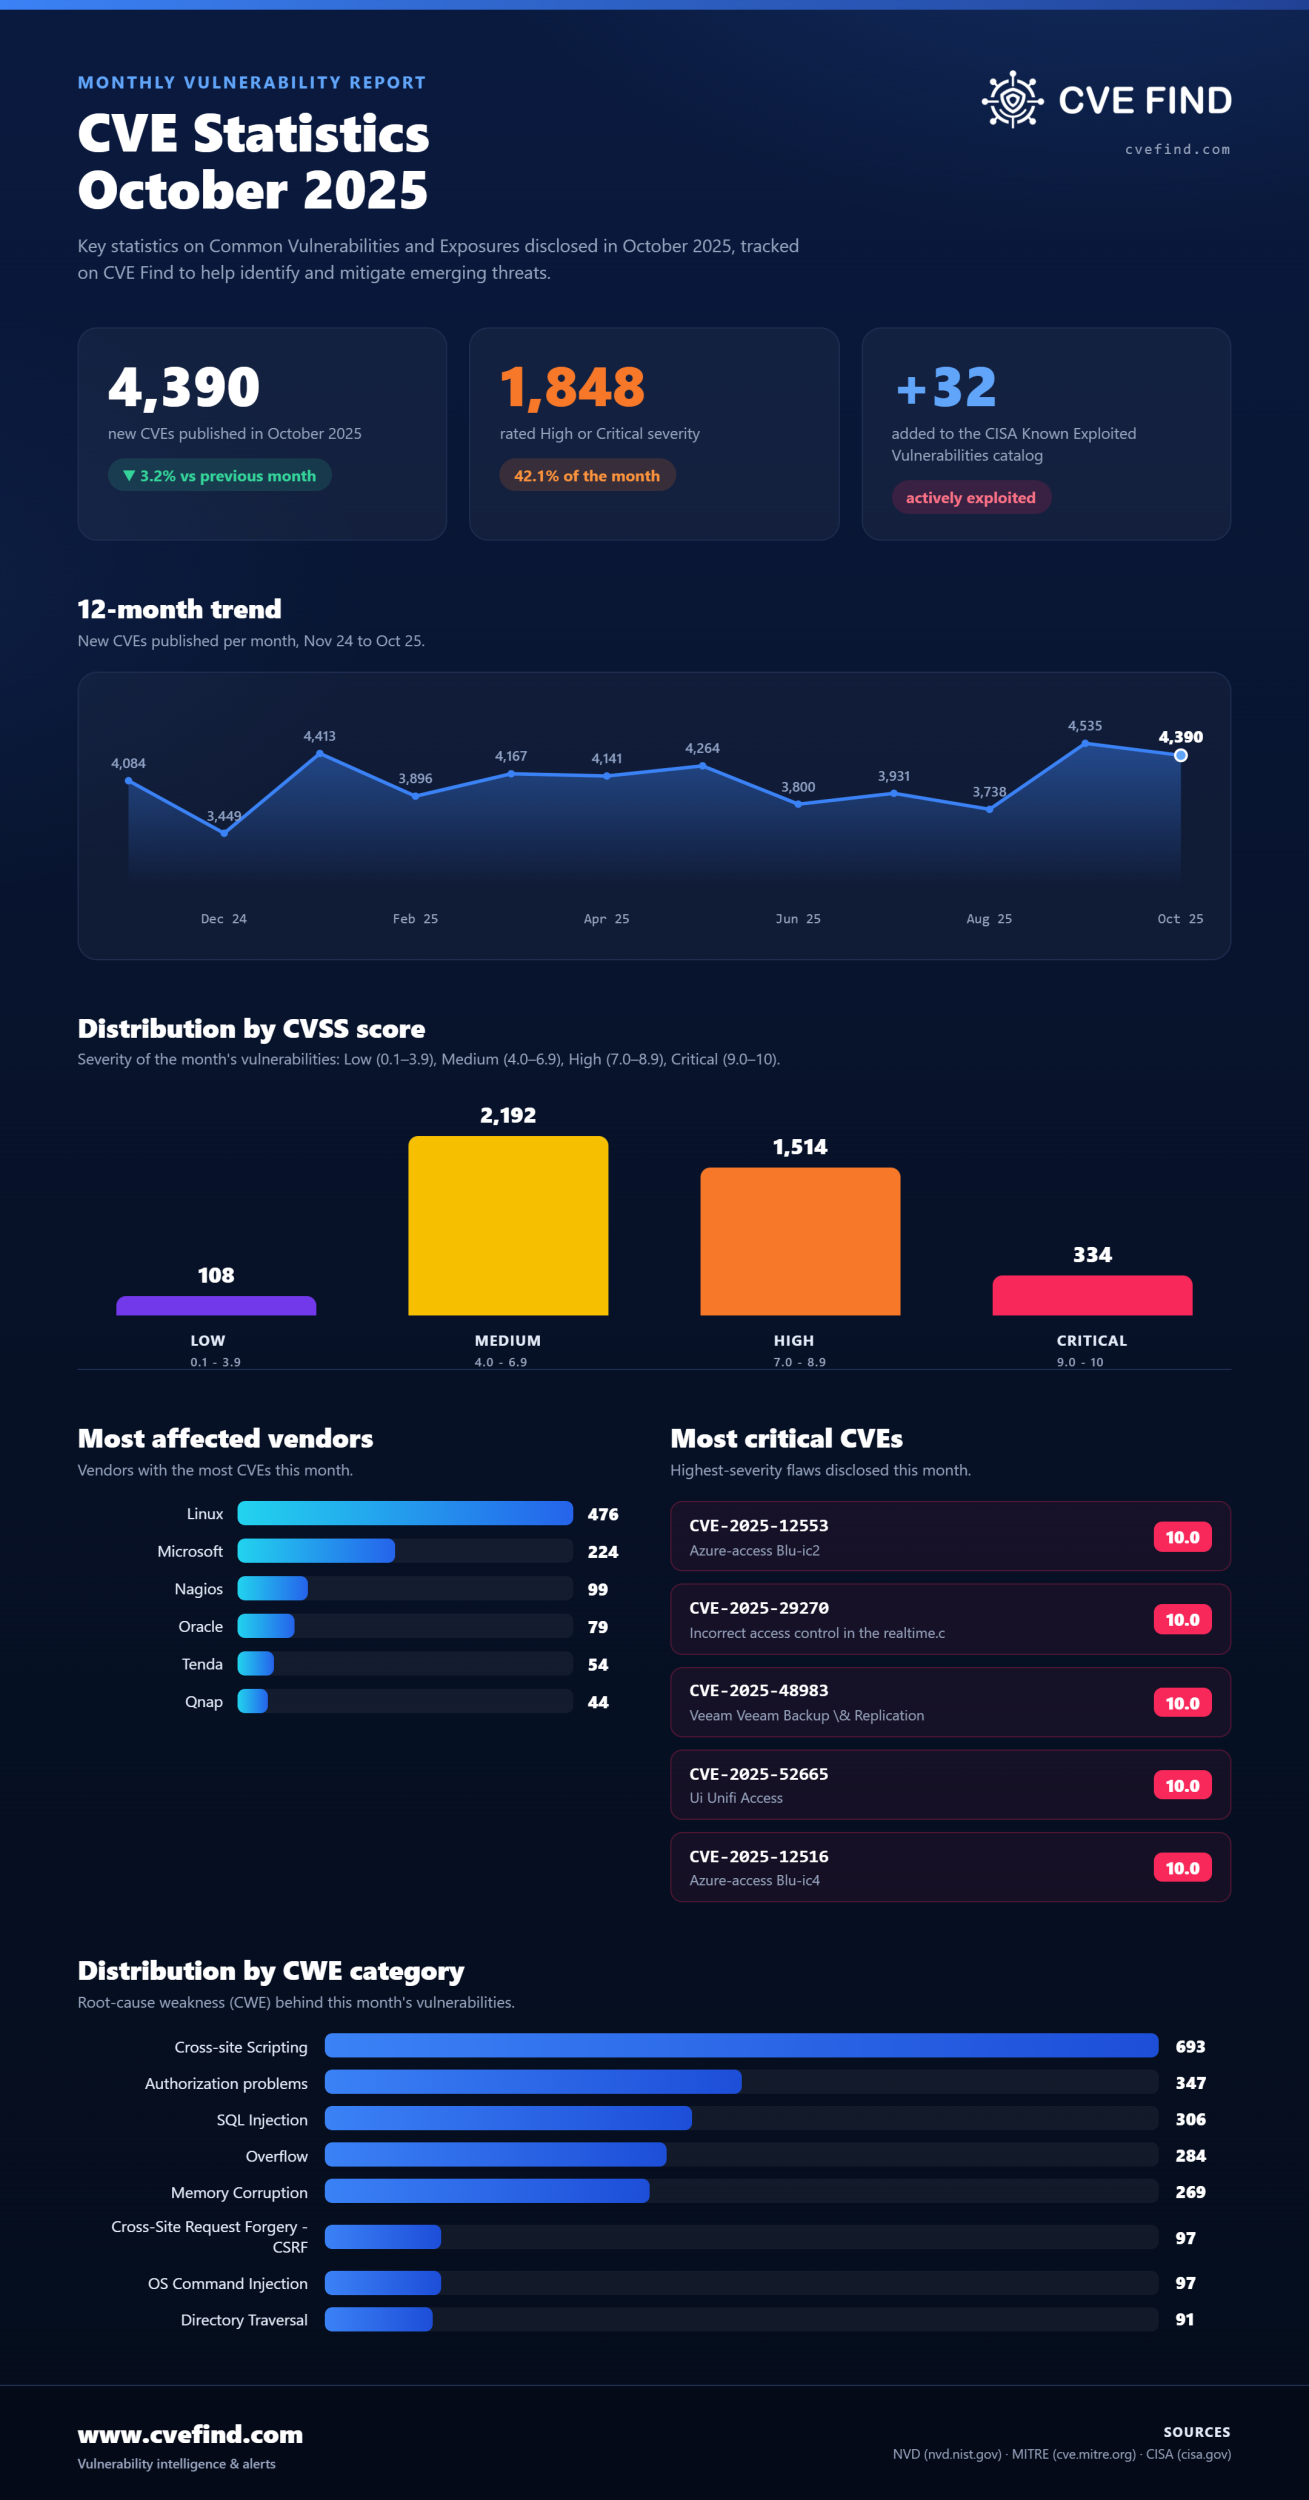
Statistiche CVE: ottobre 2025
- 01 ottobre 2025, Stéphane Chapuis
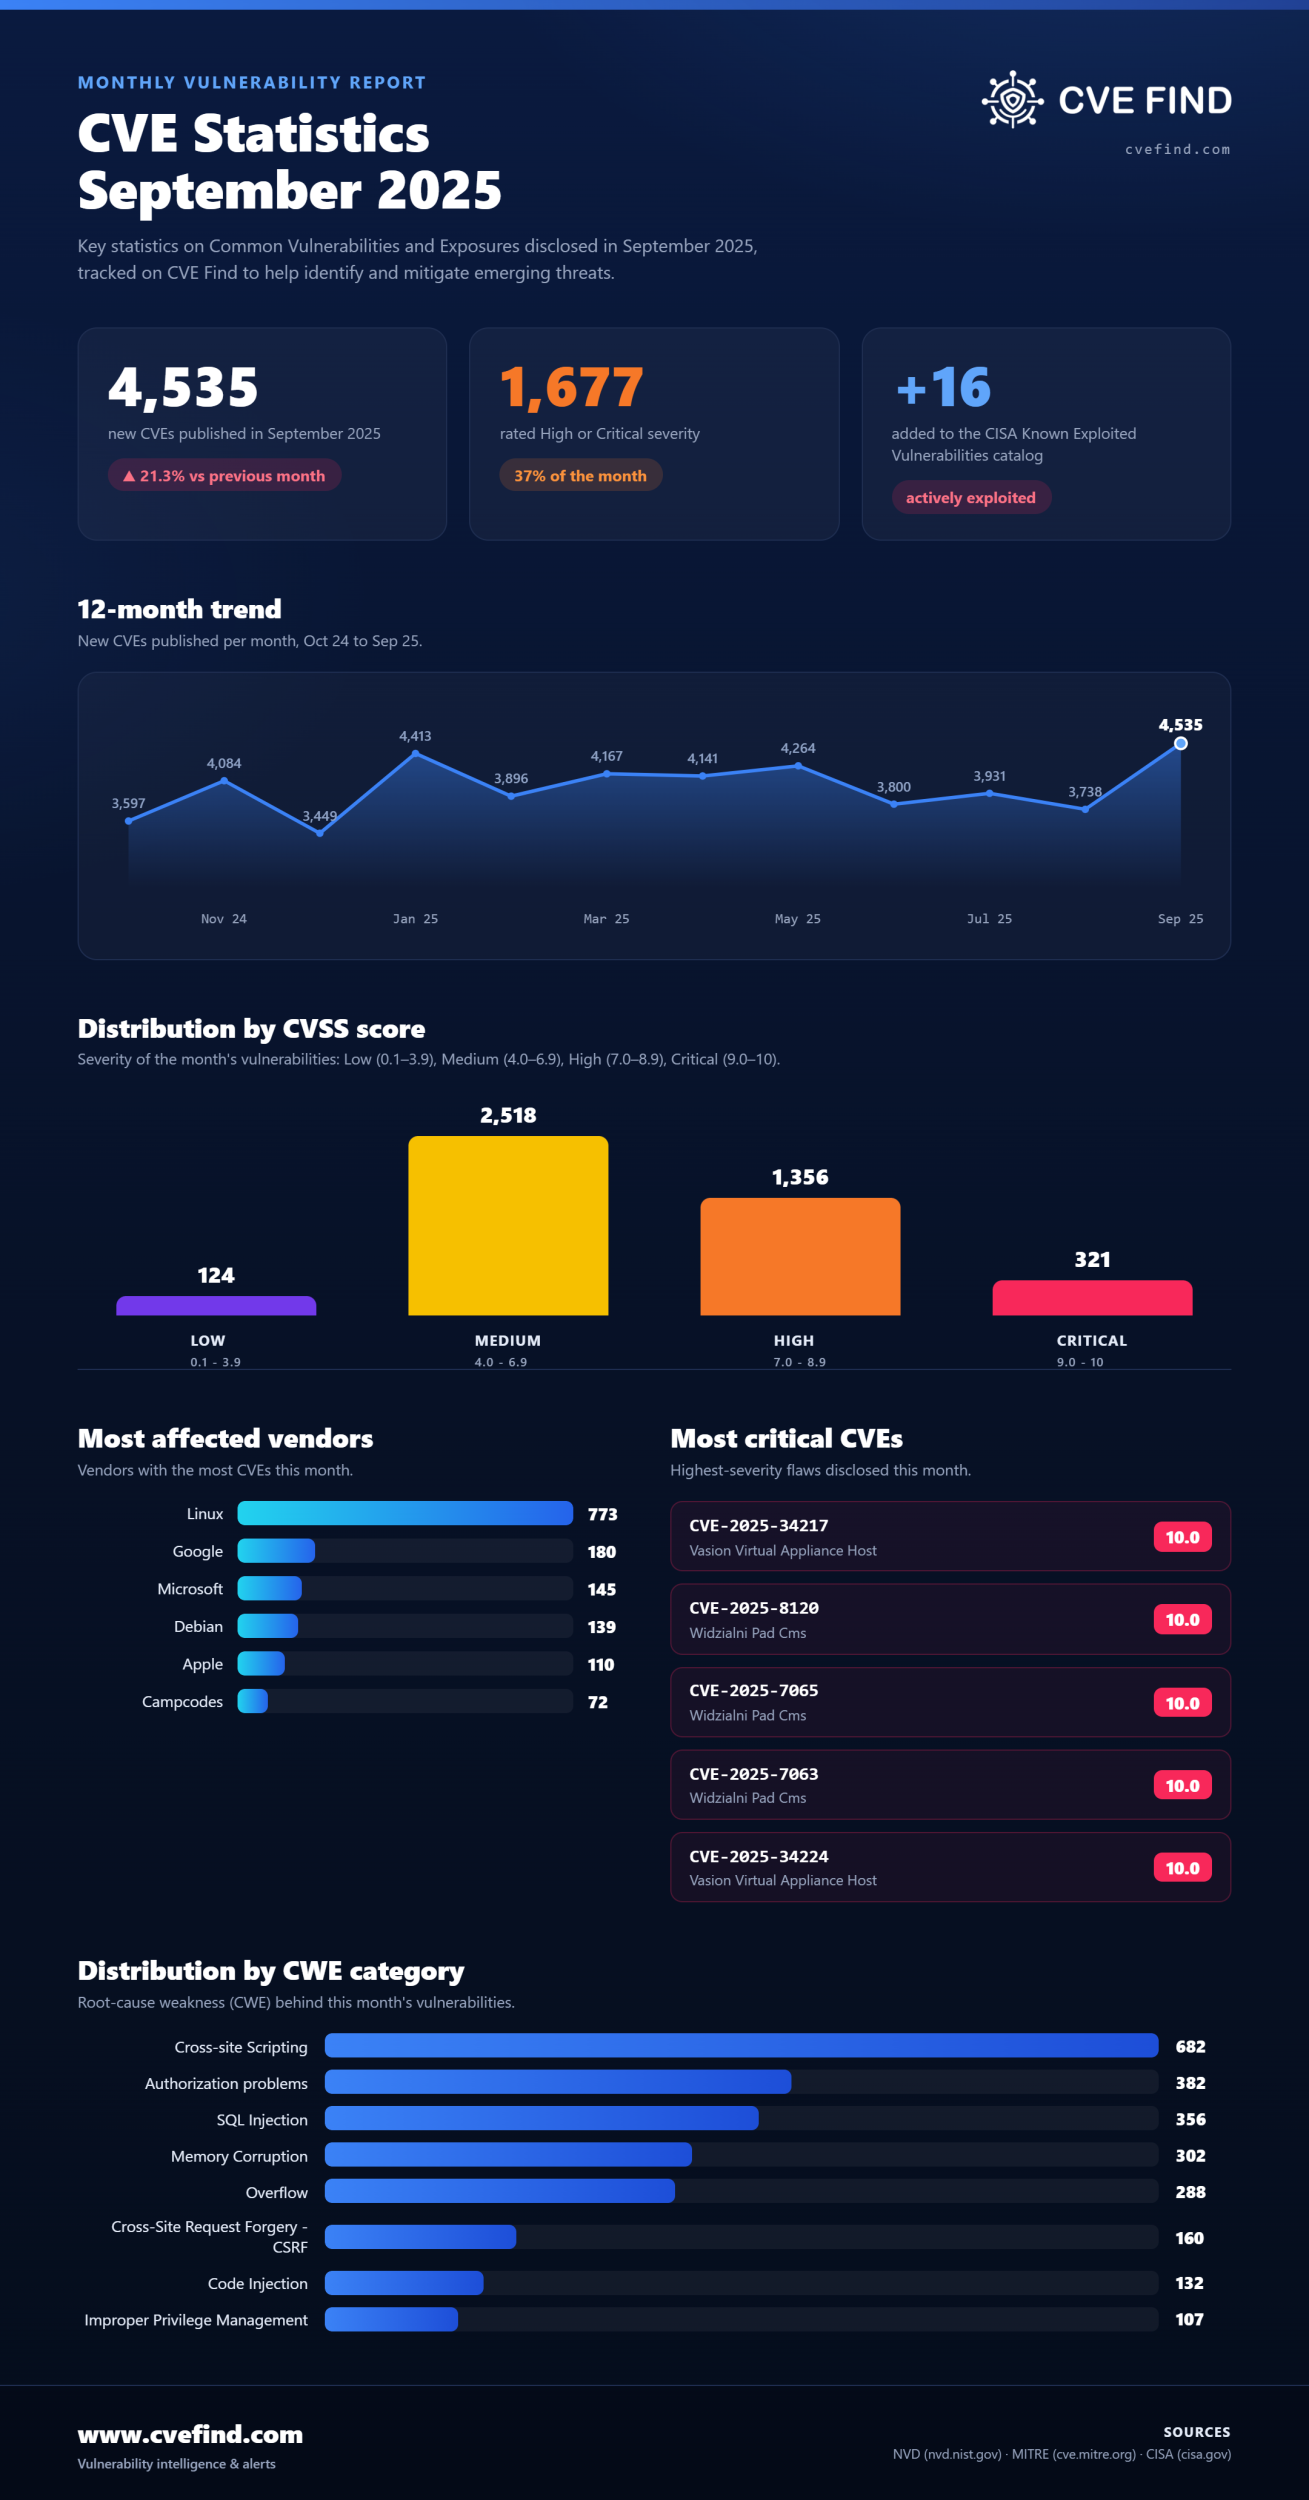
Statistiche CVE: settembre 2025
- 10 settembre 2025, Stéphane Chapuis
Password Sicura: la guida completa per proteggere i tuoi account nel 2026
Una password debole espone i tuoi account, la tua identità e le tue finanze a cyberattacchi in pochi secondi. Questa guida pratica ti spiega esattamente come creare password memorabili e inviolabili, attivare l'autenticazione a due fattori e adottare un'igiene digitale sostenibile — senza essere un esperto di informatica.
- 01 settembre 2025, Stéphane Chapuis
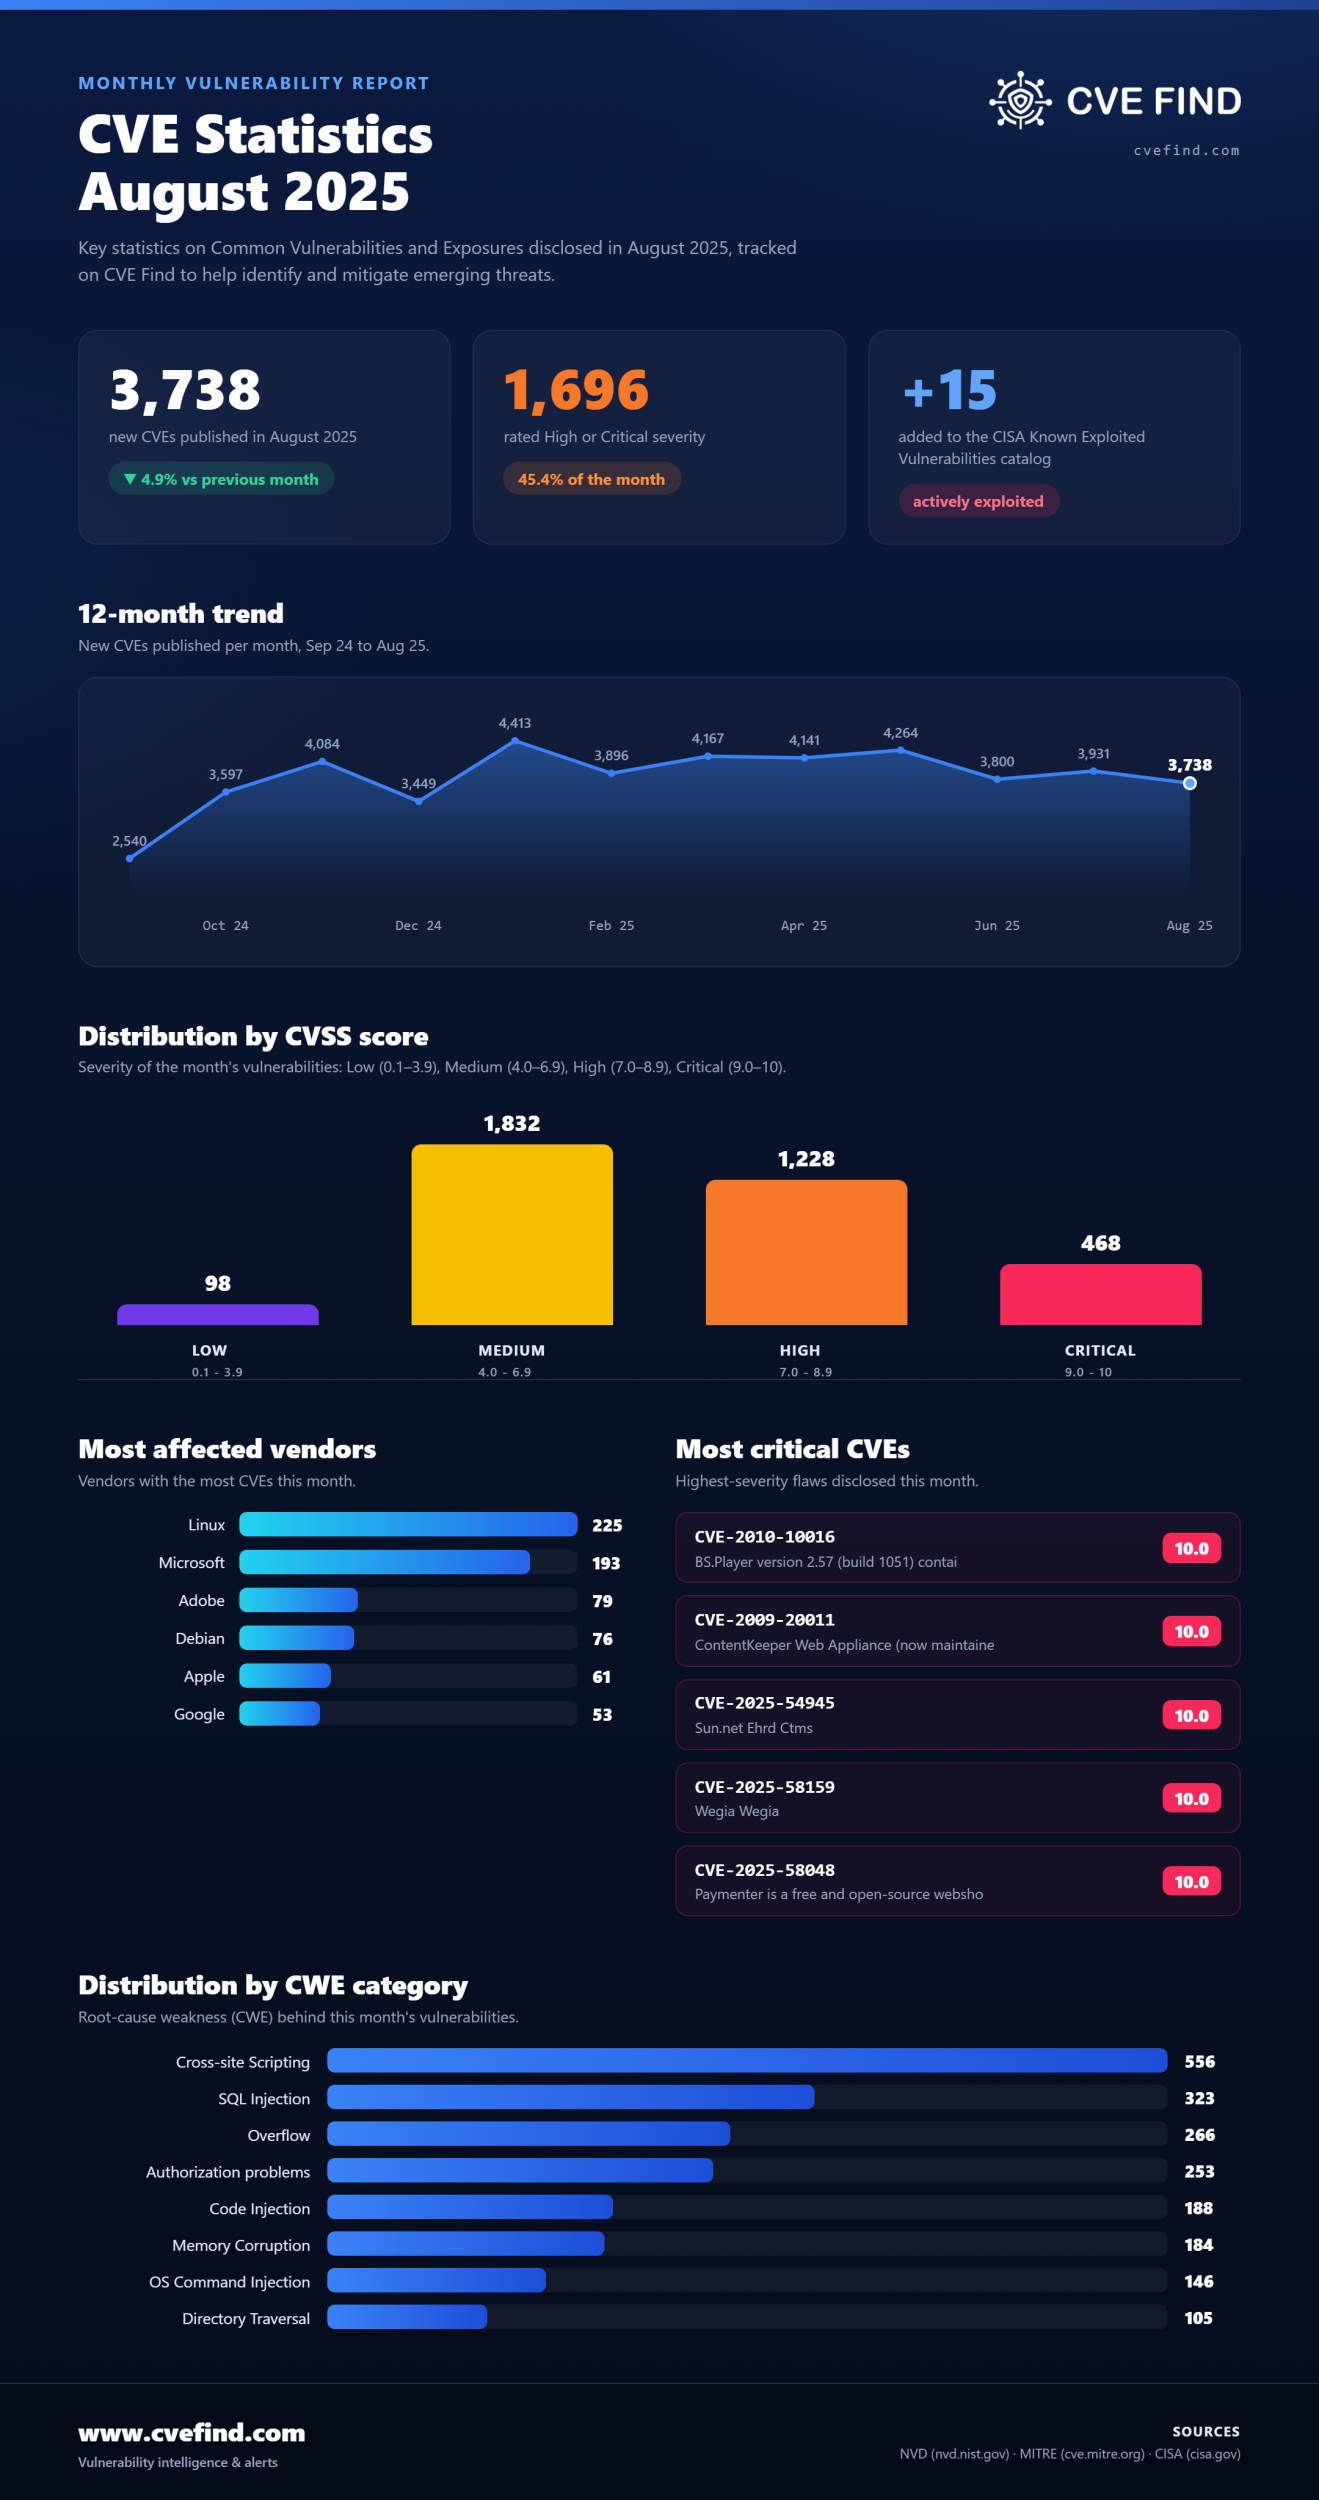
Statistiche CVE: agosto 2025
- 20 agosto 2025, Peter Senn
WiFi pubblico in viaggio: proteggere le connessioni per garantire la continuità della tua attività
Il WiFi pubblico espone le PMI svizzere a cyberattacchi invisibili ma reali. Scopri le 5 misure concrete per proteggere i tuoi dati aziendali in viaggio e mantenere la continuità della tua attività.
- 15 agosto 2025, Peter Senn
Piano di sicurezza dei backup per PMI: perché è indispensabile
Un piano di sicurezza dei backup è un insieme di procedure documentate che garantisce la disponibilità, l'integrità e il ripristino rapido dei dati critici di una PMI in caso di incidente. Secondo il rapporto Veeam Data Protection Trends 2024, il 76% delle aziende ha subito almeno un'interruzione maggiore legata ai dati negli ultimi 12 mesi — e quelle senza un piano di backup testato hanno impiegato in media 3 volte più tempo per riprendere la propria attività.
Per una PMI, adottare una tale politica protegge la reputazione dell'azienda, assicura la conformità normativa (GDPR, nLPD svizzera entrata in vigore a settembre 2023) e mantiene la fiducia dei clienti. È una scelta strategica misurabile: secondo Gartner (2023), il costo medio di un arresto non pianificato raggiunge 8.500 CHF all'ora — un rischio che un piano strutturato permette di evitare.
- 01 agosto 2025, Stéphane Chapuis
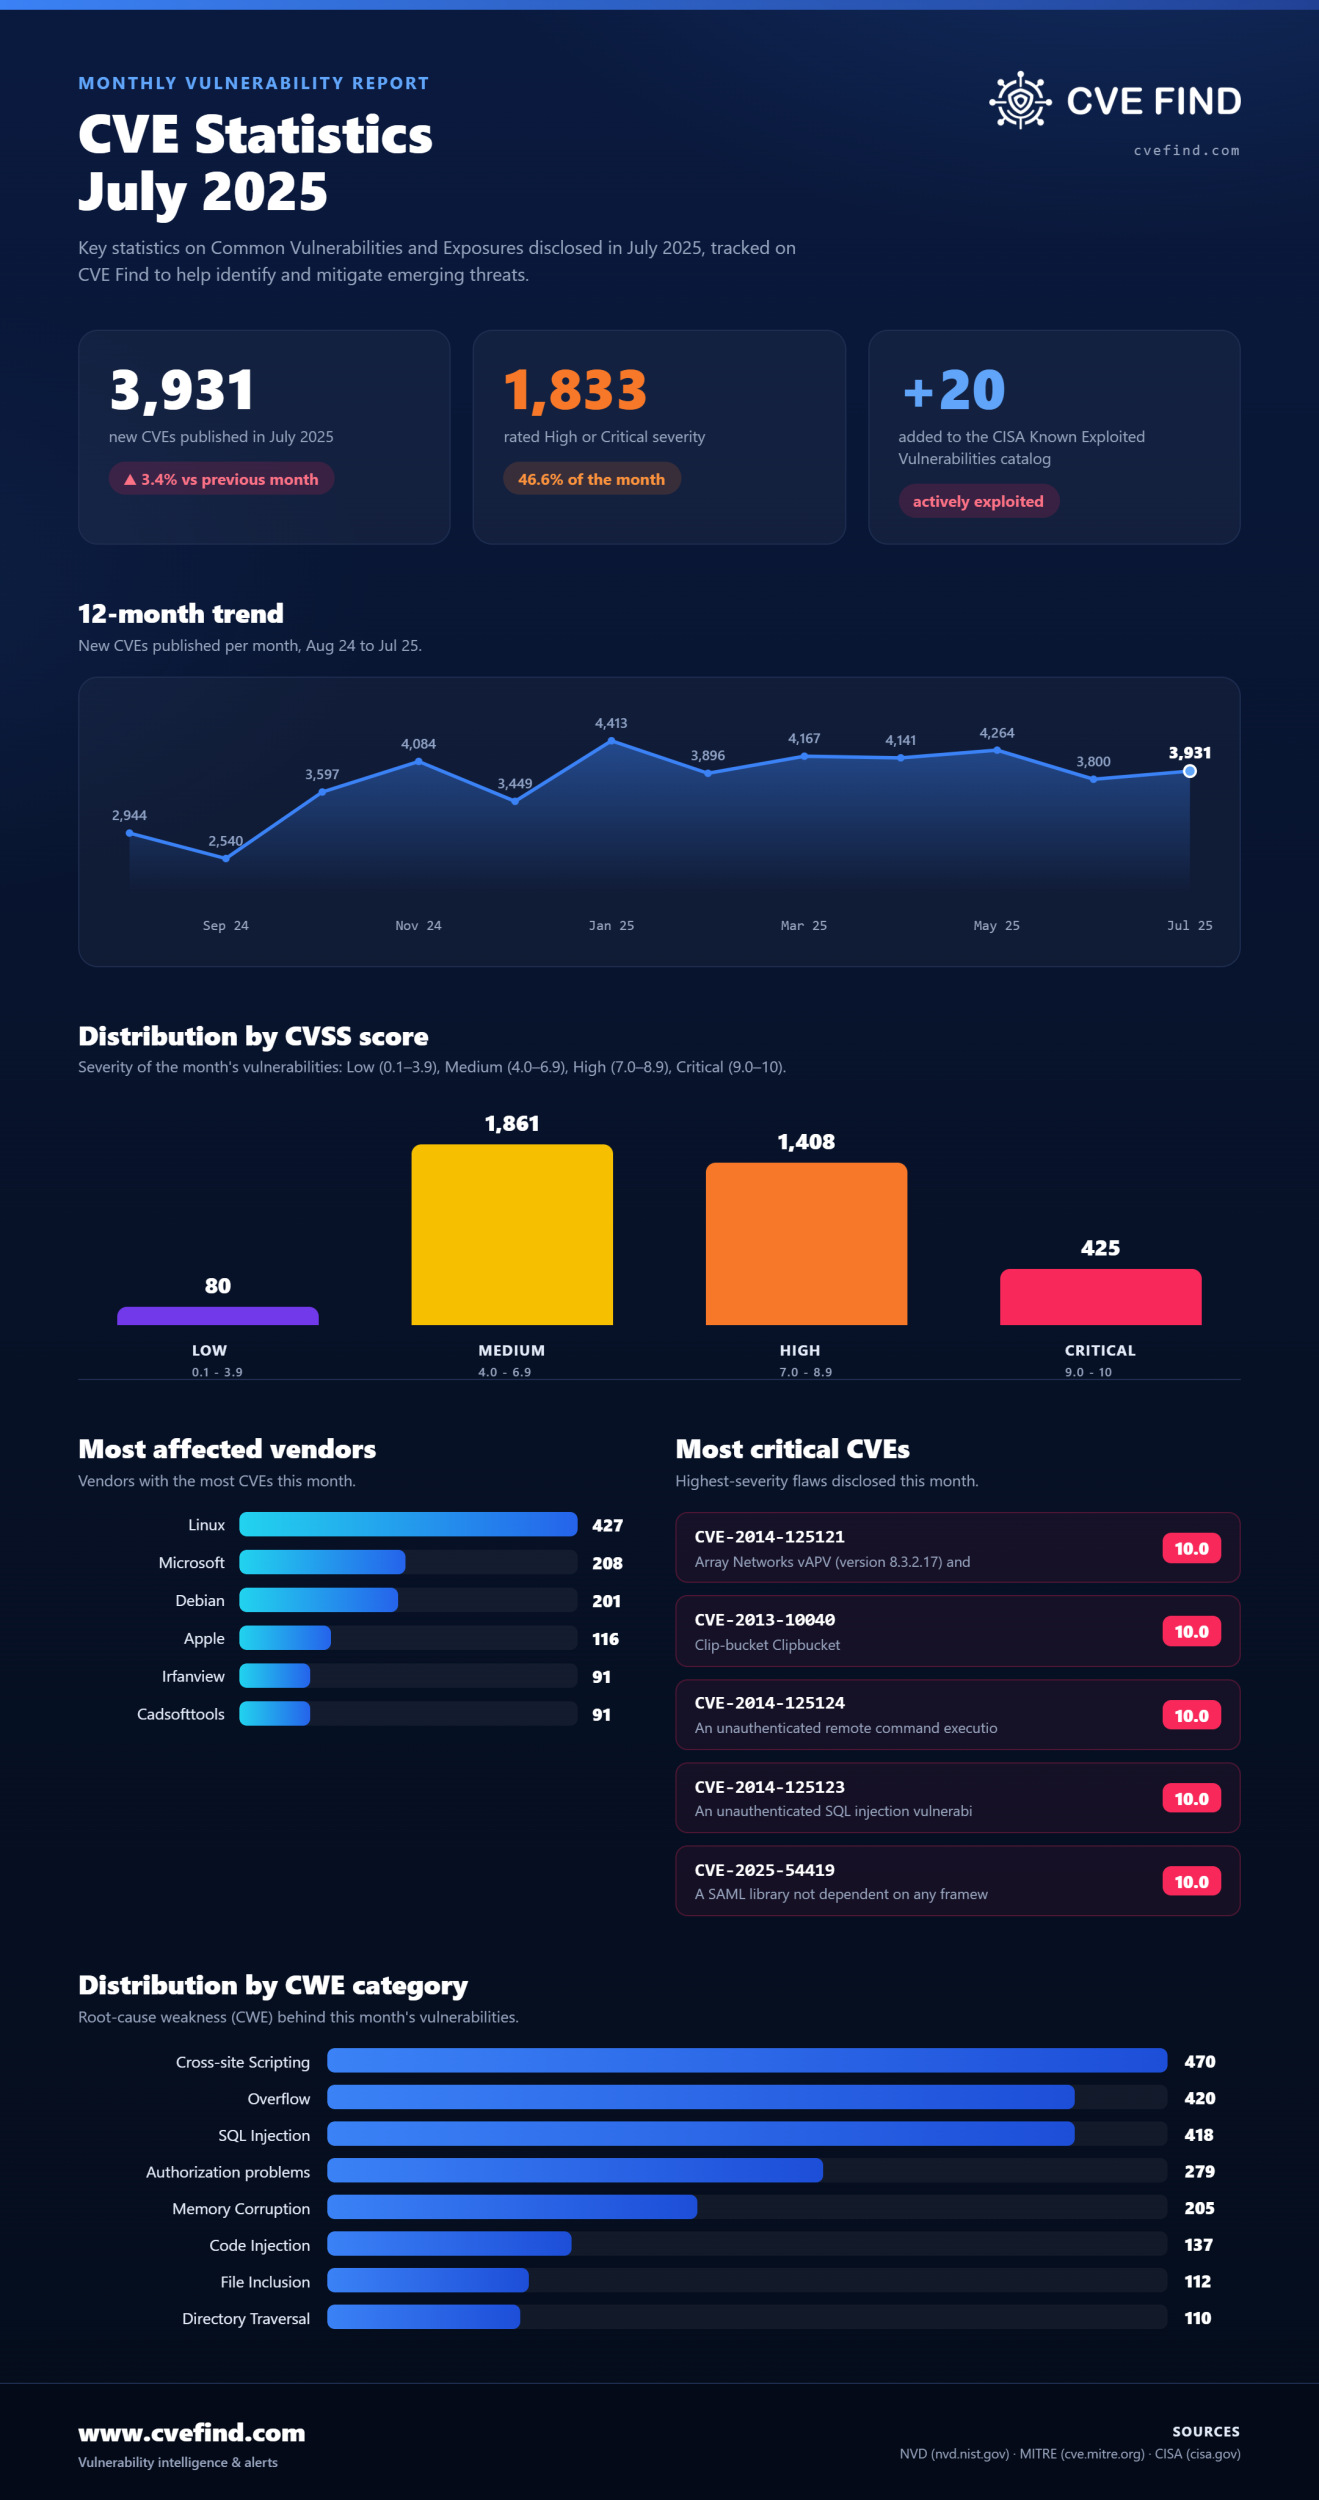
Statistiche CVE: luglio 2025
- 30 luglio 2025, Stéphane Chapuis
I tuoi collaboratori, il tuo miglior scudo contro il phishing: formazione efficace in 10 minuti
La formazione anti-phishing è il processo attraverso il quale i collaboratori imparano a identificare e segnalare i tentativi di phishing via email, riducendo così il rischio di cyberattacchi riusciti. Secondo il rapporto Verizon Data Breach Investigations 2024, il 68% delle violazioni di dati coinvolge un errore umano — il che significa che i tuoi team costituiscono sia la tua principale vulnerabilità che la tua migliore linea di difesa.
Ogni azienda sa che la cybersecurity è fondamentale. Eppure, il 95% degli incidenti di sicurezza informatica sono causati da un errore umano (IBM Security, 2023). Collaboratori ben preparati al rilevamento del phishing rappresentano la protezione più efficace contro i cyberattacchi. La buona notizia? Formarli non è mai stato così semplice, rapido e positivo. PhishTrainer è progettato per questo: trasformare la vigilanza di ciascuno in una forza collettiva, in meno di 10 minuti di configurazione.
- 02 luglio 2025, Stéphane Chapuis
Statistiche CVE - Giugno 2025
Il mese di giugno 2025 è stato caratterizzato dalla pubblicazione di numerose vulnerabilità. Le informazioni sono presentate sotto forma di ripartizione per categorie, mettendo in evidenza diversi tipi di falle come le injection, i problemi di autorizzazione e altre vulnerabilità critiche.
Inoltre, i dati sono suddivisi in base al punteggio CVSS.
- 04 giugno 2025, Stéphane Chapuis
Statistiche CVE - Maggio 2025
Il mese di maggio 2025 è stato caratterizzato dalla pubblicazione di numerose vulnerabilità. Le informazioni sono presentate sotto forma di ripartizione per categorie, evidenziando diversi tipi di falle come le injection, i problemi di autorizzazione e altre vulnerabilità critiche.
Inoltre, i dati sono suddivisi in base al punteggio CVSS.
