Artikel
- 01. November 2025, Stéphane Chapuis
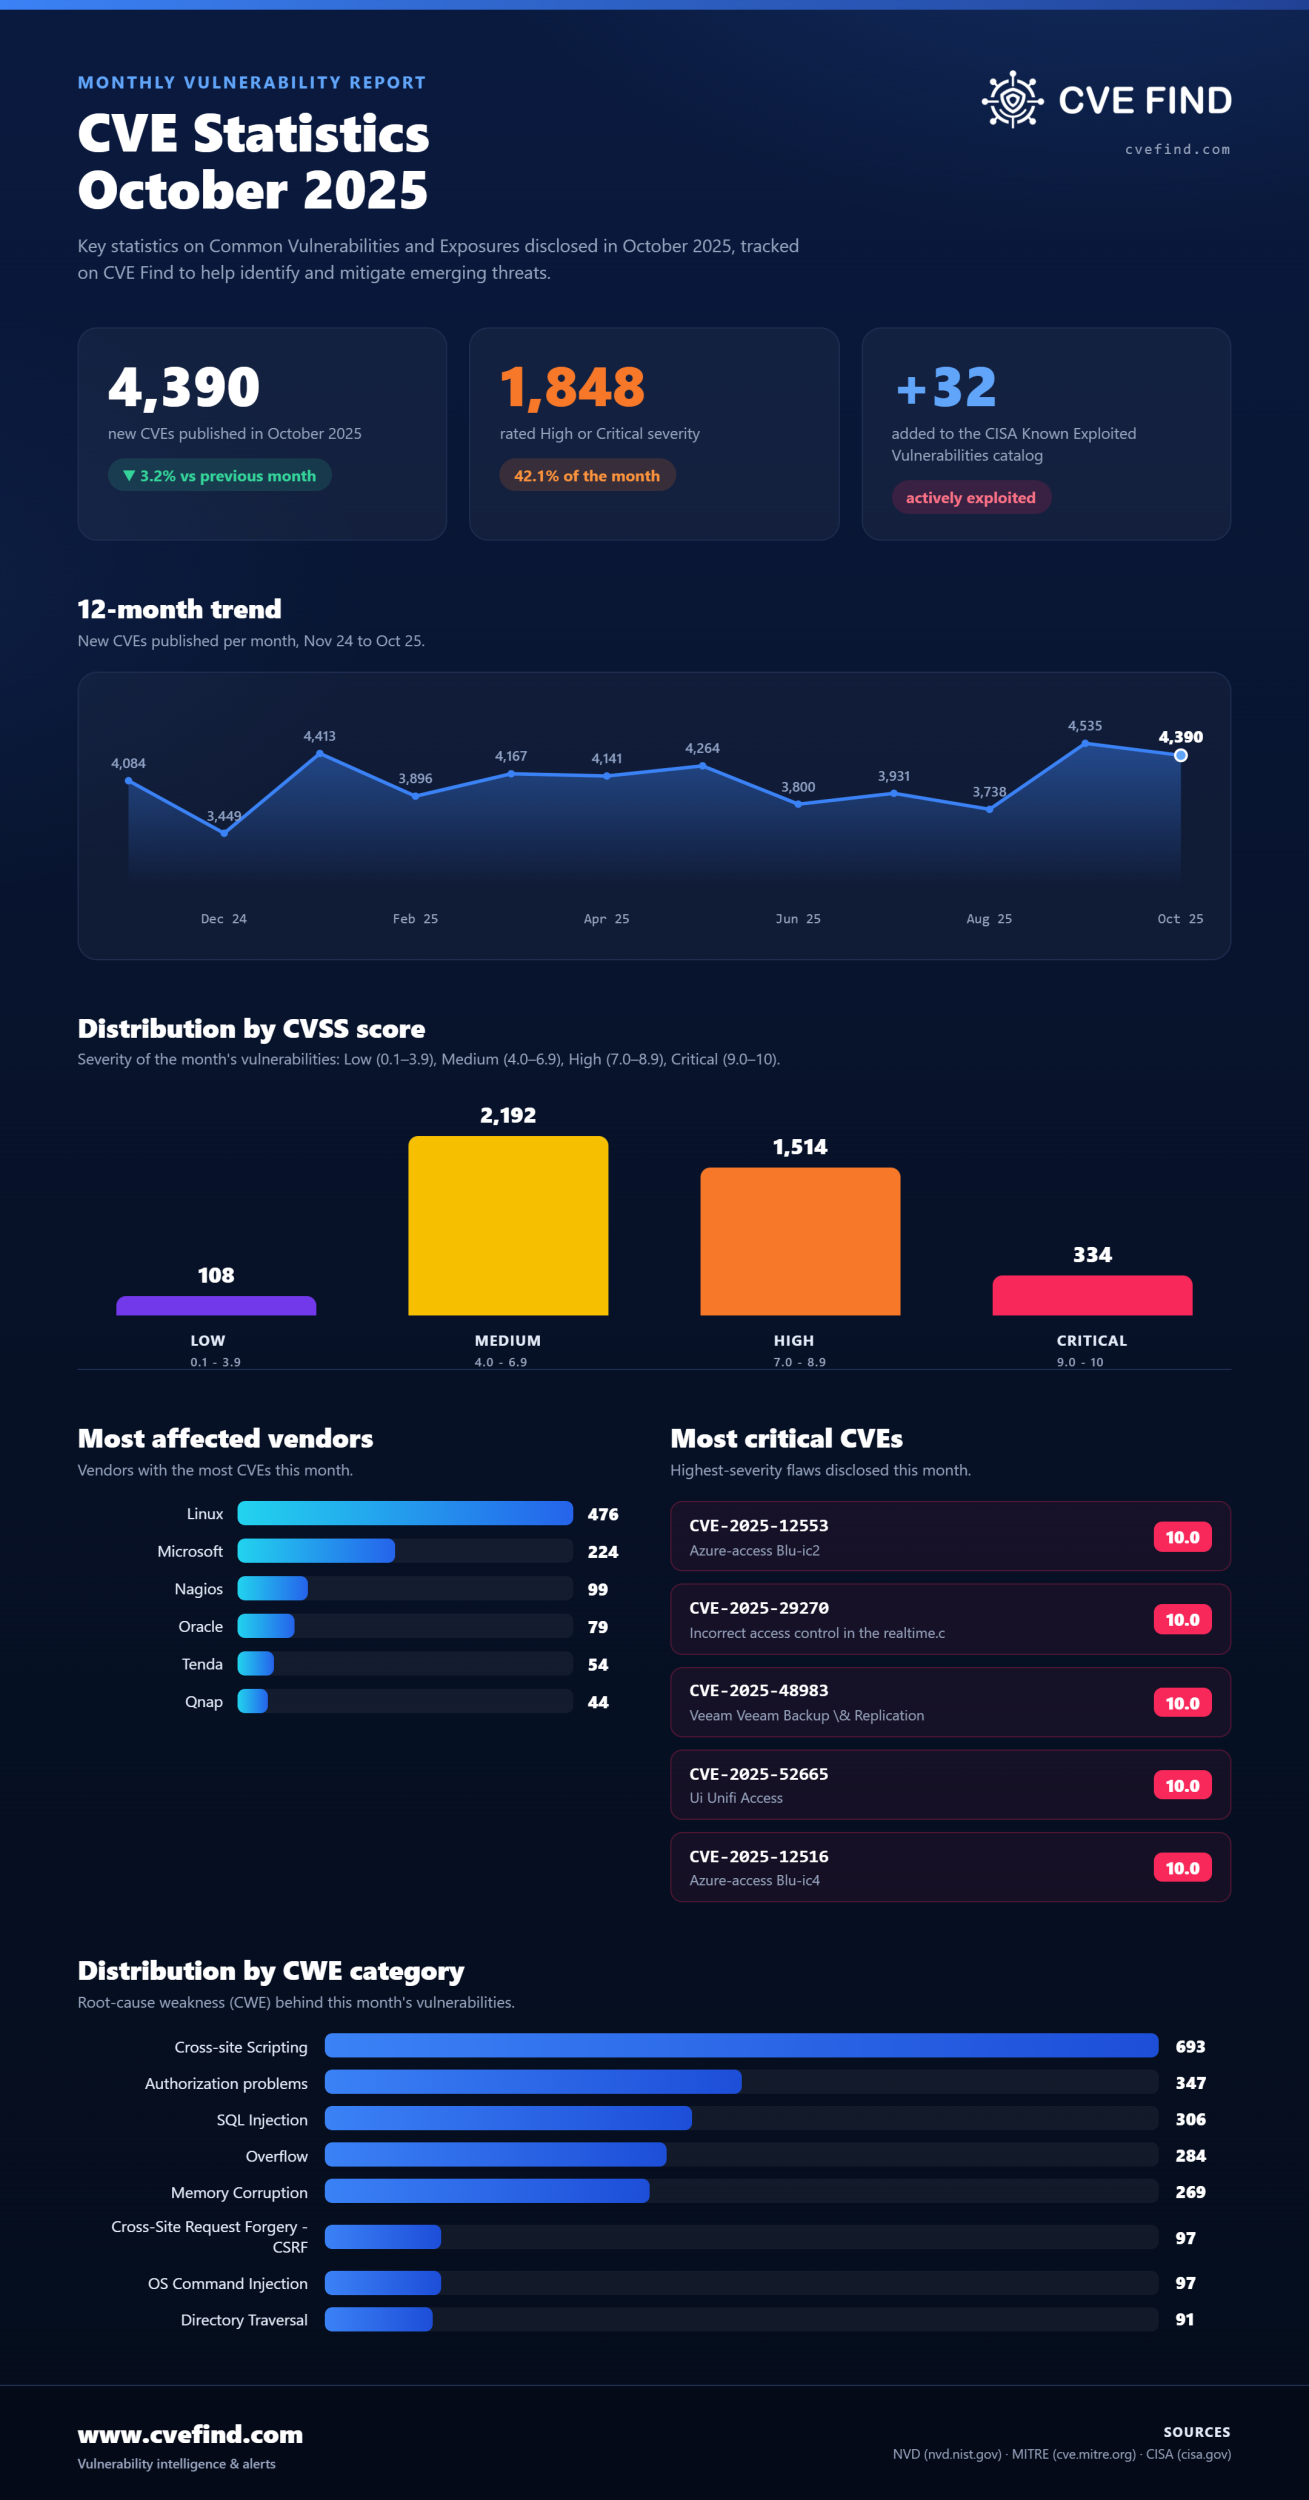
CVE-Statistik: Oktober 2025
- 01. Oktober 2025, Stéphane Chapuis
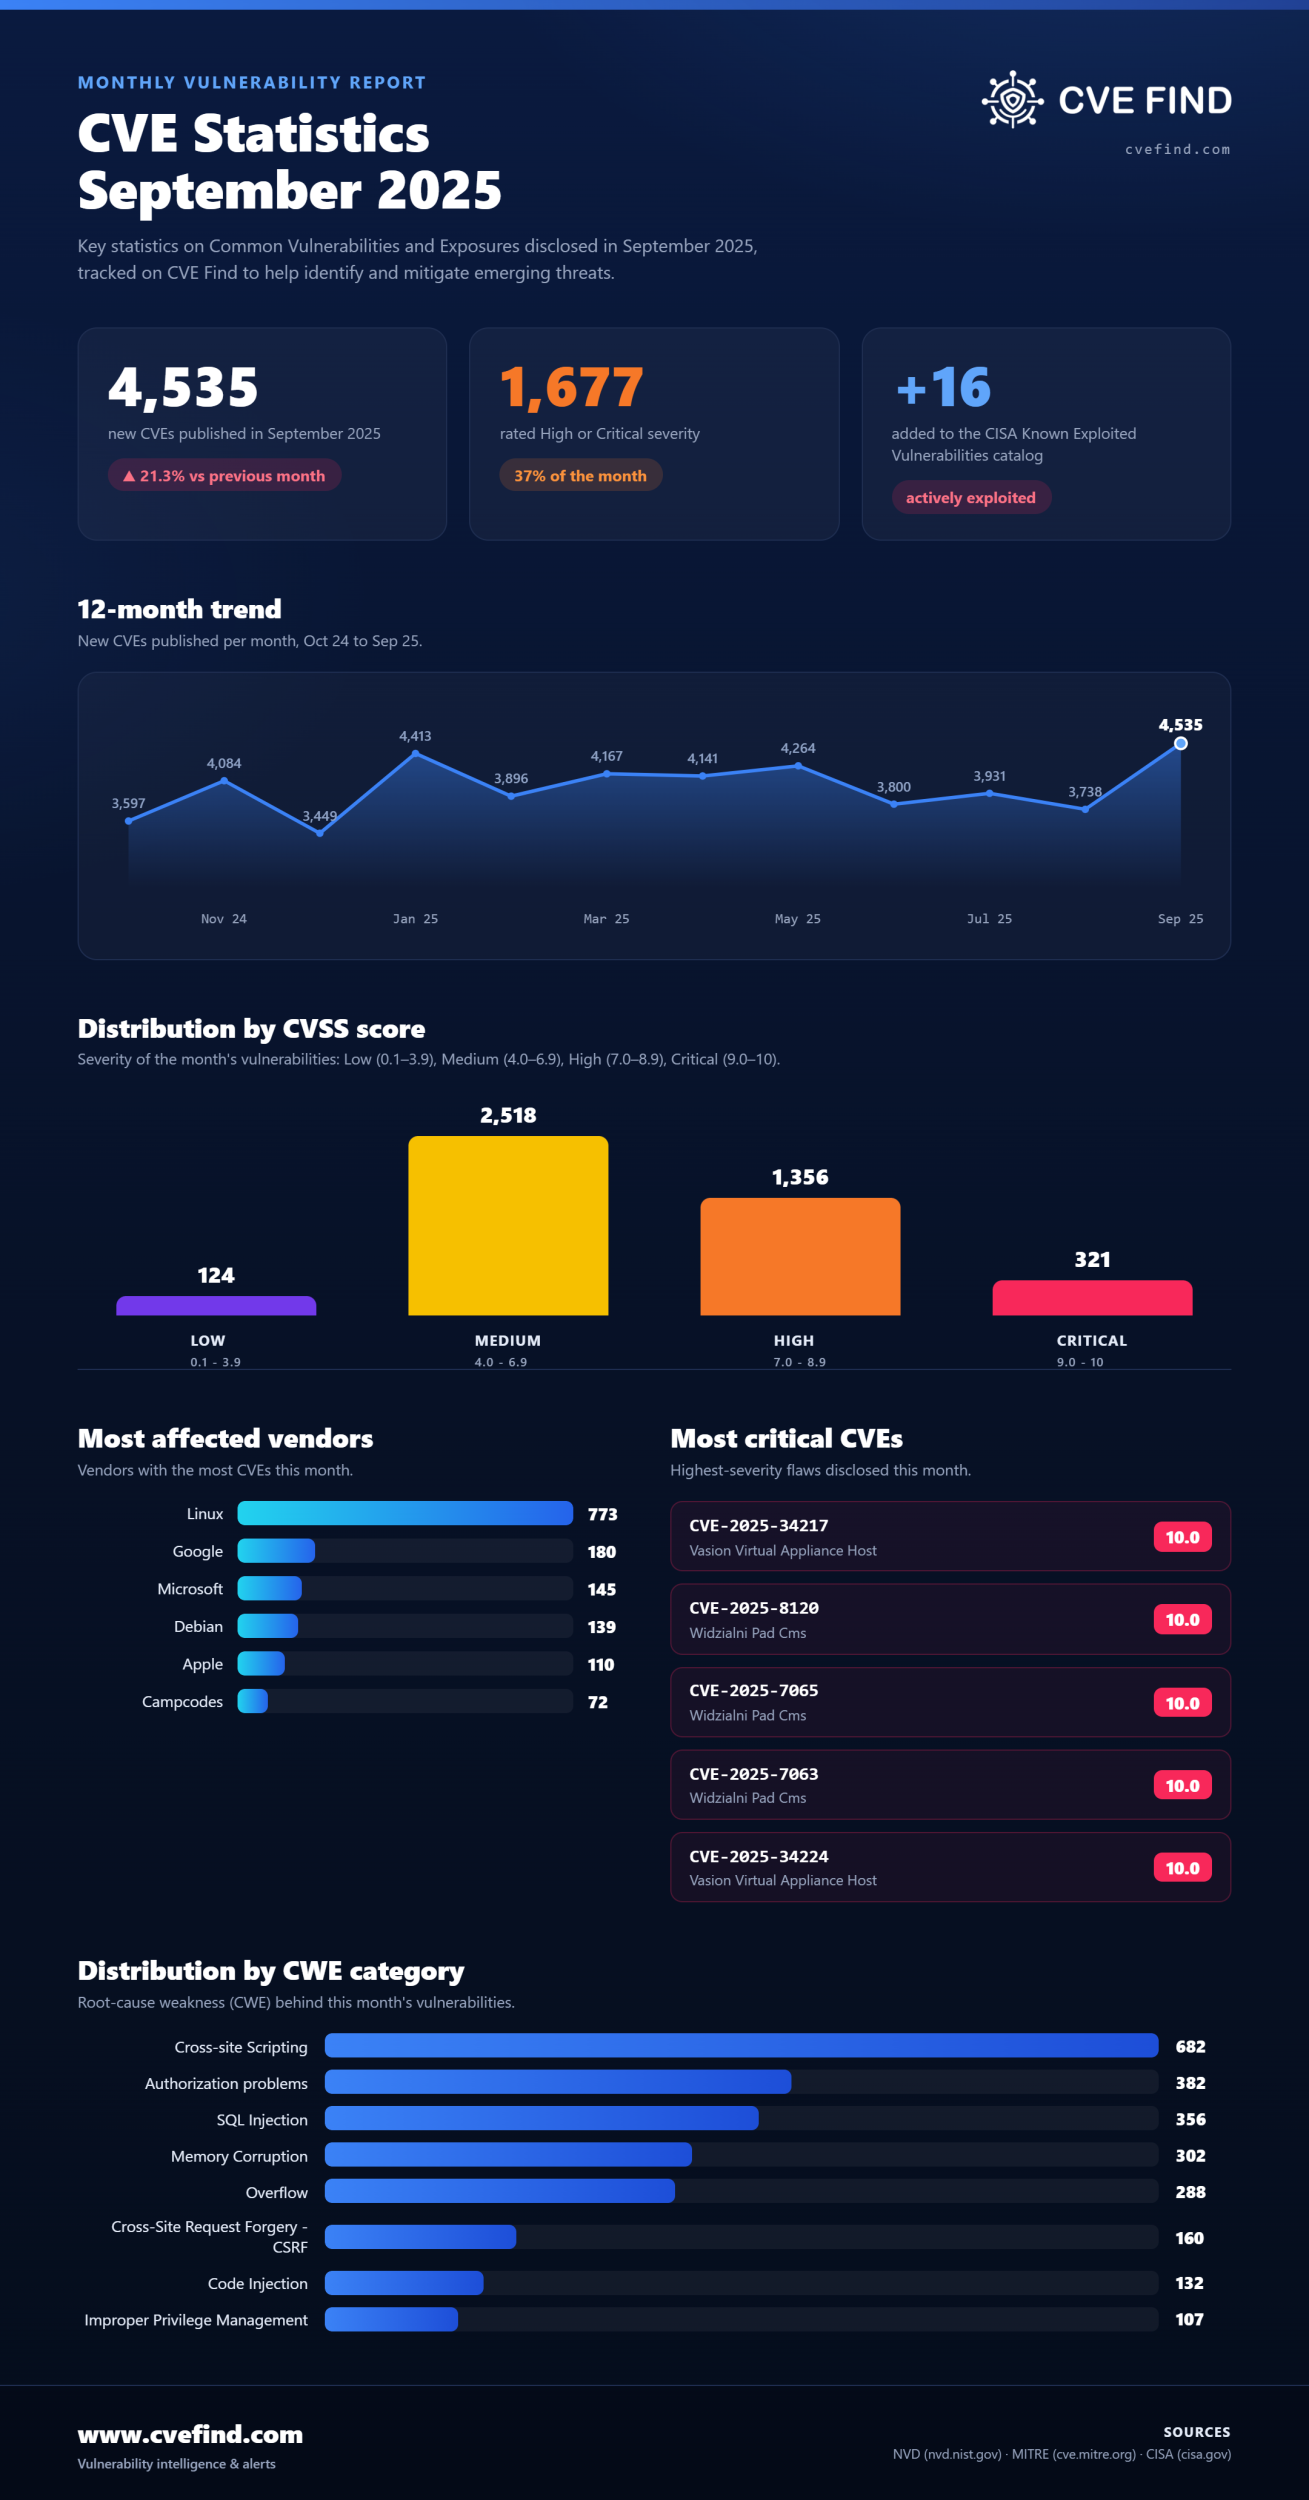
CVE-Statistik: September 2025
- 10. September 2025, Stéphane Chapuis
Sicheres Passwort: Der umfassende Leitfaden zum Schutz Ihrer Konten im Jahr 2026
Ein schwaches Passwort setzt Ihre Konten, Ihre Identität und Ihre Finanzen innerhalb von Sekunden Cyberangriffen aus. Dieser praktische Leitfaden erklärt Ihnen genau, wie Sie einprägsame und unknackbare Passwörter erstellen, die Zwei-Faktor-Authentifizierung aktivieren und eine nachhaltige digitale Hygiene einführen können – ohne IT-Experte zu sein.
- 01. September 2025, Stéphane Chapuis
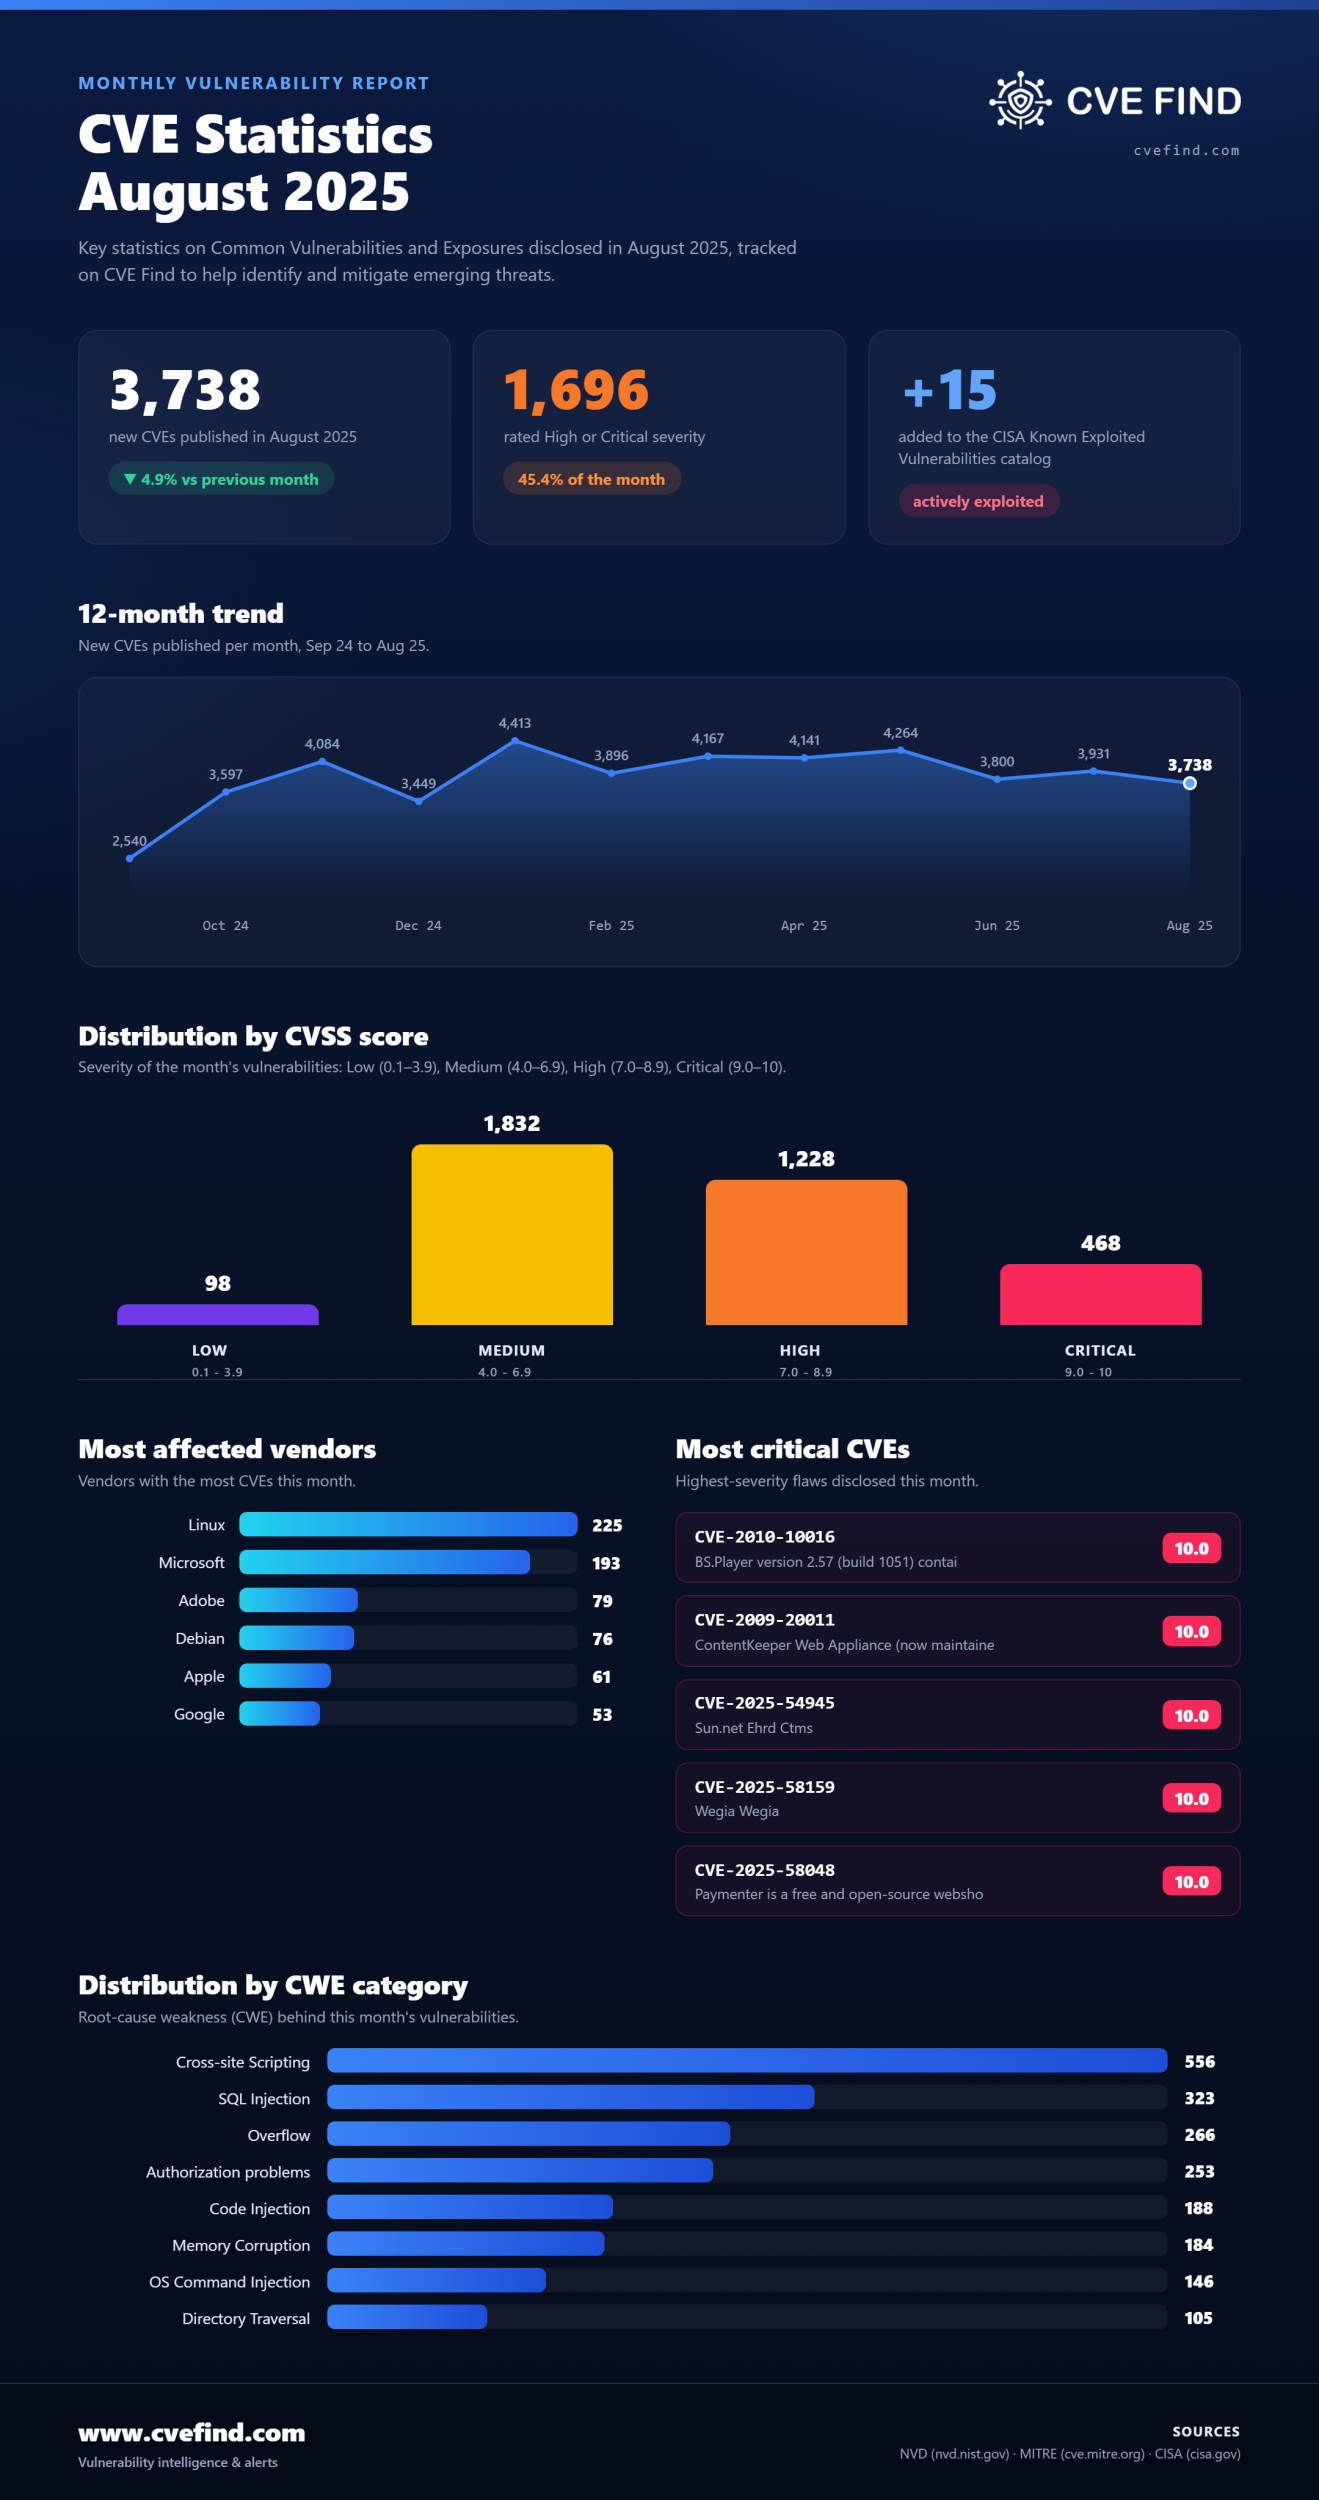
CVE-Statistik: August 2025
- 20. August 2025, Peter Senn
Öffentliches WLAN unterwegs: Sichern Sie Ihre Verbindungen, um die Kontinuität Ihres Geschäftsbetriebs zu gewährleisten
Öffentliches WLAN setzt Schweizer KMU unsichtbaren, aber realen Cyberangriffen aus. Entdecken Sie die 5 konkreten Massnahmen, um Ihre Geschäftsdaten unterwegs zu schützen und die Kontinuität Ihres Geschäftsbetriebs aufrechtzuerhalten.
- 15. August 2025, Peter Senn
Sicherheitsplan für Backups für KMU: Warum er unerlässlich ist
Ein Sicherheitsplan für Backups ist ein Satz dokumentierter Verfahren, der die Verfügbarkeit, Integrität und schnelle Wiederherstellung kritischer Daten eines KMU im Falle eines Vorfalls gewährleistet. Laut dem Veeam Data Protection Trends Report 2024 erlitten 76 % der Unternehmen in den letzten 12 Monaten mindestens einen größeren datenbezogenen Ausfall – und diejenigen ohne getesteten Backup-Plan benötigten durchschnittlich dreimal so lange, um ihren Betrieb wieder aufzunehmen.
Für ein KMU schützt die Einführung einer solchen Richtlinie den Ruf des Unternehmens, gewährleistet die Einhaltung gesetzlicher Vorschriften (DSGVO, revDSG Schweizer, in Kraft getreten im September 2023) und erhält das Vertrauen der Kunden. Es ist eine messbare strategische Entscheidung: Laut Gartner (2023) belaufen sich die durchschnittlichen Kosten eines ungeplanten Ausfalls auf 8.500 CHF pro Stunde – ein Risiko, das ein strukturierter Plan vermeidet.
- 01. August 2025, Stéphane Chapuis
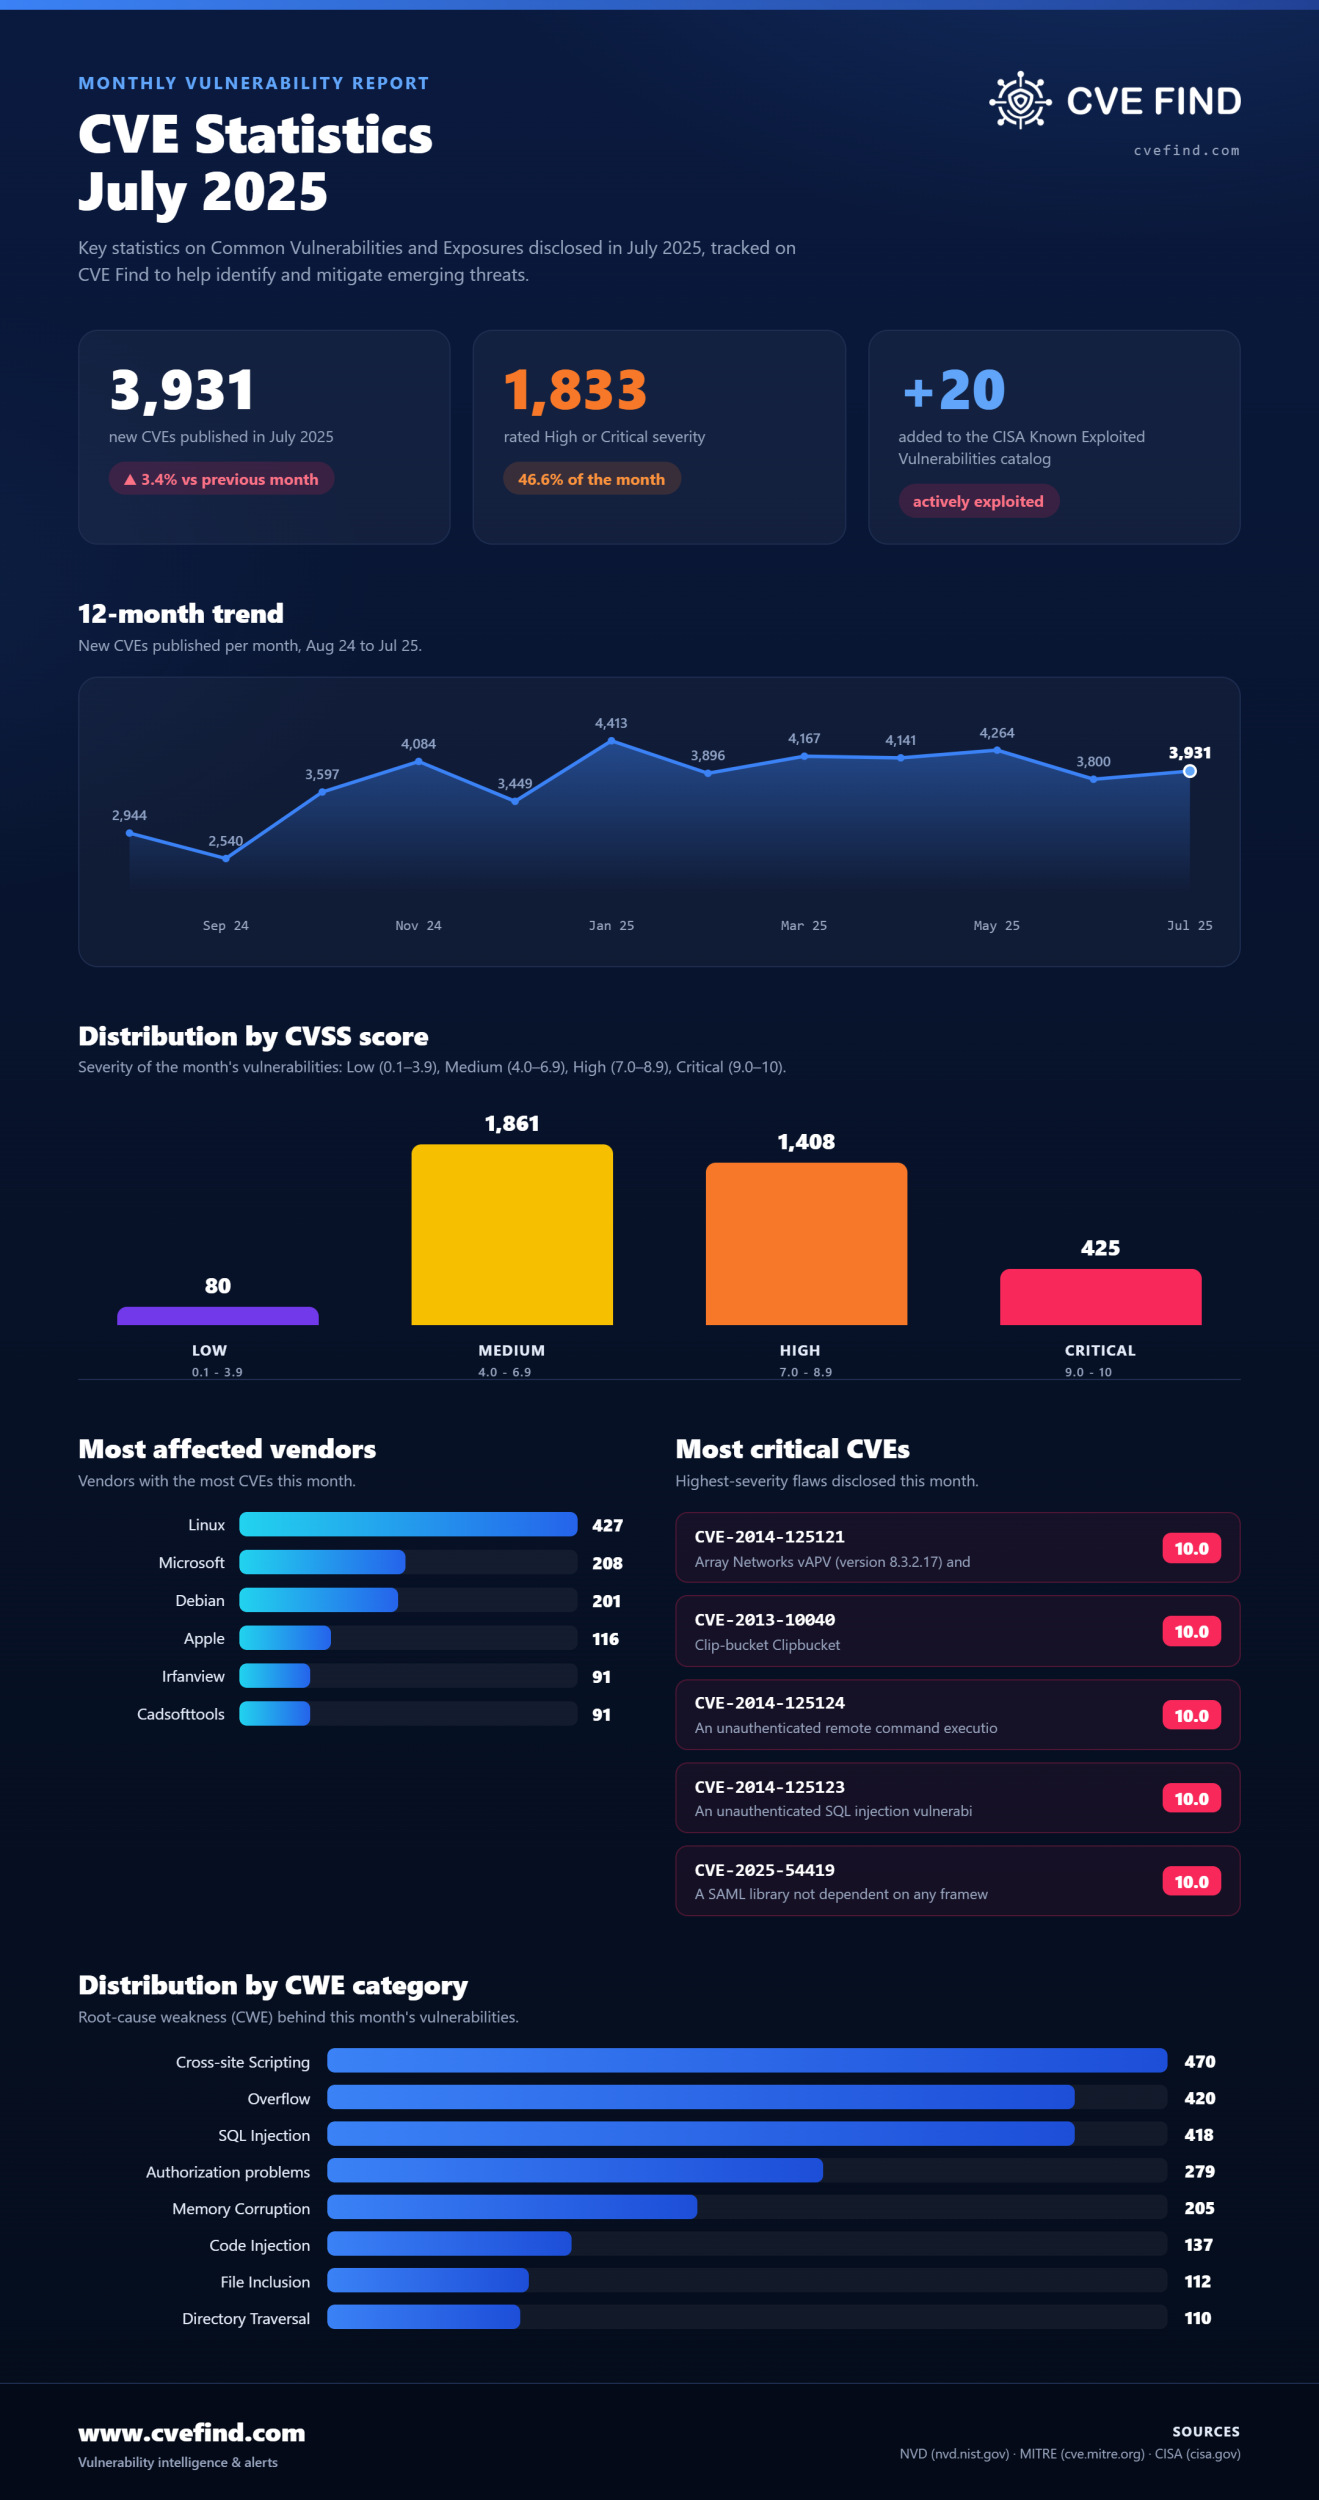
CVE-Statistik: Juli 2025
- 30. Juli 2025, Stéphane Chapuis
Ihre Mitarbeiter, Ihr bester Schutzschild gegen Phishing: Effektives Training in 10 Minuten
Anti-Phishing-Training ist der Prozess, durch den Mitarbeiter lernen, Phishing-Versuche per E-Mail zu erkennen und zu melden, wodurch das Risiko eines erfolgreichen Cyberangriffs verringert wird. Laut dem Verizon Data Breach Investigations Report 2024 sind 68 % der Datenschutzverletzungen auf menschliches Versagen zurückzuführen – was bedeutet, dass Ihre Teams sowohl Ihre größte Schwachstelle als auch Ihre beste Verteidigungslinie darstellen.
Jedes Unternehmen weiß, dass Cybersicherheit von größter Bedeutung ist. Dennoch werden 95 % der IT-Sicherheitsvorfälle durch menschliches Versagen verursacht (IBM Security, 2023). Mitarbeiter, die gut auf die Erkennung von Phishing vorbereitet sind, bilden den wirksamsten Schutz gegen Cyberangriffe. Die gute Nachricht? Sie zu schulen war noch nie so einfach, schnell und positiv. PhishTrainer wurde genau dafür entwickelt: die Wachsamkeit jedes Einzelnen in eine kollektive Stärke zu verwandeln, in weniger als 10 Minuten Konfiguration.
- 02. Juli 2025, Stéphane Chapuis
CVE-Statistiken - Juni 2025
Der Juni 2025 war von der Veröffentlichung zahlreicher Schwachstellen geprägt. Die Informationen werden in Form einer Aufschlüsselung nach Kategorien dargestellt, wobei verschiedene Arten von Fehlern wie Injections, Autorisierungsprobleme und andere kritische Schwachstellen hervorgehoben werden.
Darüber hinaus werden die Daten nach CVSS-Score aufgeschlüsselt.
- 04. Juni 2025, Stéphane Chapuis
CVE-Statistiken - Mai 2025
Der Mai 2025 war von der Veröffentlichung zahlreicher Schwachstellen geprägt. Die Informationen werden in Form einer Aufschlüsselung nach Kategorien dargestellt, wobei verschiedene Arten von Fehlern wie Injections, Autorisierungsprobleme und andere kritische Schwachstellen hervorgehoben werden.
Darüber hinaus werden die Daten nach CVSS-Score aufgeschlüsselt.
