
Hilfe PhishTrainer: Einrichtung
PhishTrainer in Microsoft 365 Defender zulassen
Auf dieser Seite
Zweck
Damit die Phishing-Simulations-E-Mails von PhishTrainer Ihre Benutzer tatsächlich erreichen, dürfen sie vom E-Mail-Schutz von Microsoft 365 nicht blockiert oder gefiltert werden. Die Konfiguration erfolgt vollständig auf der Office-365-Seite, indem die Sendedomänen und die Sende-IP-Adressen von Bexxo als vertrauenswürdige Phishing-Simulation eines Drittanbieters (Advanced delivery) deklariert werden.
Voraussetzung: ein Microsoft-365-Administratorkonto mit Berechtigungen für das Sicherheitsportal (Rolle Sicherheitsadministrator oder gleichwertig).
Vorgehen
- Melden Sie sich unter security.microsoft.com/advanceddelivery mit Ihrem Administratorkonto an.
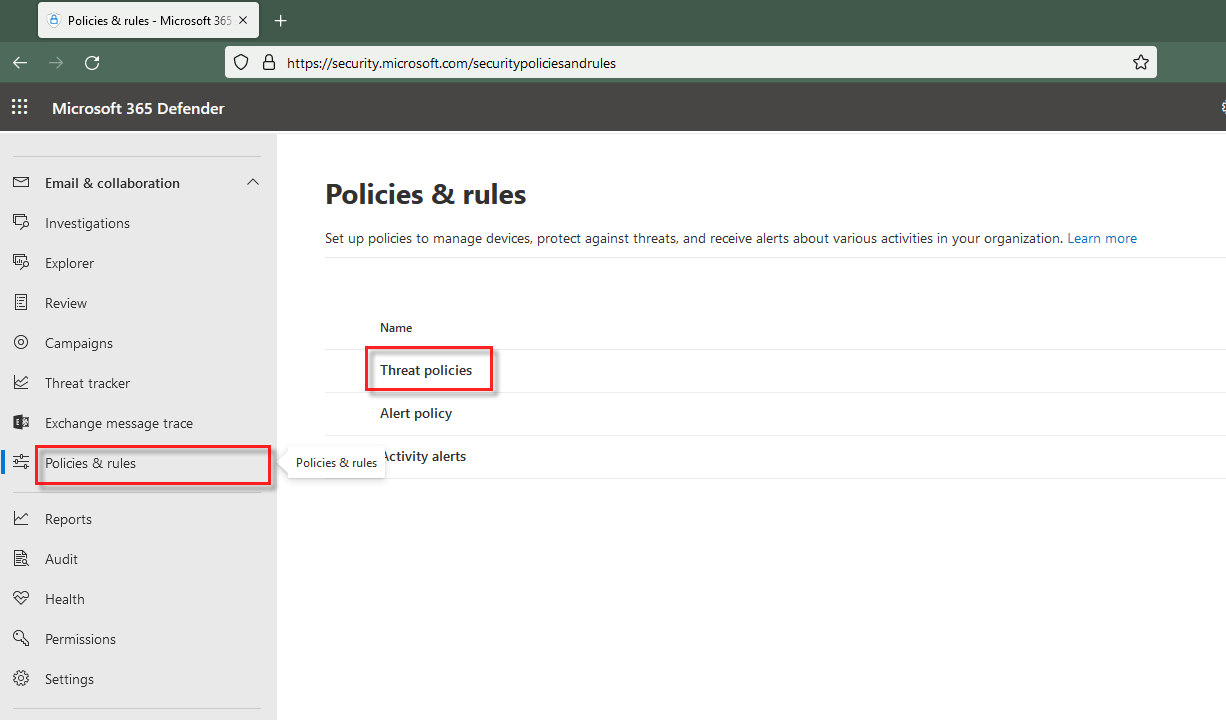
- Klicken Sie im linken Menü auf «Policies & rules» (Richtlinien und Regeln).
- Klicken Sie anschliessend auf «Threat policies» (Bedrohungsrichtlinien).
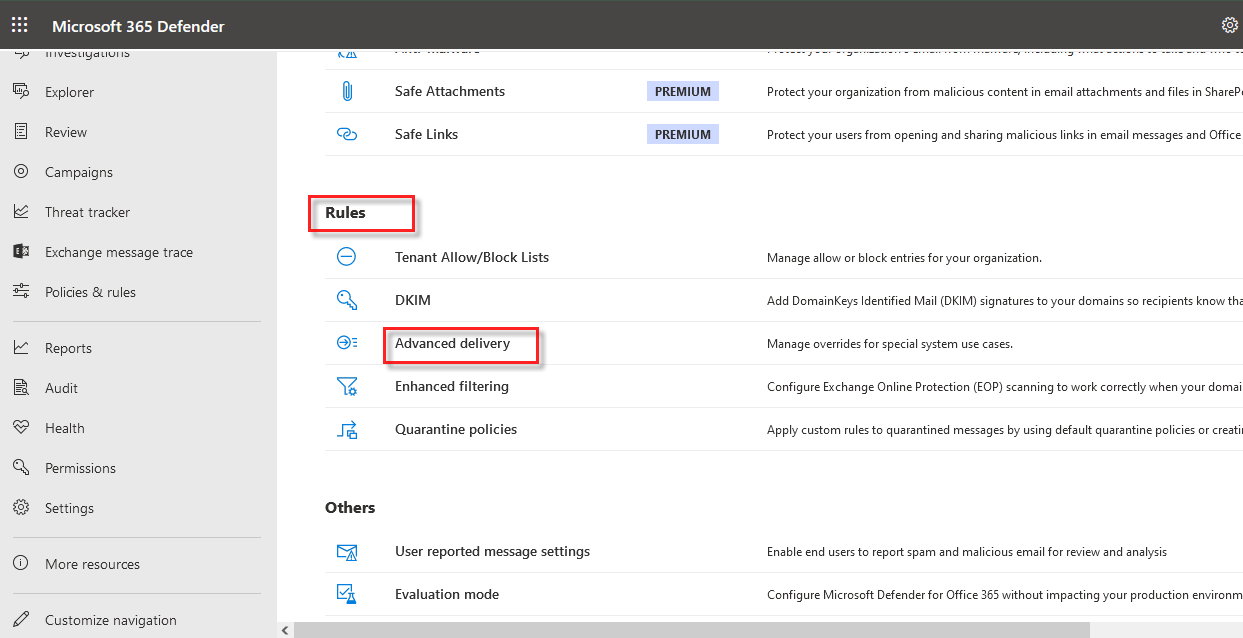
- Scrollen Sie nach unten und klicken Sie im Bereich Rules auf «Advanced delivery» (Erweiterte Zustellung).
- Klicken Sie in Advanced delivery auf die Registerkarte «Phishing simulation» (Phishing-Simulation).
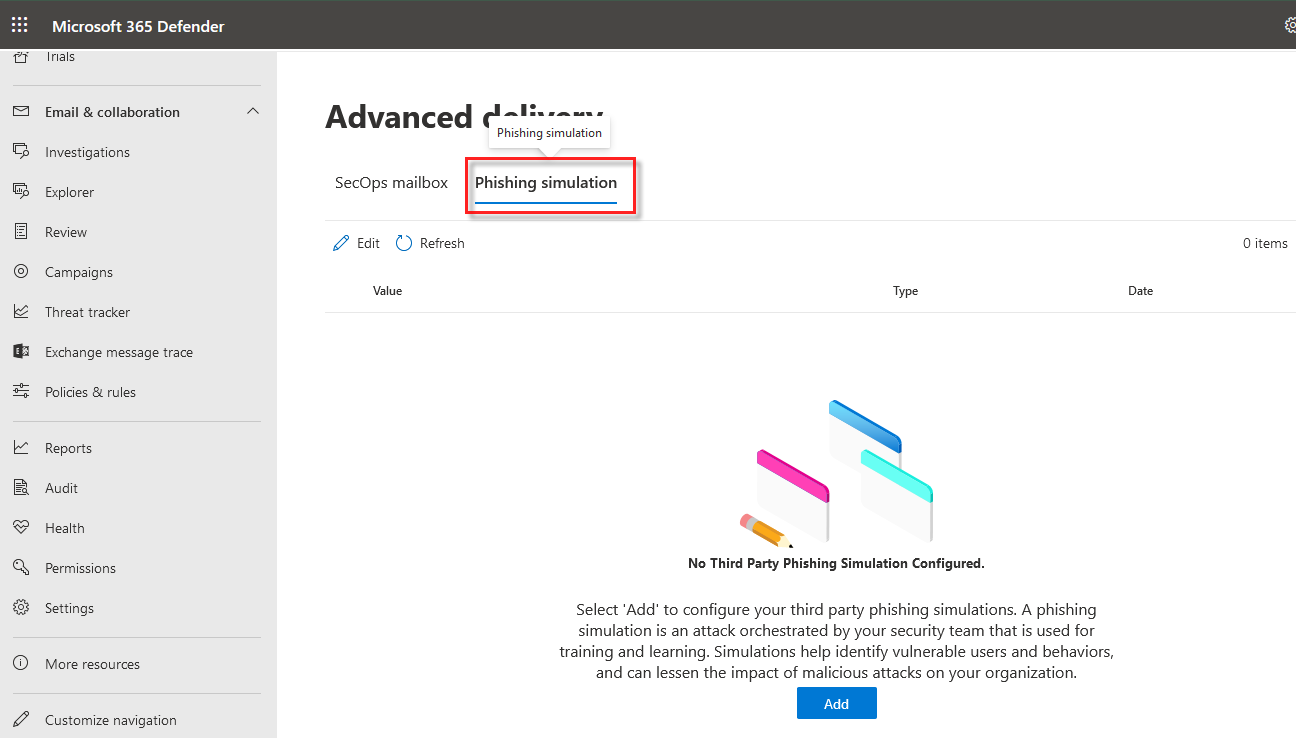
- Klicken Sie auf die Schaltfläche «Add» (Hinzufügen).
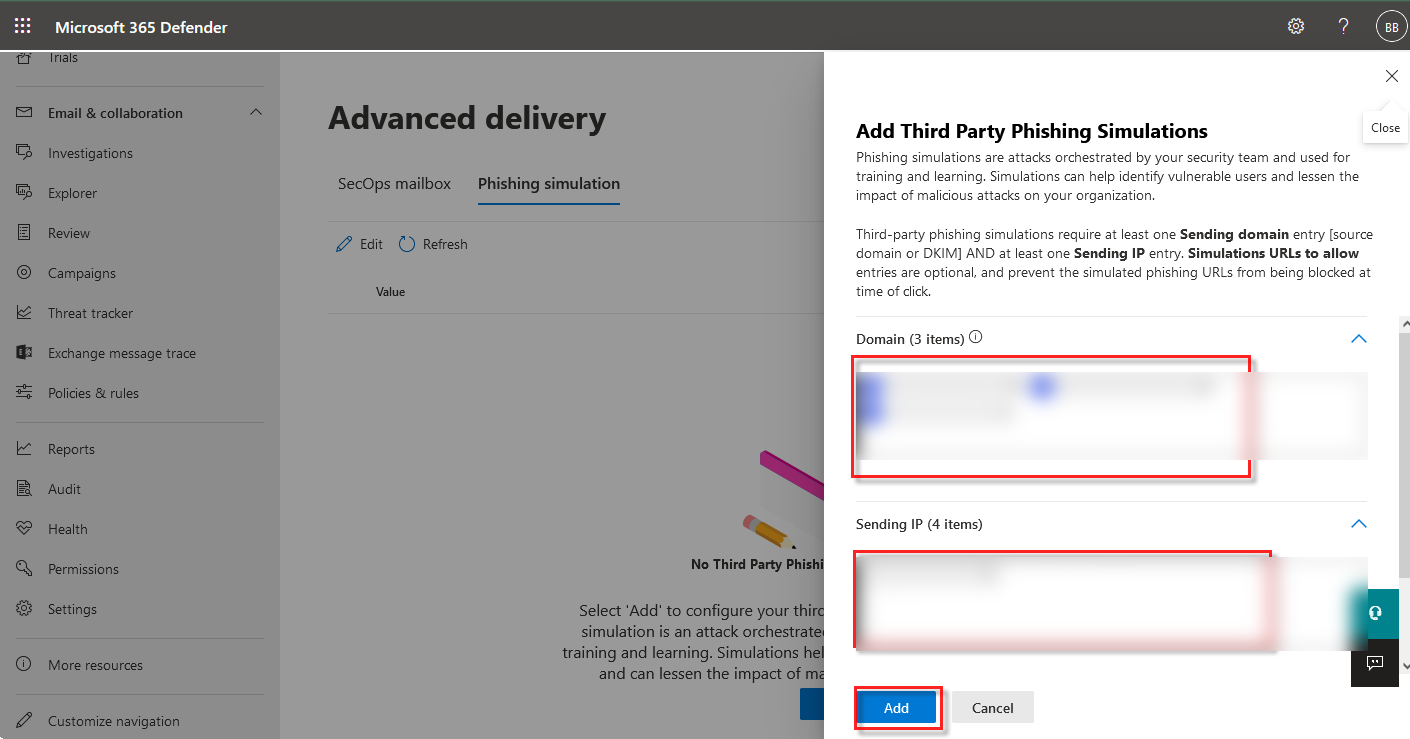
- Von der rechten Bildschirmseite öffnet sich ein Bereich. Tragen Sie dort alle Domänen sowie alle Sende-IP-Adressen ein, die Ihre PhishTrainer-Kampagnen verwenden (siehe unten).
Zuzulassende Werte
Die Kampagnen werden über Infomaniak versendet. Tragen Sie alle Domänen im Feld Domain (Sending domain) und alle Bereiche im Feld Sending IP ein. Klicken Sie auf einen Wert, um ihn zu kopieren, oder auf «Alle kopieren».
Microsoft verlangt mindestens eine Domäne und mindestens eine IP-Adresse, um die Regel zu speichern.
Konfiguration überprüfen
- Nachdem Sie die Domänen und die IP-Adressen hinzugefügt und den Bereich geschlossen haben, erscheint jede Domäne und jede IP-Adresse als eigene Regel im Fenster Phishing simulation. Die Konfiguration ist damit abgeschlossen.
Vorgehen erstellt auf Grundlage der Microsoft-Dokumentation: Konfigurieren der erweiterten Zustellungsrichtlinie für Phishing-Simulationen von Drittanbietern.
Keine Antwort gefunden? Kontakt aufnehmen