
Hilfe Die Plattform aideRub_annuaire
Verzeichnis Microsoft Entra ID verbinden
Auf dieser Seite
Zweck
In Microsoft Entra erstellen Sie eine Gruppe und eine Anwendung mit reinem Lesezugriff (Schritte 1 bis 4). Im Portal erfassen Sie deren Kennungen und starten die Synchronisierung (Schritt 5): Das kann nur der Administrator der Organisation.
Die Screenshots zeigen das Portal auf Französisch; die englischen Bezeichnungen stehen im Text.
Voraussetzung: in Microsoft Entra ID das Recht, eine Gruppe und eine App-Registrierung zu erstellen und eine Administratorzustimmung zu erteilen (Rolle Globaler Administrator oder gleichwertig).
Die angeforderten Berechtigungen erlauben nur das Lesen Ihrer Benutzer und Gruppen: Bexxo kann in Entra ID nichts ändern, erstellen oder löschen.
1Synchronisierungsgruppe erstellen
Nur die Mitglieder dieser Gruppe werden synchronisiert. Danach genügt es, eine Person der Gruppe hinzuzufügen oder sie daraus zu entfernen, um sie bei der nächsten Synchronisierung aufzunehmen oder auszuschliessen. Sie können mehrere Gruppen erstellen, zum Beispiel eine pro Abteilung.
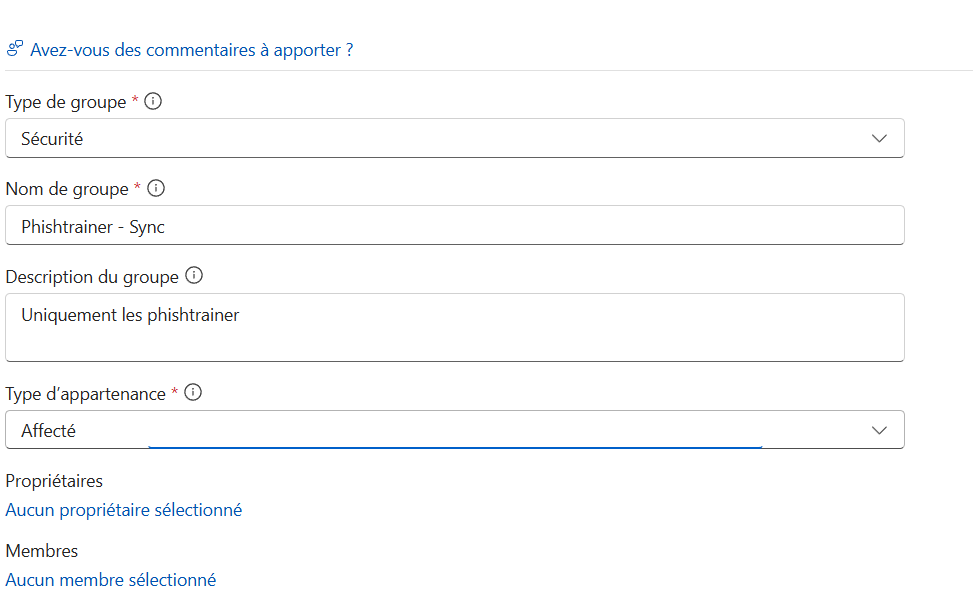
- Öffnen Sie im Microsoft-Entra-Admincenter (entra.microsoft.com) Entra ID › Groups (Gruppen) › All groups (Alle Gruppen) und klicken Sie auf New group (Neue Gruppe).
- Group type (Gruppentyp): Security (Sicherheit); Membership type (Mitgliedschaftstyp): Assigned (Zugewiesen); Group name (Gruppenname): ein wiedererkennbarer Name, zum Beispiel
Bexxo - Sync. - Fügen Sie unter Members (Mitglieder) die zu synchronisierenden Personen hinzu und erstellen Sie die Gruppe.
2Anwendung erstellen und Kennungen notieren
- Klicken Sie unter Entra ID › App registrations (App-Registrierungen) auf New registration (Neue Registrierung) und benennen Sie die Anwendung, zum Beispiel
Bexxo - Verzeichnissynchronisierung. - Supported account types (Unterstützte Kontotypen): Single tenant only (Nur ein einzelner Mandant), in früheren Versionen des Portals Accounts in this organizational directory only.
- Lassen Sie das Feld Redirect URI (Umleitungs-URI) leer und klicken Sie auf Register (Registrieren).
Die Seite Overview (Übersicht) der Anwendung zeigt zwei Kennungen (GUID), die Sie kopieren:
| Auf der Azure-Seite | Feld im Portal |
|---|---|
| Application (client) ID, Anwendungs-ID (Client) | Client-ID |
| Directory (tenant) ID, Verzeichnis-ID (Mandant) | Mandanten-ID (Tenant ID) |
3Lesezugriff auf Benutzer und Gruppen erteilen
- Öffnen Sie im Menü der Anwendung API permissions (API-Berechtigungen) › Add a permission (Berechtigung hinzufügen) › Microsoft Graph.
- Wählen Sie zwingend Application permissions (Anwendungsberechtigungen) und nicht «Delegated permissions» (Delegierte Berechtigungen).
- Fügen Sie diese beiden Berechtigungen hinzu:
| Berechtigung | Wozu sie dient |
|---|---|
User.Read.All | Liste der Benutzer lesen (Name, E-Mail, Sprache, Kontostatus…). |
Group.Read.All | Gruppen und deren Zusammensetzung lesen. |
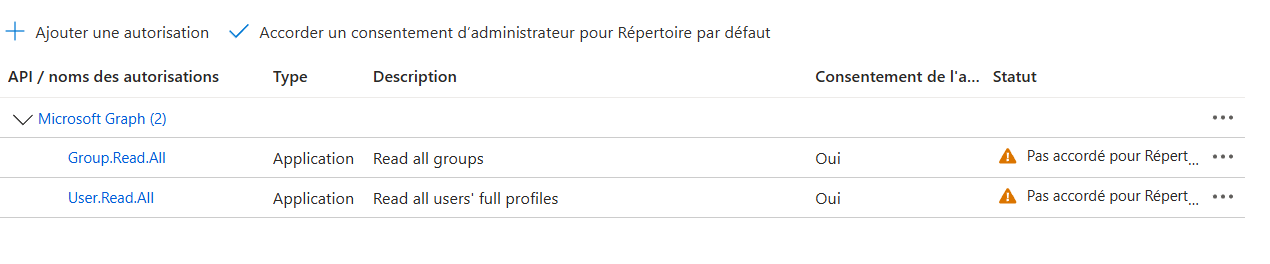
- Klicken Sie auf Grant admin consent for [Ihre Organisation] (Administratorzustimmung erteilen für) und bestätigen Sie. Der Status beider Berechtigungen muss auf «Granted» (Erteilt) wechseln (bei Bedarf Refresh klicken).

Unerlässlicher Schritt: Ohne diese Zustimmung schlägt die Synchronisierung mit einem Berechtigungsfehler fehl.
4Geheimen Clientschlüssel erstellen
- Klicken Sie unter Certificates & secrets (Zertifikate & Geheimnisse) › Client secrets auf New client secret (Neuer geheimer Clientschlüssel).
- Expiration (Ablauf): gemäss Ihrer Richtlinie (Microsoft empfiehlt weniger als 12 Monate, höchstens 24). Notieren Sie das Datum: Der Schlüssel muss vorher erneuert werden.
- Klicken Sie auf Add (Hinzufügen) und kopieren Sie sofort den Value (Wert).
Kopieren Sie die Spalte Value (Wert), nicht «Secret ID». Sie wird nur einmal angezeigt: Ohne Kopie müssen Sie einen neuen Schlüssel erstellen.
5Verzeichnis im Portal verbinden
- Fügen Sie unter Meine Organisation › Verzeichnis und SSO ein Verzeichnis Microsoft Entra ID hinzu. Geben Sie im Abschnitt Verbindung die Mandanten-ID, die Client-ID und den Wert des Schlüssels ein und speichern Sie.
- Testen Sie die Verbindung. Schlägt der Test fehl, prüfen Sie zuerst die Administratorzustimmung (Schritt 3).
- Fügen Sie unter Importierte Gruppen die Gruppe aus Schritt 1 hinzu und speichern Sie: Ohne Gruppe wird das ganze Verzeichnis importiert.
- Legen Sie die Rechte der Personen und die Häufigkeit fest. Die automatische Synchronisierung läuft nur, wenn Import aktiv aktiviert ist und die Häufigkeit nicht Manuell lautet.
- Simulieren Sie, prüfen Sie das Ergebnis und synchronisieren Sie dann: Die Anmeldekonten werden angelegt, und jedes neue Konto erhält eine Einladung.
Filter sind optional, die Feldzuordnung ist vorausgefüllt. Damit sich die Personen mit ihrem Microsoft-Konto anmelden, füllen Sie auch SSO-Anmeldung aus.
Aktive Verschlüsselung: Der Tresor muss für die Eingabe dieser Parameter entsperrt sein, und Ihr Bexxo Protected Agent fragt das Verzeichnis ab.
Nach der Inbetriebnahme
- Schlüssel erneuern: Erstellen Sie vor dem Ablauf einen neuen (Schritt 4), geben Sie ihn unter Verbindung ein und speichern Sie.
- Geringstmögliche Rechte: Fügen Sie ausser
User.Read.AllundGroup.Read.Allkeine Berechtigung hinzu.
Vorgehen erstellt auf Grundlage der Microsoft-Dokumentation: Registrieren einer Anwendung bei der Microsoft Identity Platform.
Keine Antwort gefunden? Kontakt aufnehmen